Nhận biết tên miền AI giả khi gõ nhầm ChatGPT, Claude và cách kiểm tra máy
Tên miền nhái ChatGPT, Claude, Gemini trông thế nào, ba cái bẫy phía sau, dấu hiệu nhận biết trang AI giả và cách kiểm tra, xử lý khi máy đã dính.
Cách bài viết này được thực hiện: bài hướng dẫn, phân tích của Kết Nối Số, có tham khảo 2 nguồn (island.io, thehackernews.com), danh sách ở cuối bài. Cập nhật 14/11/2026.
ChatGPT, Gemini, Claude, Copilot hay DeepSeek đã trở thành công cụ làm việc hằng ngày của rất nhiều người Việt. Chúng ta mở chúng nhiều lần mỗi ngày, thường bằng cách gõ vội địa chỉ lên thanh trình duyệt. Và chính thói quen gõ vội đó đang bị kẻ gian nhắm tới: chỉ cần gõ nhầm một chữ, bạn có thể đến một trang giả mạo đã chờ sẵn.
Ngày 12/11/2026, hãng bảo mật Island công bố báo cáo về chiến dịch mà họ đặt tên là TypoPrompting: 186 tên miền nhái 27 thương hiệu AI nổi tiếng, dẫn người dùng tới trang “xác minh” giả, phần mềm chiếm quyền trình duyệt hoặc tiện ích âm thầm đổi công cụ tìm kiếm. Bài viết này giúp bạn hiểu cái bẫy hoạt động ra sao ở mức người dùng cần biết, cách nhận biết, cách kiểm tra máy mình đã dính chưa và cách xử lý nếu lỡ làm theo.
Câu trả lời ngắn: Kẻ gian đăng ký sẵn hàng trăm tên miền chỉ lệch một chữ so với ChatGPT, Claude, Gemini, Perplexity, DeepSeek… Ai gõ nhầm sẽ bị dẫn tới trang bắt “xác minh” bằng cách tự chạy lệnh, mời cài “trình quét bảo mật” giả hoặc tiện ích đổi công cụ tìm kiếm. Hãy mở AI từ dấu trang hoặc ứng dụng chính thức, và tuyệt đối không dán lệnh theo yêu cầu của trang web.
Tóm tắt nhanh
- Island phát hiện 186 tên miền giả mạo 27 thương hiệu AI, công bố ngày 12/11/2026.
- Ví dụ: cloude[.]ai, cluade[.]ai (nhái Claude), chatgpy[.]com (nhái ChatGPT), preplexity[.]ai (nhái Perplexity).
- Ba cái bẫy chính: trang xác minh giả bảo bạn tự chạy lệnh, “trình quét Wi-Fi, DNS” Net Guard chiếm quyền trình duyệt, tiện ích Chrome đổi công cụ tìm kiếm.
- Các tiện ích đổi tìm kiếm liên quan có khoảng 972.000 lượt người dùng khai báo trên Chrome Web Store vào ngày 3/11/2026.
- Cách phòng: dùng dấu trang, ứng dụng chính thức; kiểm tra tiện ích, công cụ tìm kiếm mặc định; không bao giờ chạy lệnh theo yêu cầu của trang web.
Nội dung chính:
- TypoPrompting là gì?
- Vì sao một lỗi gõ phím lại nguy hiểm
- Tên miền nhái AI trông thế nào
- Ba cái bẫy phía sau tên miền giả
- Dấu hiệu nhận biết trang AI giả
- Cách kiểm tra máy đã dính chưa
- Lỡ làm theo trang giả thì xử lý thế nào
- Mở công cụ AI đúng cửa
- Hướng dẫn cho văn phòng, doanh nghiệp nhỏ
- Hiểu lầm phổ biến
- Câu hỏi thường gặp
- Kết luận
TypoPrompting là gì?
TypoPrompting là tên mà nhóm nghiên cứu của Island, một công ty bảo mật trình duyệt, đặt cho chiến dịch họ công bố ngày 12/11/2026. Cái tên ghép từ “typo” (lỗi gõ phím) và “prompt” (câu lệnh gửi cho AI), mô tả đúng bản chất: kẻ gian không cần hack ai cả, chúng chỉ chờ người dùng gõ sai địa chỉ của công cụ AI.
Theo báo cáo, nhóm nghiên cứu đếm được 186 tên miền giả mạo nhắm vào 27 thương hiệu AI, gần như bao trùm mọi cái tên quen thuộc: ChatGPT, Claude, Gemini, NotebookLM, Copilot, Grok, DeepSeek, Mistral, Perplexity, Midjourney, ElevenLabs, Cursor, Lovable… Một số tên miền đã được đăng ký từ rất lâu: trang tin The Hacker News ghi nhận cloude[.]ai và cluade[.]ai có từ ngày 13/7/2023, nghĩa là chúng nằm chờ suốt hơn ba năm.
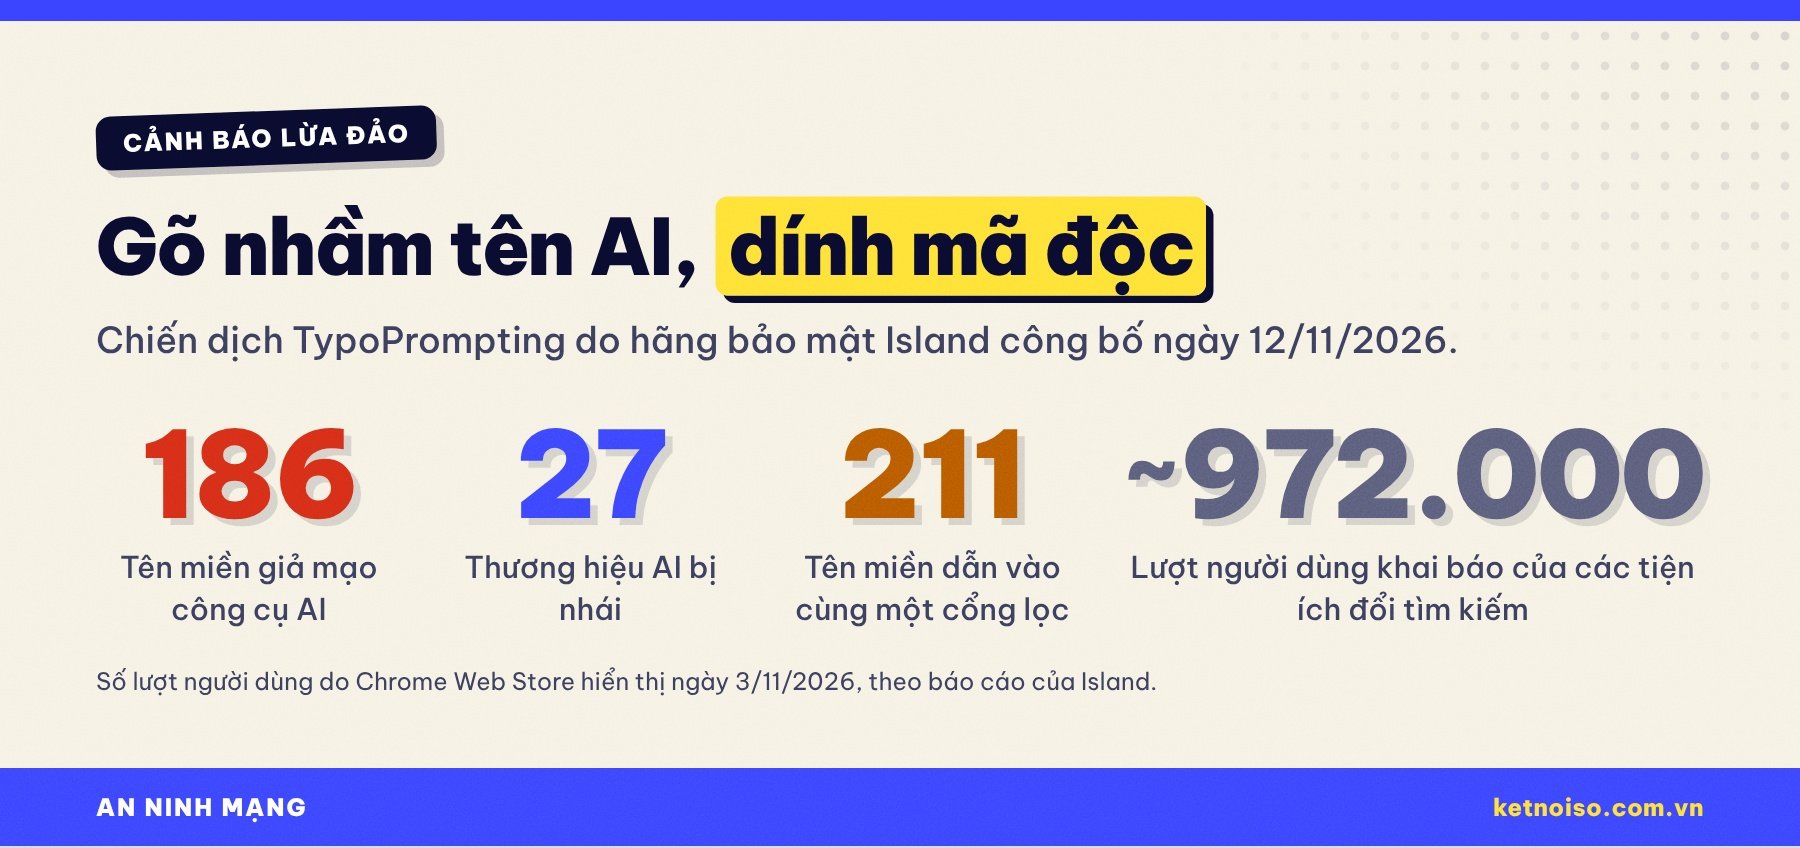
Điều đáng lo là cùng một hệ thống phía sau còn phục vụ nhiều kiểu giả mạo khác. Island ghi nhận một đoạn mã “cổng lọc” (dùng để nhận diện trình duyệt, địa chỉ IP của người truy cập trước khi quyết định đưa họ đi đâu) được dùng chung cho 211 tên miền dẫn vào, trong đó có cả tên miền nhái ngân hàng, công ty bảo hiểm và phần mềm doanh nghiệp. Nói cách khác, AI chỉ là “mồi” mới nhất của một bộ máy lừa đảo đã vận hành từ trước.
Vì sao một lỗi gõ phím lại nguy hiểm
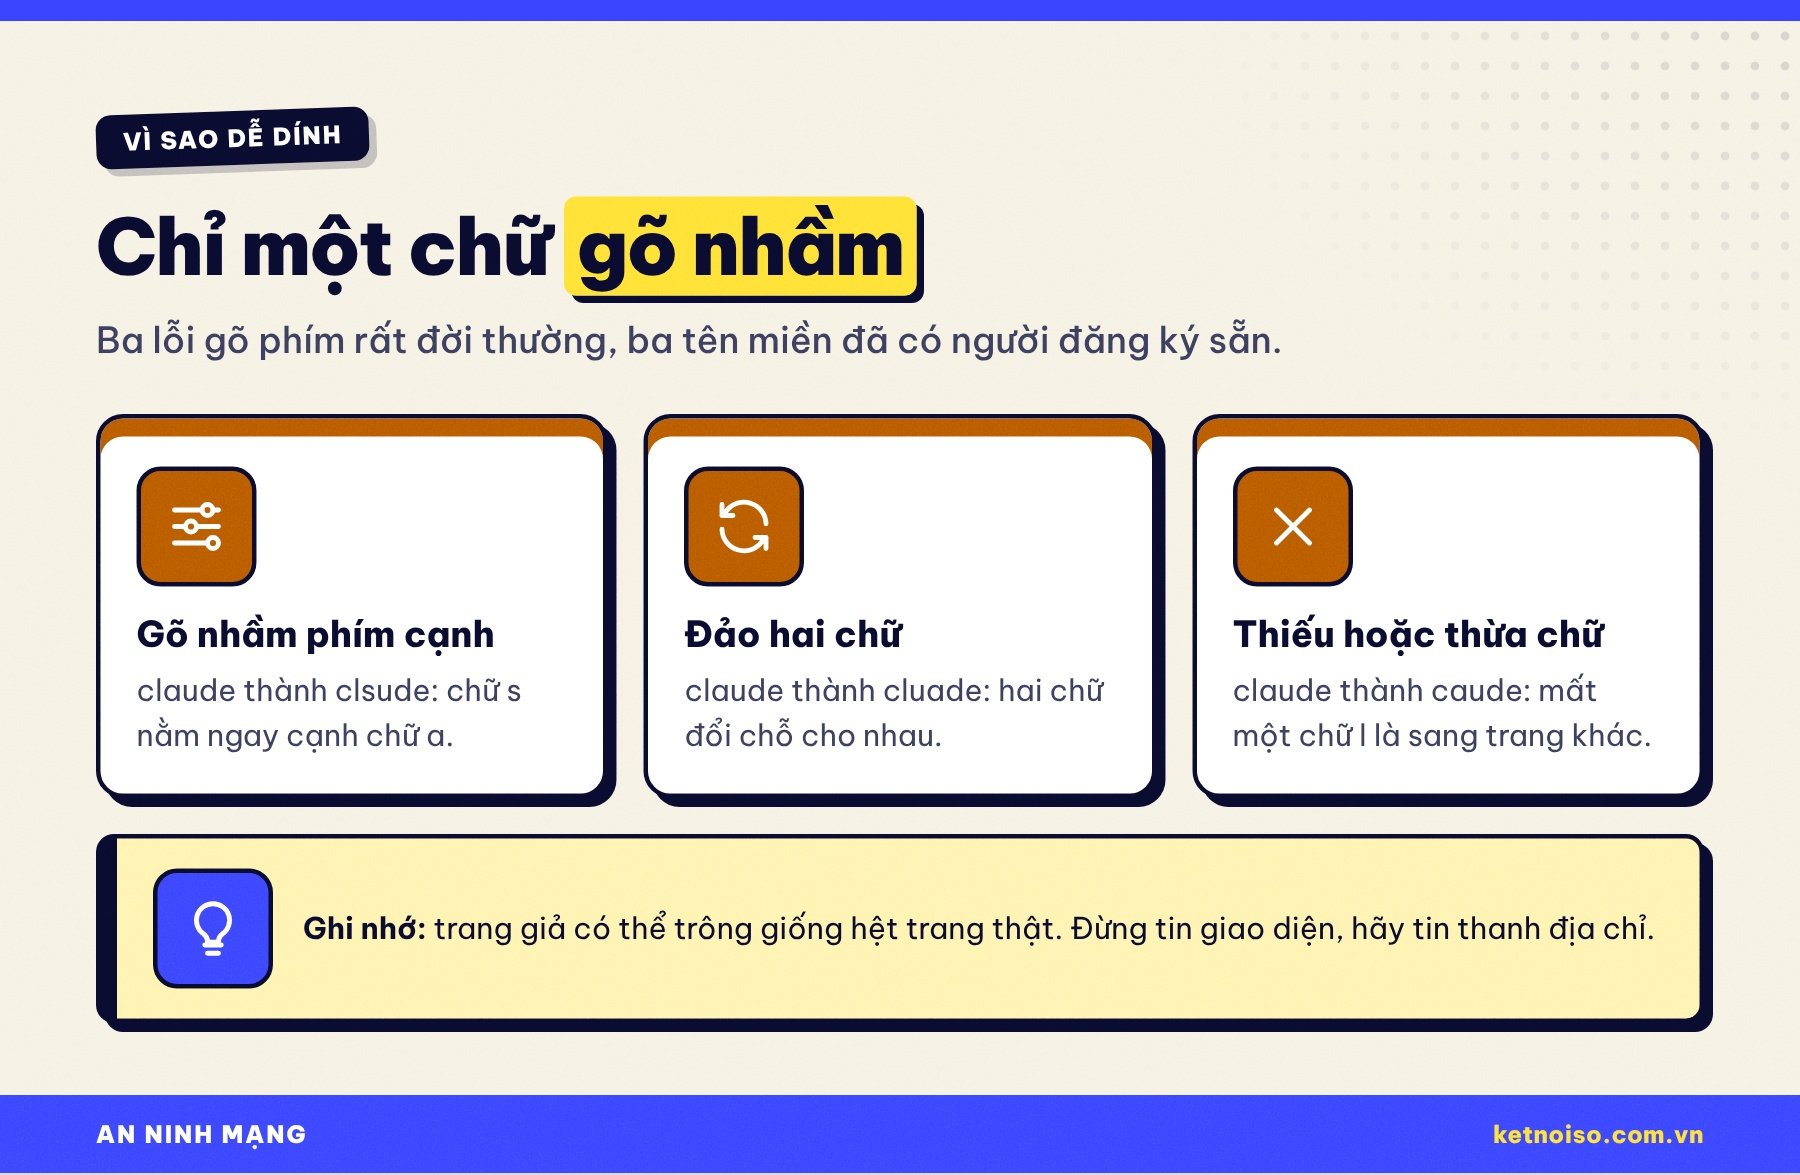
Chúng ta thường nghĩ lừa đảo trực tuyến phải đến qua email hay tin nhắn lạ. TypoPrompting thì khác: chính bạn tự gõ địa chỉ, nên cảm giác an toàn rất cao. Island chỉ ra ba kiểu lỗi gõ phím rất đời thường mà kẻ gian đã đăng ký sẵn tên miền:
- Gõ nhầm phím cạnh: trên bàn phím, chữ s nằm ngay cạnh chữ a, nên claude rất dễ thành clsude.
- Đảo hai chữ: gõ nhanh, hai chữ đổi chỗ cho nhau, claude thành cluade.
- Thiếu hoặc thừa một chữ: mất chữ l, claude thành caude.
Thêm vào đó, nhiều trình duyệt tự gợi ý địa chỉ từ lịch sử. Nếu một lần bạn lỡ vào trang giả, lần sau trình duyệt có thể “nhiệt tình” gợi ý lại đúng trang giả đó.
Tên miền nhái AI trông thế nào
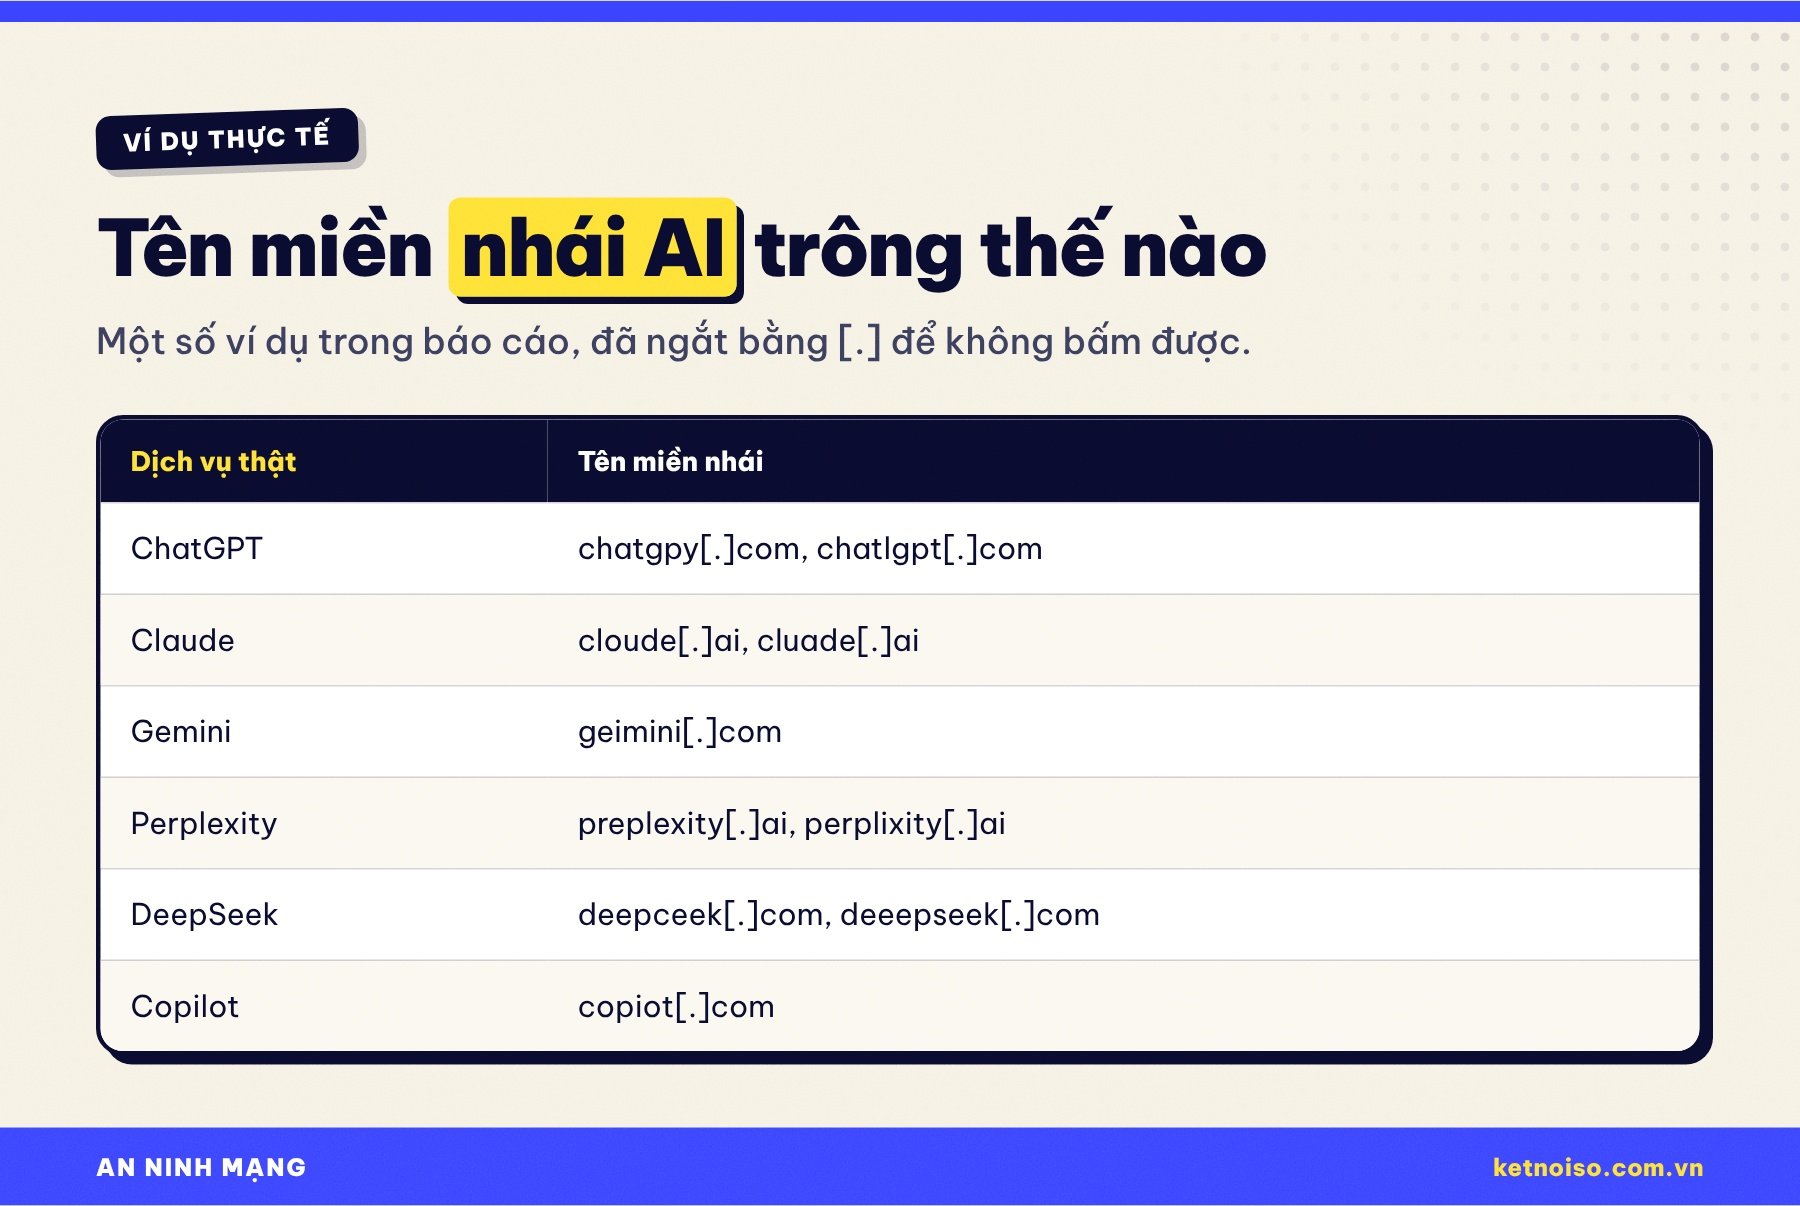
Dưới đây là một số ví dụ được nêu trong báo cáo của Island và bài viết của The Hacker News. Kết Nối Số cố ý viết dấu chấm thành [.] để các địa chỉ này không thể bấm vào. Mục đích là để bạn thấy chúng giống thật đến mức nào, không phải để truy cập.
| Dịch vụ thật | Tên miền nhái (đã vô hiệu hoá) |
|---|---|
| ChatGPT | chatgpy[.]com, chatlgpt[.]com |
| Claude | cloude[.]ai, cluade[.]ai, clsude[.]ai |
| Gemini | geimini[.]com |
| Perplexity | preplexity[.]ai, perplixity[.]ai |
| DeepSeek | deepceek[.]com, deeepseek[.]com |
| Copilot | copiot[.]com |
Ba cái bẫy phía sau tên miền giả
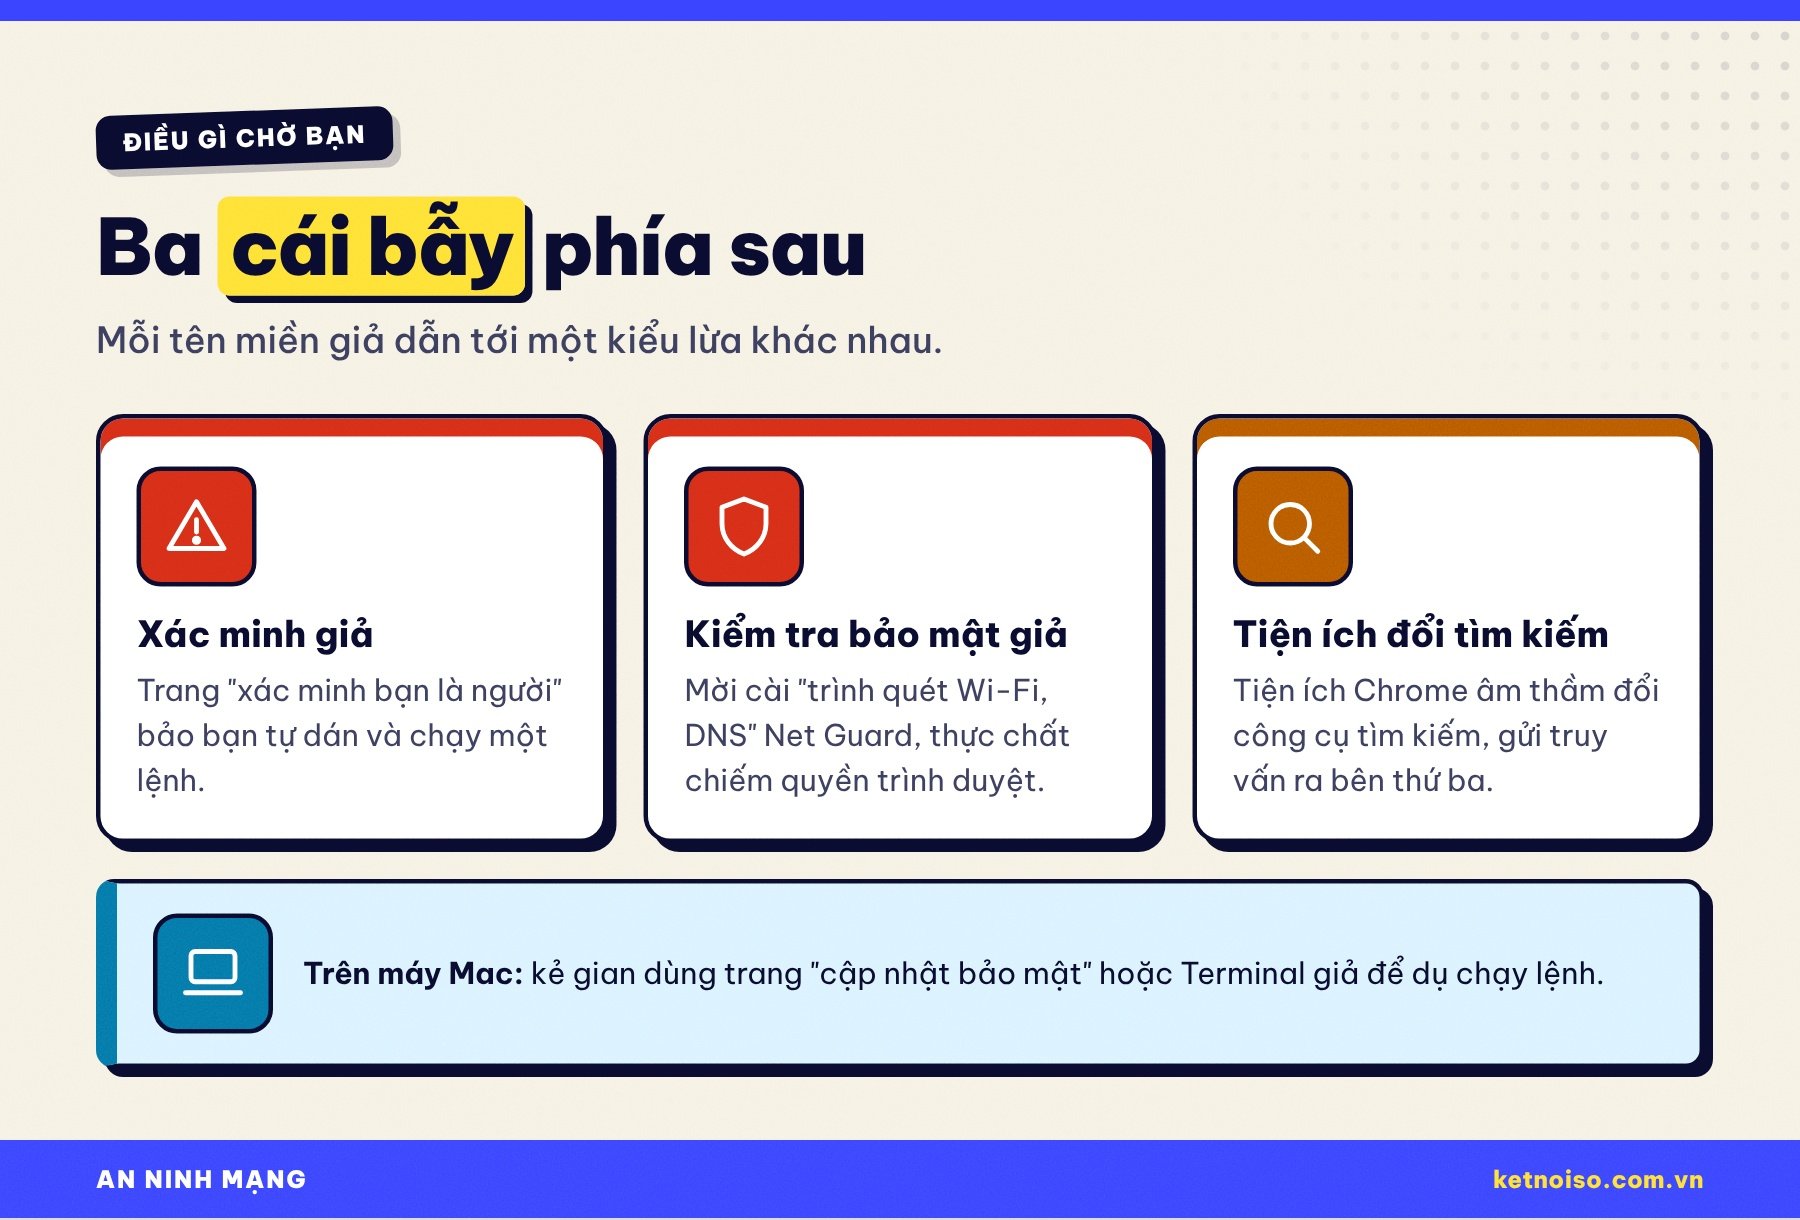
Không phải ai gõ nhầm cũng gặp cùng một trang. Hệ thống phía sau xem bạn dùng máy gì, trình duyệt gì rồi mới quyết định đưa bạn tới đâu. Island ghi nhận ba “điểm đến” chính:
1. Trang xác minh giả
Bạn thấy một trang trông giống bước “xác minh bạn là người” quen thuộc. Nhưng thay vì bấm vào ô kiểm tra, trang hướng dẫn bạn tự mở một hộp thoại trên máy và dán một đoạn lệnh vào đó. Kỹ thuật này được giới bảo mật gọi là ClickFix: chính nạn nhân tự tay chạy mã độc. Trên máy Mac, kẻ gian dùng biến thể là trang “cập nhật bảo mật” hoặc Terminal giả. Một số trang khác thì đưa tệp nén và dặn giải nén rồi chạy tệp bên trong.
2. “Kiểm tra bảo mật” giả và Net Guard
Một số tên miền nhái Claude, DeepSeek, Copilot, ElevenLabs dẫn tới trang “Security Check” giả, mời bạn cài một phần mềm tên Net Guard, tự giới thiệu là trình quét an toàn Wi-Fi và DNS. Theo Island, sau khi cài, phần mềm này nhận lệnh từ máy chủ từ xa và can thiệp vào trình duyệt: đổi công cụ tìm kiếm mặc định khi bạn không dùng máy, sửa hồ sơ trình duyệt, cài thêm tiện ích và chạy mã do kẻ gian cung cấp. Island lưu ý gói cài này còn mang chữ ký của Microsoft Store, nên chữ ký “chính hãng” không đồng nghĩa với an toàn.
3. Tiện ích đổi công cụ tìm kiếm
Kiểu thứ ba nhẹ nhàng hơn nhưng rất phổ biến: trang giả mời cài một tiện ích Chrome. Tiện ích này âm thầm thay công cụ tìm kiếm mặc định, khiến mọi thứ bạn gõ lên thanh địa chỉ được gửi qua một bên thứ ba. Island cho biết bộ tiện ích này gồm khoảng 30 tiện ích, 13 cái đã bị gỡ khỏi Chrome Web Store; số còn lại có tổng khoảng 972.000 lượt người dùng khai báo vào ngày 3/11/2026.
Chiêu “xác minh giả” này không chỉ xuất hiện với AI. Kết Nối Số từng cảnh báo các thủ đoạn tương tự trong bài lừa đảo cuối năm 2026 nhắm vào doanh nghiệp và shop lịch Giáng sinh giả.
Dấu hiệu nhận biết trang AI giả
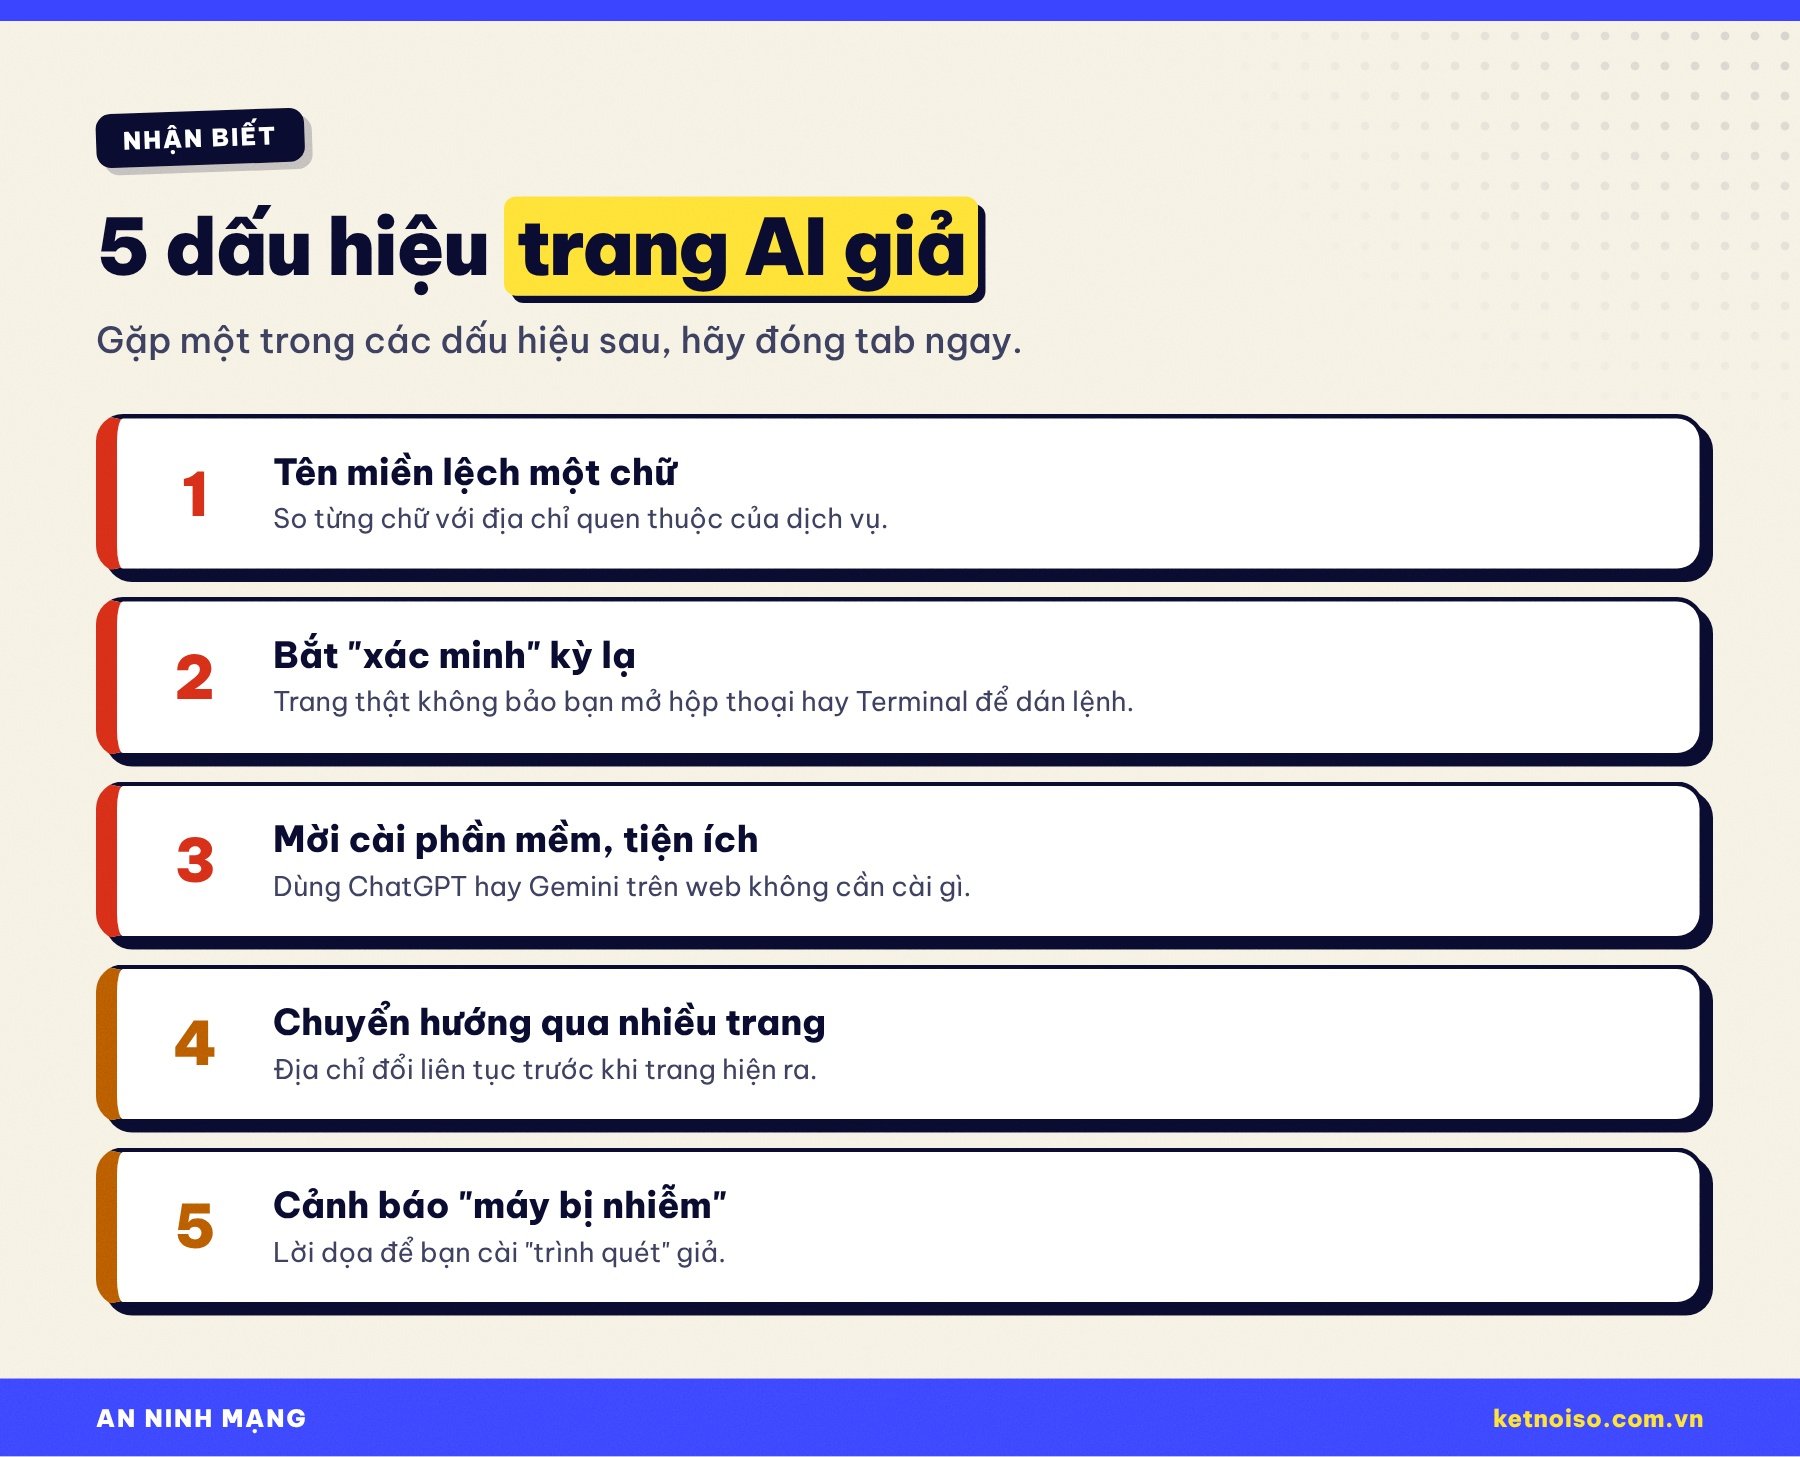
Trang giả có thể sao chép giao diện rất khéo, nhưng hành vi của chúng thì luôn lộ. Gặp một trong năm dấu hiệu sau, hãy đóng tab ngay:
1. Tên miền lệch một chữ
Nhìn kỹ thanh địa chỉ và so từng chữ với địa chỉ quen thuộc. Đây là việc mất hai giây nhưng chặn được phần lớn rủi ro.
2. Bắt “xác minh” theo kiểu kỳ lạ
Không một dịch vụ hợp pháp nào yêu cầu bạn mở hộp thoại Run, PowerShell hay Terminal để dán lệnh chứng minh mình là người. Thấy yêu cầu này là chắc chắn lừa đảo.
3. Mời cài phần mềm, tiện ích
Muốn dùng ChatGPT, Gemini hay Claude trên web, bạn không cần cài gì. Trang nào bắt cài “trình quét”, “trình hỗ trợ”, “tiện ích tăng tốc” trước khi dùng là đáng ngờ.
4. Chuyển hướng qua nhiều trang
Địa chỉ trên thanh trình duyệt nhảy liên tục qua vài tên miền lạ trước khi trang hiện ra là dấu hiệu của hệ thống phân luồng lưu lượng.
5. Cảnh báo “máy bạn bị nhiễm”
Lời dọa máy nhiễm virus, mạng không an toàn chỉ nhằm đẩy bạn cài “trình quét” giả.
Cách kiểm tra máy đã dính chưa
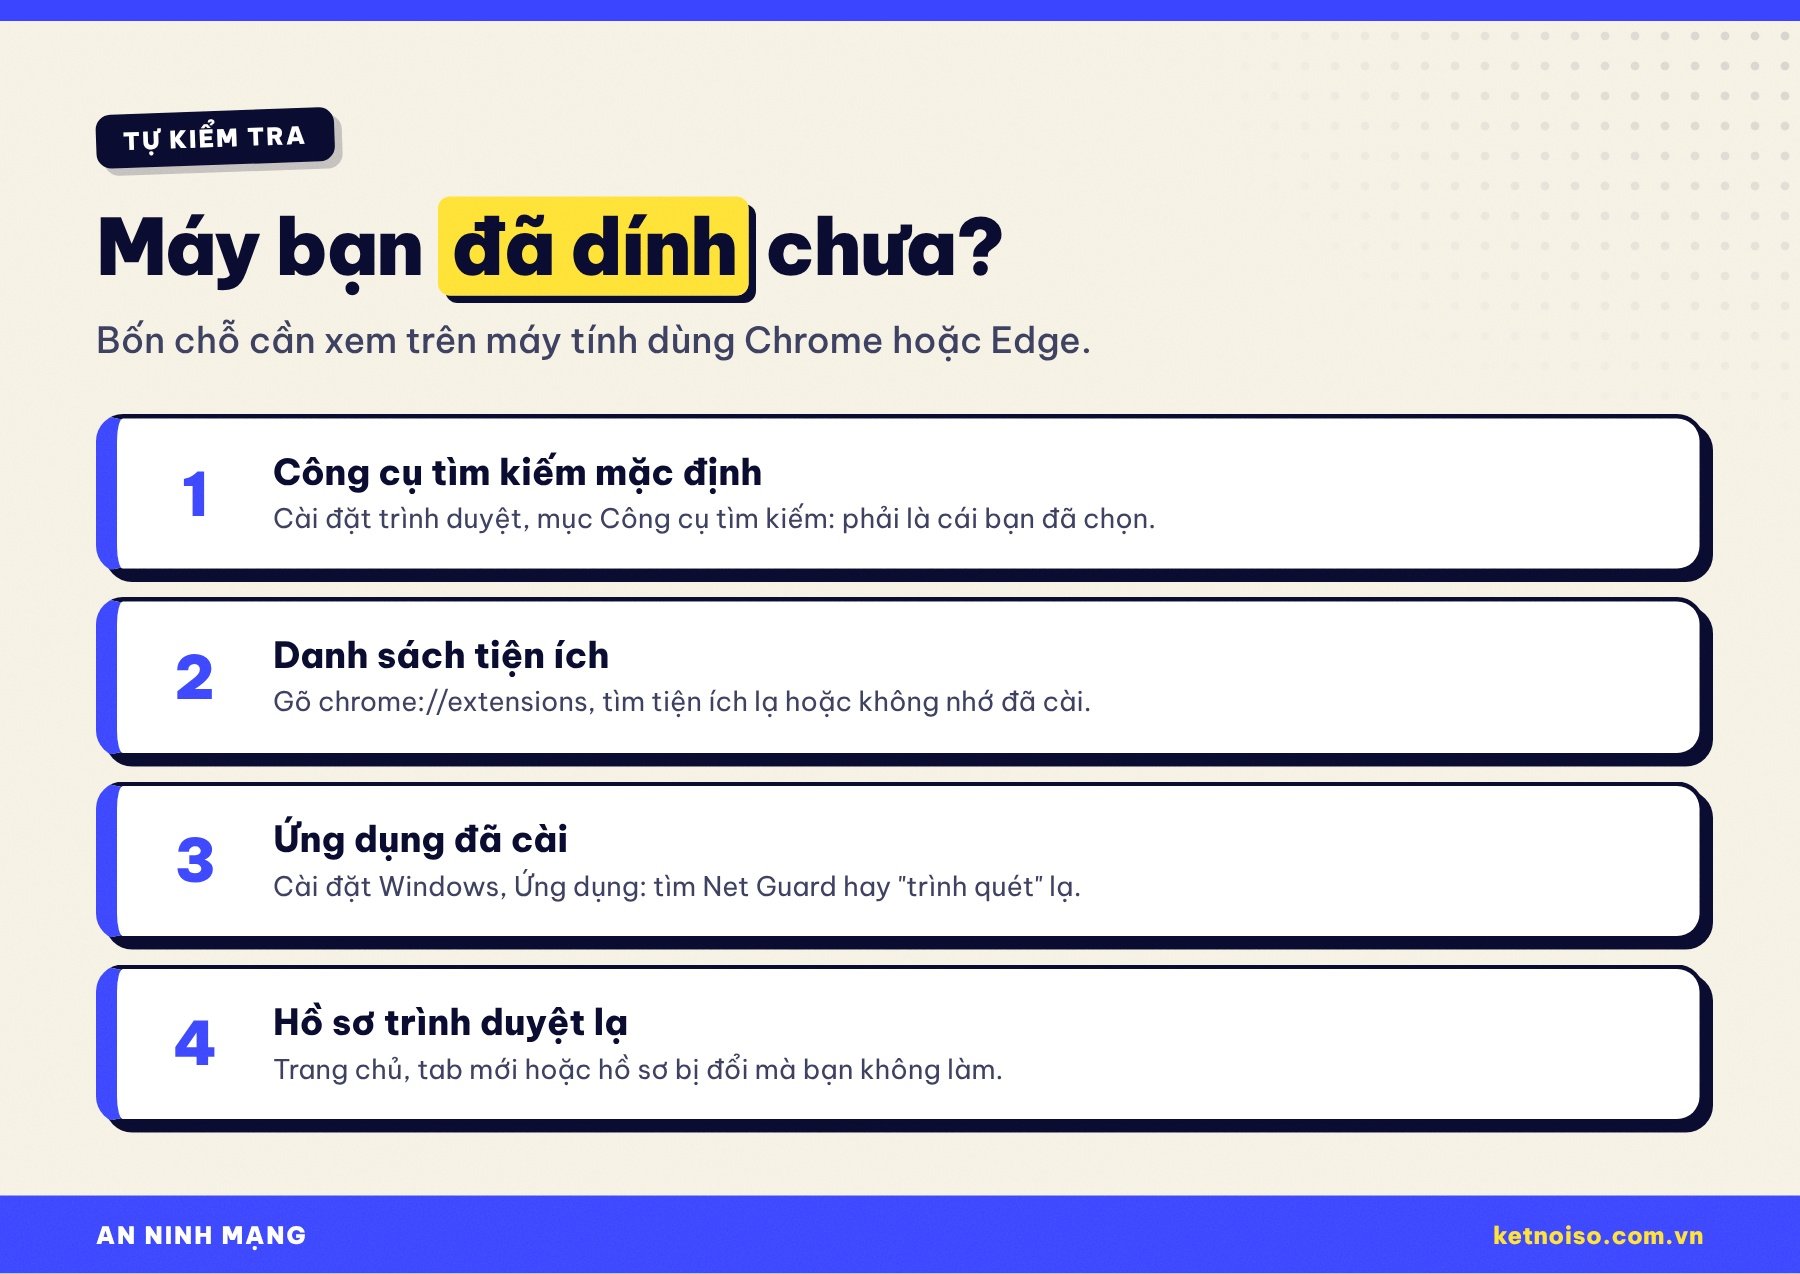
Nếu bạn từng gõ nhầm địa chỉ AI, hoặc thấy trình duyệt “là lạ”, hãy dành năm phút kiểm tra bốn chỗ sau trên máy tính dùng Chrome hoặc Edge:
1. Công cụ tìm kiếm mặc định
Mở Cài đặt của trình duyệt, vào mục Công cụ tìm kiếm. Công cụ mặc định phải đúng là cái bạn đã chọn (Google, Bing hoặc Cốc Cốc chẳng hạn). Thấy một cái tên lạ, đó là dấu hiệu bị can thiệp.
2. Danh sách tiện ích
Gõ chrome://extensions (hoặc edge://extensions trên Edge) vào thanh địa chỉ. Rà từng tiện ích: cái nào bạn không nhớ đã cài, hoặc có tên chung chung kiểu “tìm kiếm nhanh”, “GPT cho Chrome” mà bạn không chủ động tải, hãy gỡ bỏ.
3. Ứng dụng đã cài trên Windows
Vào Cài đặt, Ứng dụng, Ứng dụng đã cài đặt. Tìm phần mềm tên Net Guard hoặc bất kỳ “trình quét Wi-Fi, DNS” nào mà bạn không chủ động cài để kiểm tra và gỡ.
4. Trang chủ, tab mới, hồ sơ trình duyệt
Trang chủ hay tab mới bị đổi, xuất hiện hồ sơ trình duyệt lạ mà bạn không tạo cũng là dấu hiệu đáng ngờ.
Lỡ làm theo trang giả thì xử lý thế nào
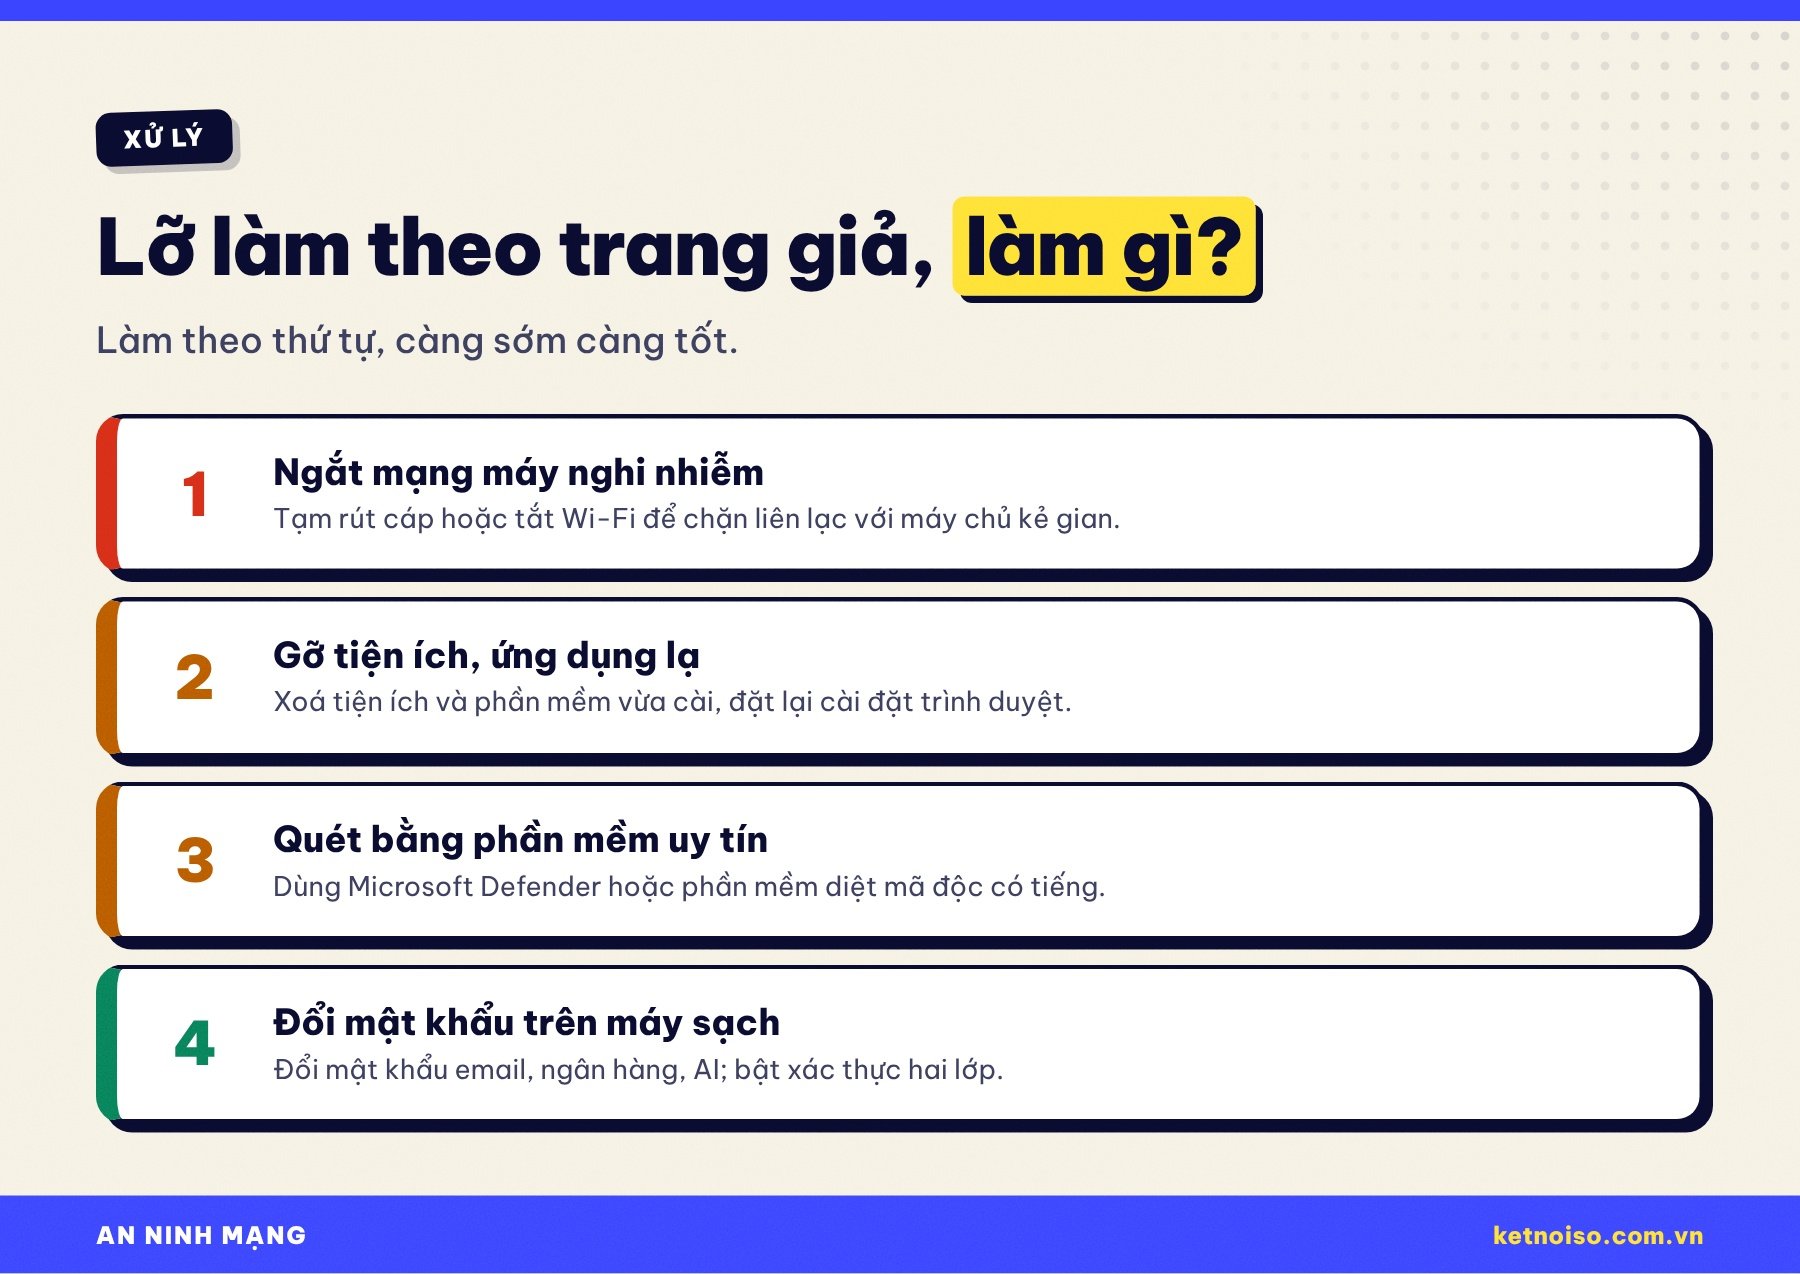
Nếu bạn đã lỡ dán lệnh hoặc cài phần mềm từ một trang đáng ngờ, đừng hoảng nhưng hãy hành động ngay theo thứ tự:
1. Ngắt mạng máy nghi nhiễm
Tắt Wi-Fi hoặc rút cáp mạng để chặn máy liên lạc với máy chủ của kẻ gian.
2. Gỡ tiện ích và phần mềm lạ
Gỡ tiện ích vừa cài, gỡ ứng dụng lạ, rồi dùng chức năng khôi phục cài đặt gốc của trình duyệt để đưa công cụ tìm kiếm và trang chủ về mặc định.
3. Quét máy bằng phần mềm uy tín
Chạy quét toàn bộ bằng Microsoft Defender có sẵn trên Windows hoặc một phần mềm diệt mã độc có tiếng. Nếu bạn đã chạy lệnh lạ, hãy cân nhắc nhờ người có chuyên môn kiểm tra, vì lệnh đó có thể đã tải thêm mã độc đánh cắp dữ liệu.
4. Đổi mật khẩu từ một máy sạch
Dùng điện thoại hoặc máy khác để đổi mật khẩu email, ngân hàng, mạng xã hội và tài khoản AI; bật xác thực hai lớp. Theo dõi các thông báo đăng nhập lạ trong vài tuần sau đó.
Mở công cụ AI đúng cửa
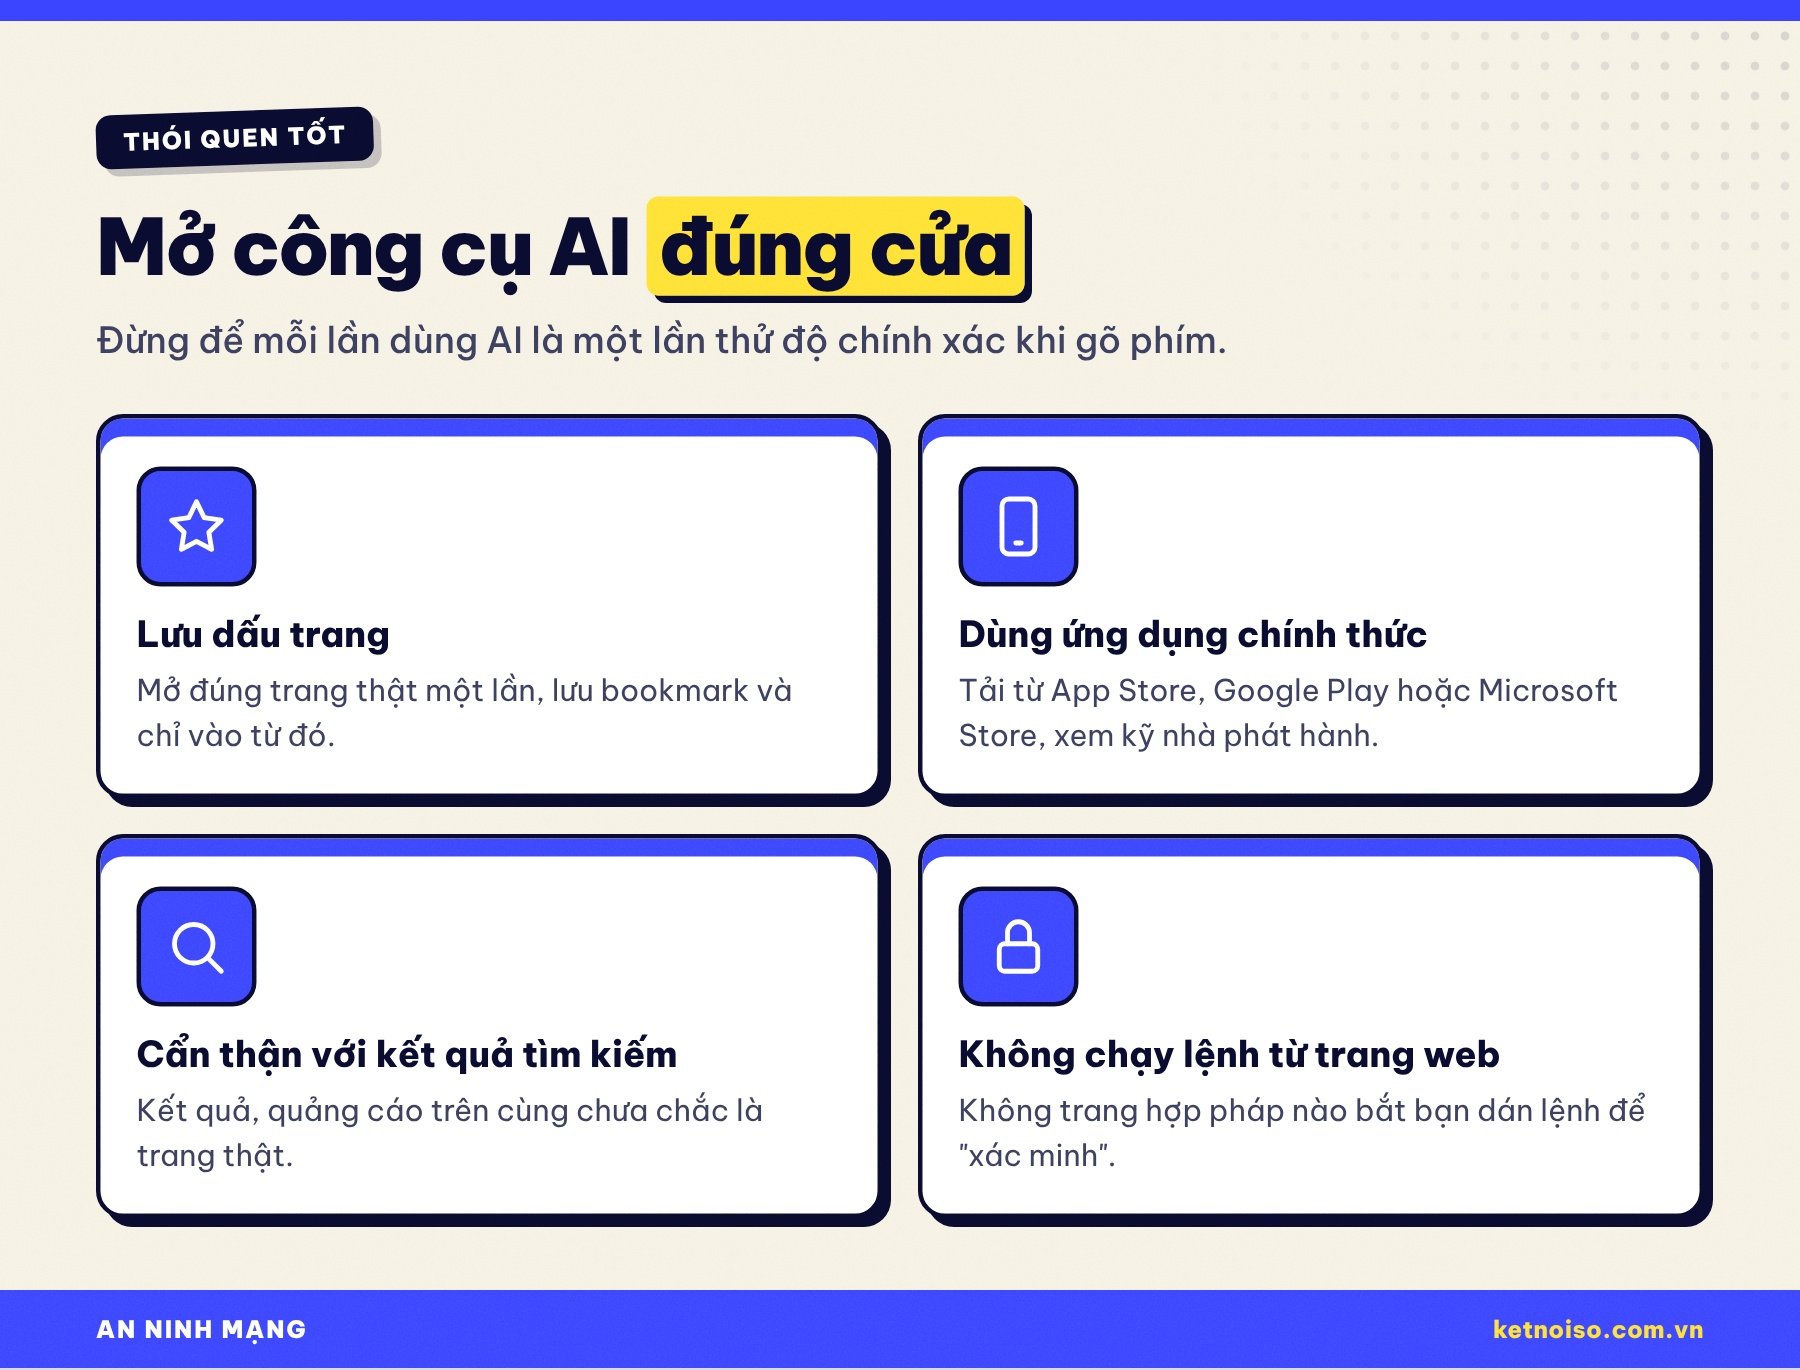
Island kết luận báo cáo với một ý rất đáng nhớ: việc truy cập dịch vụ AI nên là một lối đi được chuẩn bị sẵn, không phải bài kiểm tra độ chính xác khi gõ phím. Với người dùng cá nhân, điều đó nghĩa là:
- Lưu dấu trang: mở đúng trang thật một lần (ví dụ từ trang chủ của hãng), lưu bookmark và từ đó chỉ vào qua dấu trang.
- Dùng ứng dụng chính thức: tải ứng dụng ChatGPT, Gemini, Claude, Copilot từ App Store, Google Play hoặc Microsoft Store, và kiểm tra tên nhà phát hành.
- Cẩn thận với kết quả tìm kiếm: kết quả hoặc quảng cáo trên cùng chưa chắc là trang thật; nhìn kỹ địa chỉ trước khi bấm.
- Không bao giờ chạy lệnh theo yêu cầu của trang web: đây là nguyên tắc vàng chặn được cả ClickFix lẫn rất nhiều chiêu khác.
Giữ trình duyệt luôn ở phiên bản mới cũng giúp bạn nhận được các lớp bảo vệ mới nhất, như bản cập nhật Chrome 157 vá lỗ hổng zero-day mà Kết Nối Số đã hướng dẫn.
Hướng dẫn cho văn phòng, doanh nghiệp nhỏ
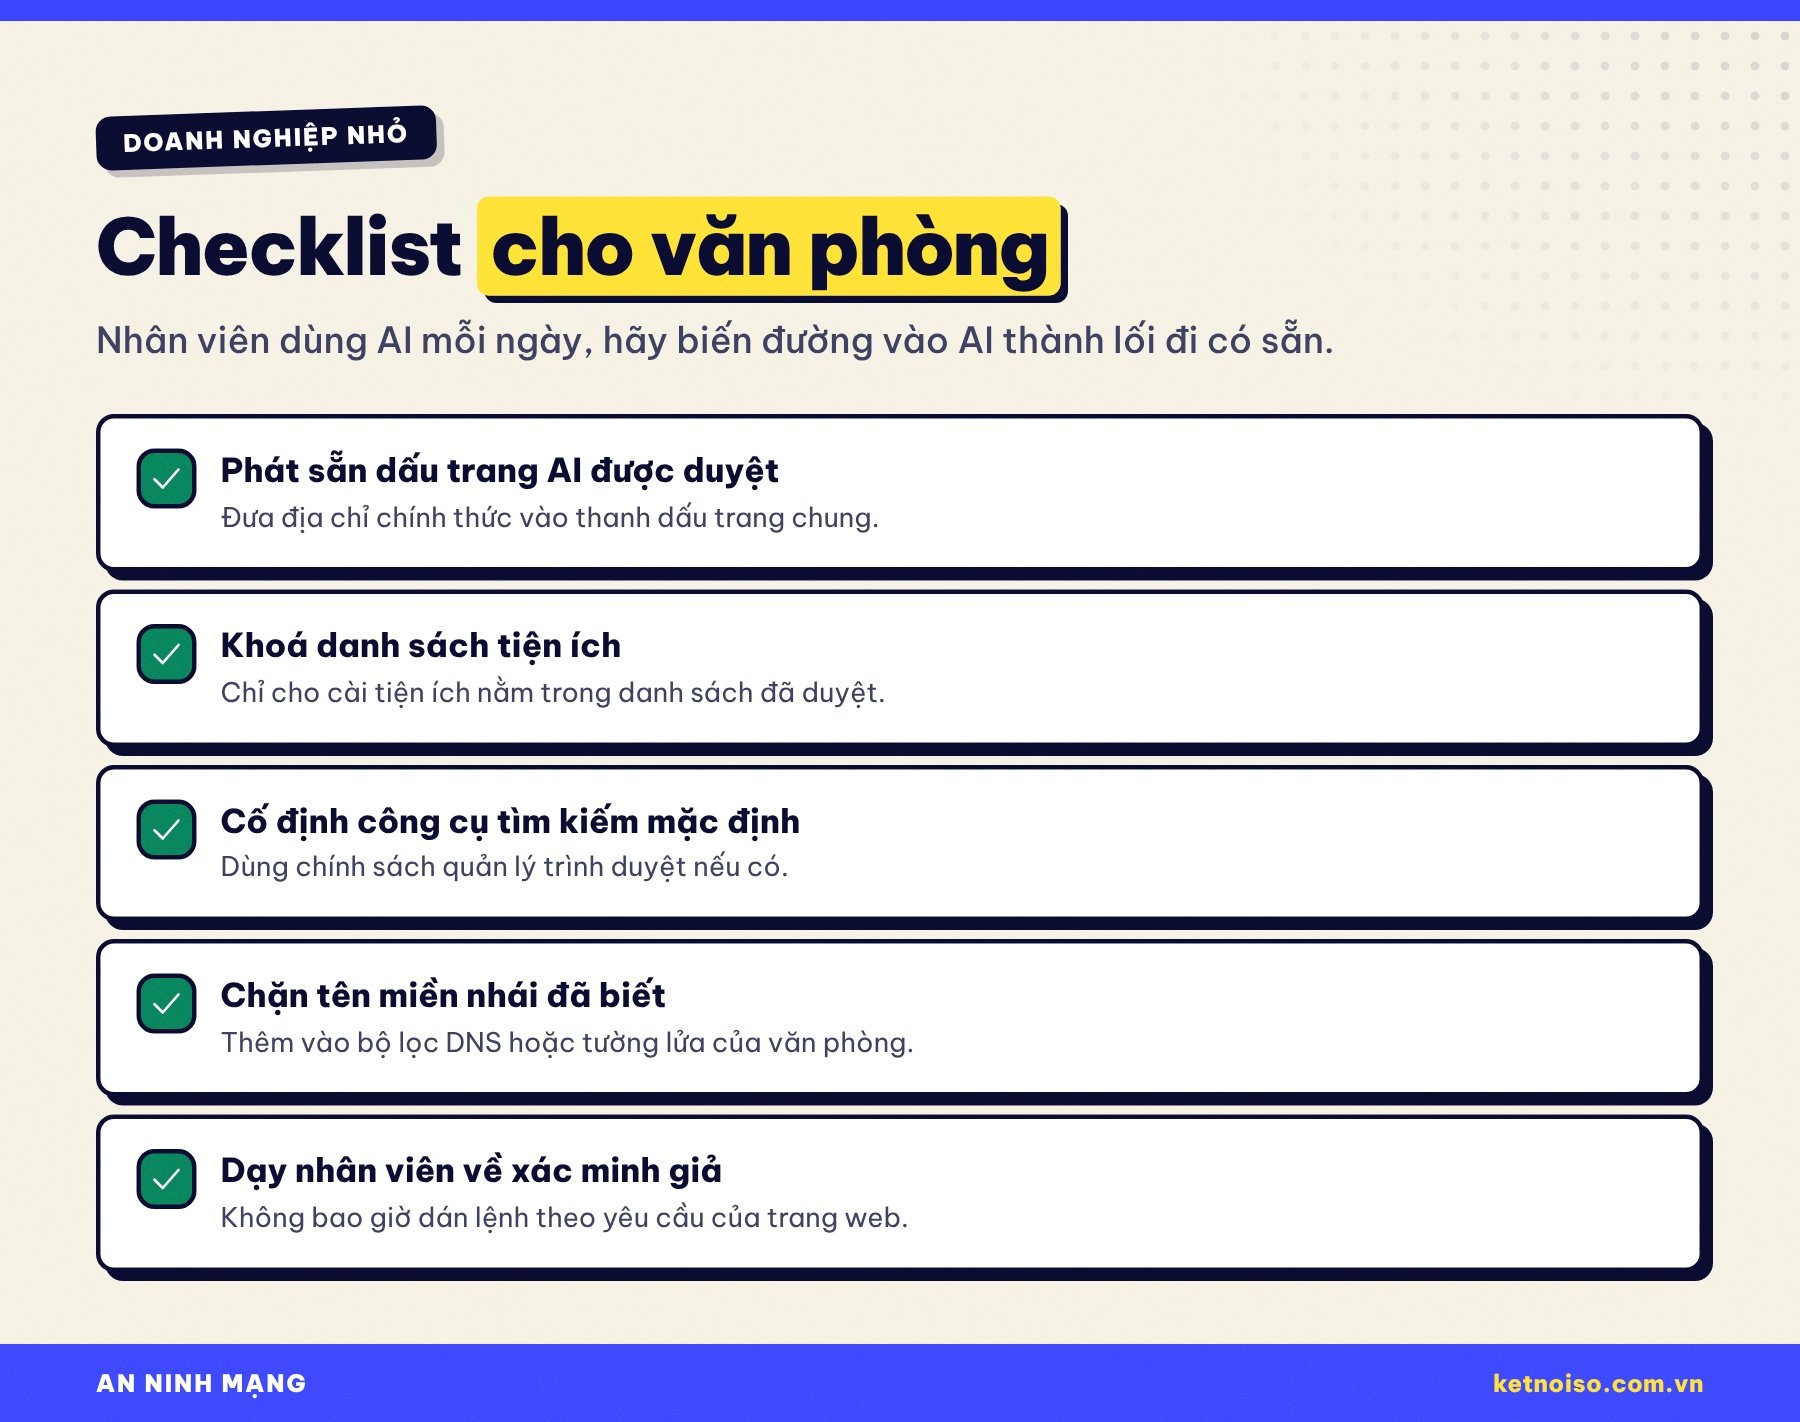
Khi cả văn phòng dùng AI mỗi ngày, rủi ro nhân lên theo số người. Island khuyến nghị các tổ chức biến việc truy cập AI thành “lối đi có sẵn”. Với doanh nghiệp nhỏ, có thể bắt đầu từ năm việc:
- Phát sẵn dấu trang AI được duyệt: đưa địa chỉ chính thức của các công cụ AI công ty cho phép vào thanh dấu trang chung.
- Khoá danh sách tiện ích: chỉ cho phép cài các tiện ích trình duyệt đã được duyệt.
- Cố định công cụ tìm kiếm mặc định: nếu dùng Chrome hoặc Edge có quản lý, đặt chính sách công cụ tìm kiếm và rà định kỳ các thay đổi.
- Chặn tên miền nhái đã biết: thêm các tên miền trong báo cáo vào bộ lọc DNS hoặc tường lửa của văn phòng.
- Dạy nhân viên về xác minh giả: nhắc rằng không trang web nào được yêu cầu dán lệnh, và chữ ký của kho ứng dụng không phải bằng chứng an toàn tuyệt đối.
Hiểu lầm phổ biến
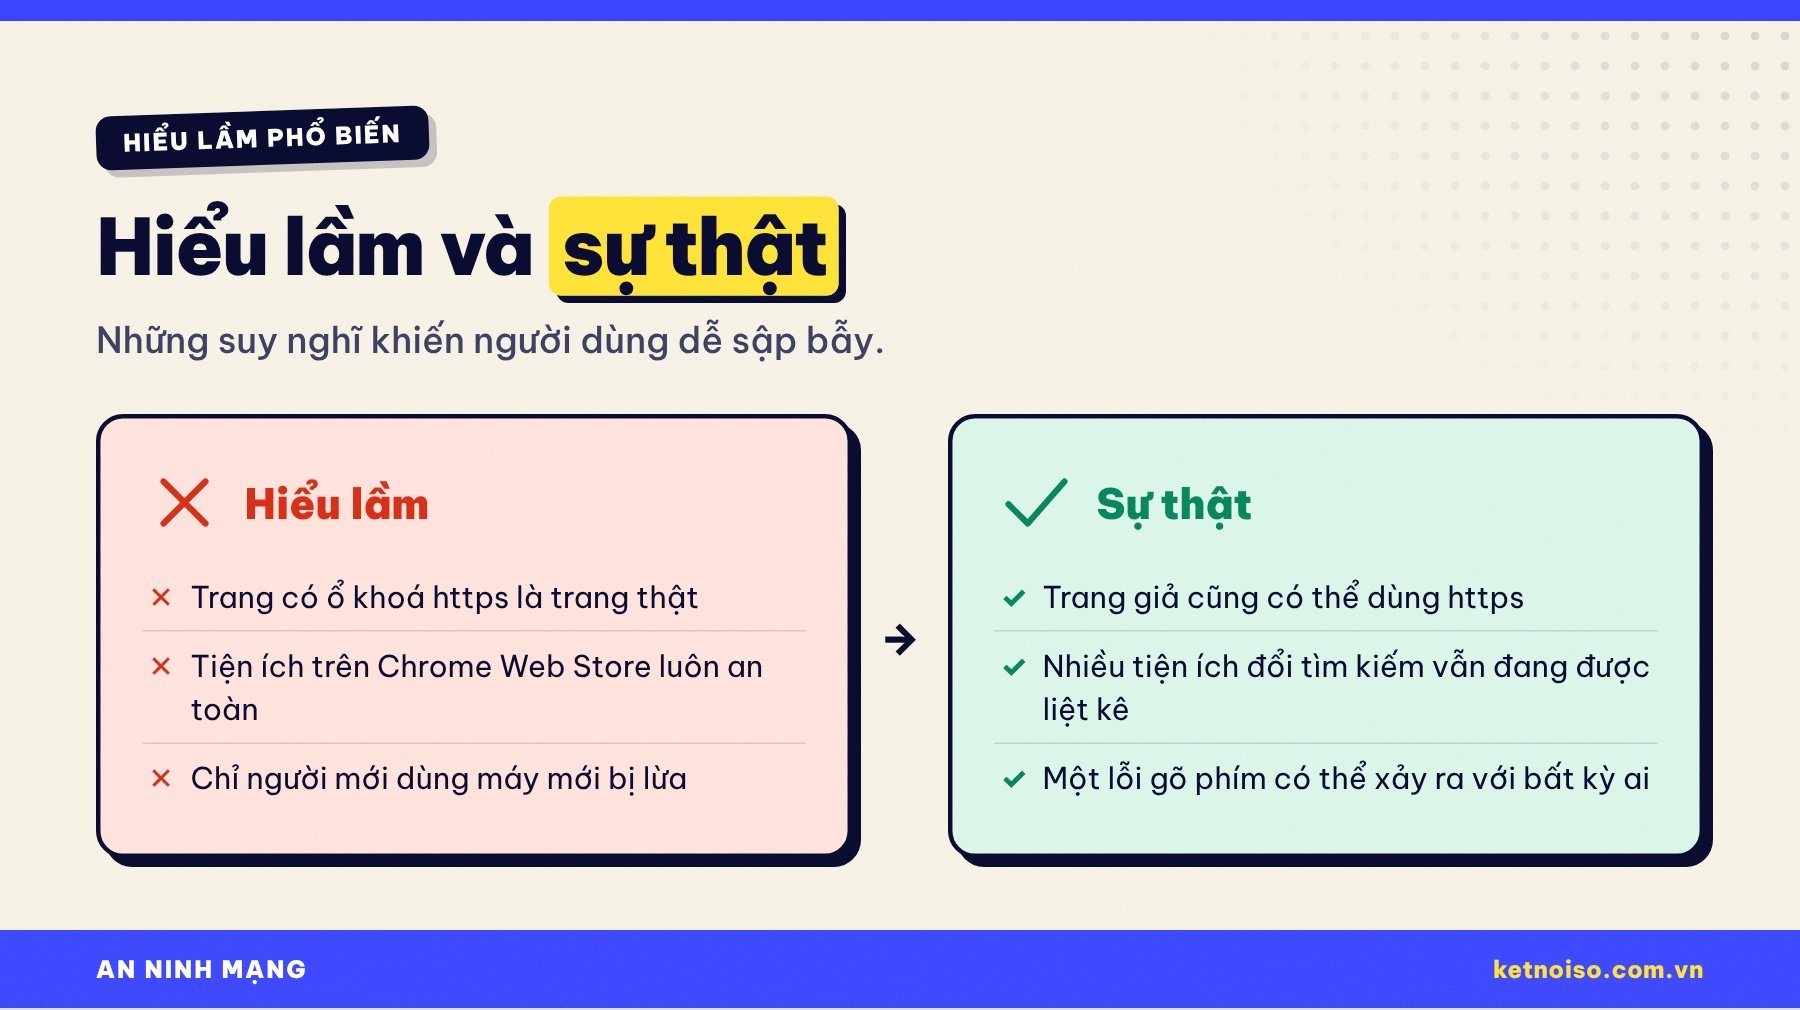
“Trang có ổ khoá https là trang thật.” Không đúng. Ổ khoá chỉ cho biết kết nối được mã hoá, không chứng minh bạn đang ở đúng trang. Trang giả cũng có thể dùng https.
“Tiện ích trên Chrome Web Store luôn an toàn.” Theo Island, nhiều tiện ích đổi công cụ tìm kiếm trong chiến dịch vẫn được liệt kê trên cửa hàng tại thời điểm nghiên cứu. Hãy chỉ cài tiện ích bạn chủ động tìm, của nhà phát triển uy tín.
“Chỉ người mới dùng máy mới bị lừa.” Một lỗi trượt tay có thể xảy ra với bất kỳ ai, kể cả dân công nghệ. Đó là lý do dấu trang an toàn hơn trí nhớ.
Câu hỏi thường gặp
Tôi dùng ứng dụng AI trên điện thoại thì có bị ảnh hưởng không?
Nếu bạn cài ứng dụng chính thức từ App Store hoặc Google Play và mở AI từ ứng dụng đó, bạn không phải gõ địa chỉ nên tránh được kiểu lừa này. Rủi ro chủ yếu nằm ở việc gõ địa chỉ trên trình duyệt.
Tôi lỡ vào một tên miền nhái nhưng đóng ngay, có sao không?
Chỉ mở trang rồi đóng thường chưa gây hại. Cái bẫy chỉ thành công khi bạn làm theo: dán lệnh, cài phần mềm hoặc tiện ích. Dù vậy, hãy kiểm tra công cụ tìm kiếm và danh sách tiện ích cho chắc.
Làm sao biết đâu là địa chỉ thật của một công cụ AI?
Đi từ nguồn tin cậy: trang chủ của hãng phát triển, ứng dụng chính thức, hoặc tài liệu của công ty bạn. Sau khi đã vào đúng, hãy lưu dấu trang.
Net Guard có phải là mã độc không?
Island mô tả phần mềm Net Guard trong chiến dịch là chương trình chiếm quyền trình duyệt, đội lốt trình quét Wi-Fi và DNS. Nếu máy bạn có ứng dụng mang tên này mà bạn không chủ động cài, hãy gỡ và quét máy.
Trình duyệt có tự chặn các trang này không?
Trình duyệt và công cụ bảo mật có thể chặn một phần, nhưng các tên miền thay đổi liên tục. Đừng dựa hoàn toàn vào cảnh báo tự động; thói quen dùng dấu trang và không chạy lệnh lạ mới là lớp bảo vệ chắc nhất.
Kết luận
TypoPrompting cho thấy kẻ gian luôn đi theo thói quen của người dùng: khi chúng ta mở AI nhiều lần mỗi ngày, chúng chờ sẵn ở từng lỗi gõ phím. Tin tốt là cách phòng rất đơn giản: vào AI bằng dấu trang hoặc ứng dụng chính thức, không bao giờ dán lệnh theo yêu cầu của trang web, và thỉnh thoảng rà lại công cụ tìm kiếm cùng danh sách tiện ích của trình duyệt.
Bạn đã từng gõ nhầm địa chỉ một công cụ AI chưa? Hãy kiểm tra trình duyệt ngay hôm nay, chia sẻ kết quả ở phần bình luận và theo dõi Kết Nối Số tại ketnoiso.com.vn để nhận cảnh báo lừa đảo kèm hướng dẫn tự bảo vệ dễ làm theo.
Nguồn tham khảo: Island – TypoPrompting: from AI typos to malware; The Hacker News – 186 tên miền AI giả dẫn người dùng tới mã độc.