Lời mời Google Calendar giả vượt 2FA: cách nhận biết, phòng tránh
Lời mời Google Calendar giả từ tài khoản người quen dẫn tới trang đăng nhập có trung gian, lấy cả mã 2FA. Cách nhận biết, cài đặt nên bật và xử lý.
Cách bài viết này được thực hiện: bài hướng dẫn, phân tích của Kết Nối Số, có tham khảo 6 nguồn (thehackernews.com, bleepingcomputer.com, material.security…), danh sách ở cuối bài. Cập nhật 14/11/2026.
Một lời mời họp hiện lên trong Google Calendar: “Bạn có tin nhắn thoại mới”, hoặc “Yêu cầu báo giá dự án”, gửi từ một công ty bạn vẫn làm việc. Bạn bấm link, gặp trang đăng nhập Google quen thuộc, nhập mật khẩu và mã xác thực như mọi lần. Vài phút sau, tài khoản của bạn đã nằm trong tay người khác, dù bạn đã bật xác thực hai lớp.
Đó là kịch bản của một chiến dịch lừa đảo dùng lời mời lịch đang nhắm vào tài khoản Google, được hãng bảo mật Material Security theo dõi từ giữa tháng 8/2026 và công bố chi tiết đầu tháng 11/2026. Bài viết giải thích vì sao chiêu này qua mặt được cả mã xác thực, cách nhận biết lời mời giả, cài đặt Google Calendar nên bật, cách soát tài khoản và việc cần làm ngay nếu lỡ đăng nhập.
Câu trả lời ngắn: Kẻ gian gửi lời mời Google Calendar, thường từ tài khoản thật của đối tác đã bị chiếm, dẫn tới trang đăng nhập Google qua một “trạm trung gian” ghi lại cả mật khẩu lẫn mã xác thực theo thời gian thực. Hãy bật “Only if the sender is known” trong Google Calendar, không đăng nhập từ link trong lời mời, chuyển sang passkey và soát tài khoản nếu nghi ngờ.
Tóm tắt nhanh
- Chiến dịch hoạt động từ giữa tháng 8/2026, dùng lời mời Google Calendar với mồi nhử thư thoại, yêu cầu báo giá, giấy triệu tập, nhắc thanh toán; đợt sau chuyển sang lời mời chia sẻ Google Drive.
- Link đi qua trình chuyển hướng của chính Google rồi tới trang đăng nhập có trung gian đứng giữa, nên mã SMS, mã ứng dụng xác thực và bấm chọn số trên điện thoại đều bị chuyển tiếp.
- Trong một tháng gỡ bỏ, Material Security chặn 68.676 tin, gỡ 897 tên miền và phát hiện 8.570 địa chỉ gửi đã bị chiếm.
- Người dùng nên chỉ nhận lời mời từ người quen, không đăng nhập qua link trong lời mời, dùng passkey và soát tài khoản Google định kỳ.
Nội dung chính:
- Chiến dịch lừa đảo bằng lời mời lịch là gì?
- Cái bẫy vận hành thế nào
- Lời mời giả thường nói gì
- Vì sao xác thực hai lớp bằng mã chưa đủ
- Cài đặt Google Calendar nên bật ngay
- Dấu hiệu nhận biết lời mời lịch giả
- Cách soát tài khoản Google trong 5 phút
- Lỡ đăng nhập trang giả thì làm gì
- Hướng dẫn cho doanh nghiệp dùng Google Workspace
- Hiểu lầm phổ biến
- Câu hỏi thường gặp
- Kết luận
Chiến dịch lừa đảo bằng lời mời lịch là gì?
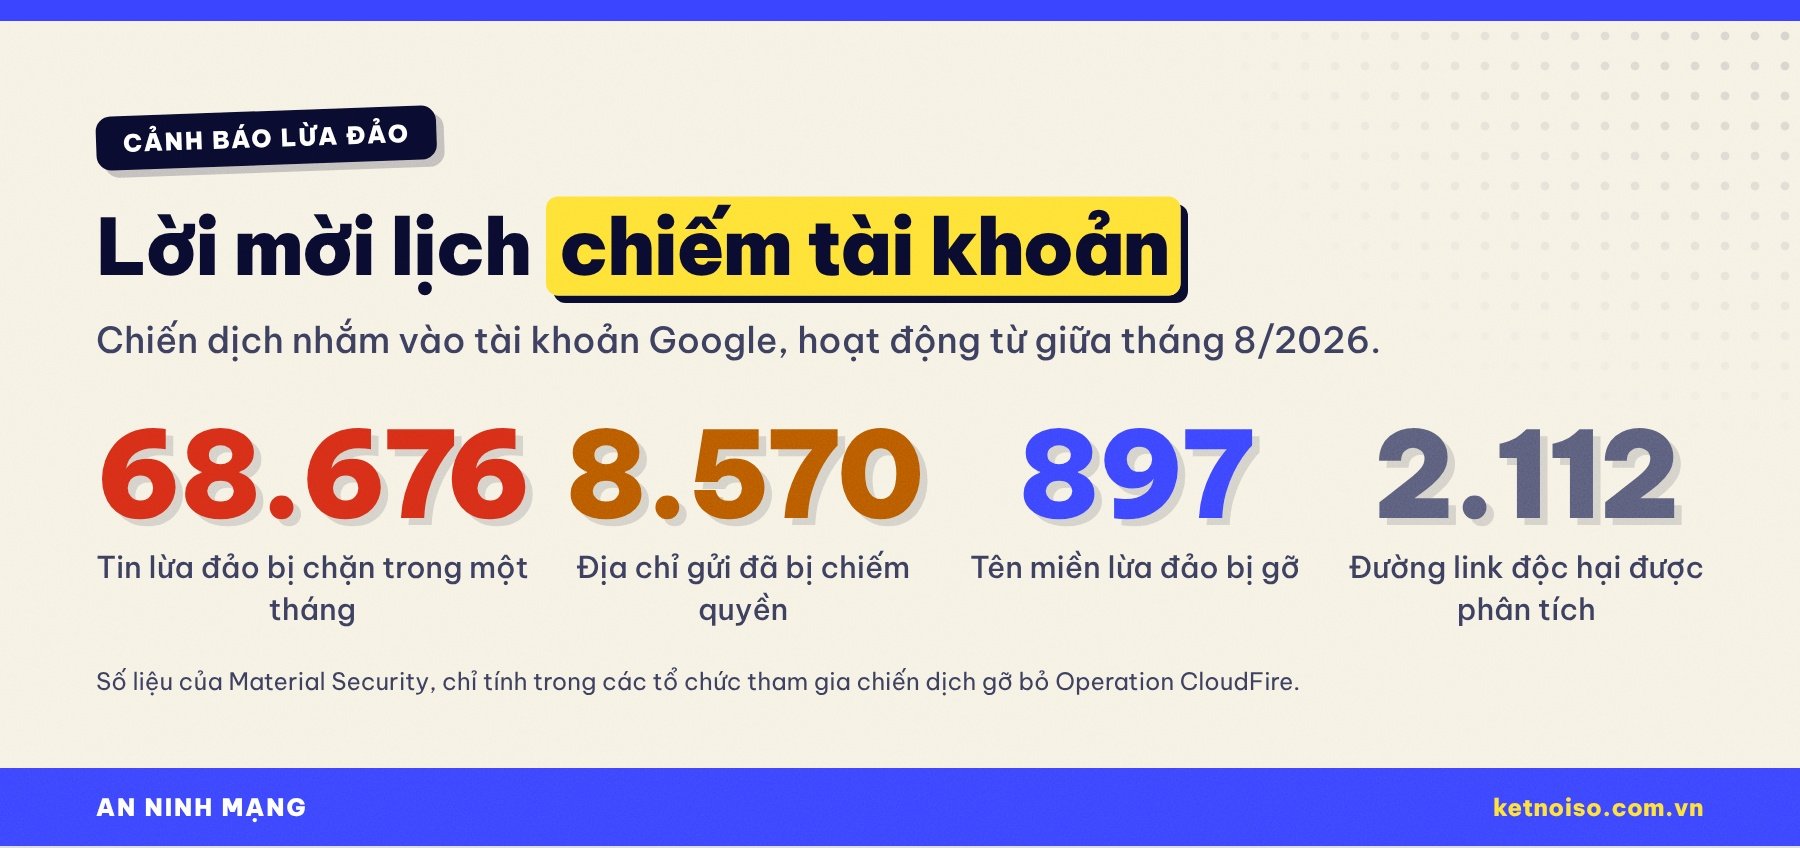
Theo Material Security, một công ty bảo mật chuyên về email và tài khoản đám mây, chiến dịch bắt đầu từ giữa tháng 8/2026 và nhắm chủ yếu vào tài khoản Google, đặc biệt là tài khoản Google Workspace của doanh nghiệp (Gmail, Drive và các quyền truy cập ứng dụng). Thay vì gửi email lừa đảo thông thường, kẻ gian gửi lời mời Google Calendar, đôi khi qua BCC, và thường từ địa chỉ của những tổ chức mà nạn nhân vẫn đang trao đổi công việc.
Từ cuối tháng 9/2026, nhóm nghiên cứu của Material quyết định tấn công thẳng vào hạ tầng của kẻ gian trong một chiến dịch gỡ bỏ mà họ gọi là Operation CloudFire, phối hợp với đội xử lý lạm dụng của Cloudflare. Kết quả sau khoảng một tháng, chỉ tính riêng các tổ chức tham gia: 68.676 tin nhắn lừa đảo bị chặn, 2.112 đường link độc hại được phân tích, 897 tên miền bị gỡ và 8.570 địa chỉ gửi bị chiếm quyền thuộc 6.354 tên miền gốc. Con số thật trên toàn Internet chắc chắn lớn hơn.
Material cho biết nhóm đứng sau đã phân tán nhưng chưa dừng hẳn. Trong mã nguồn của chúng còn có một nhánh dành cho Microsoft 365 chưa được kích hoạt, mà hãng dự đoán sẽ là hướng chuyển tiếp theo. Các bài báo về chiến dịch không quy trách nhiệm cho bất kỳ quốc gia nào; đây là hoạt động lừa đảo chiếm tài khoản nhằm vào người dùng và doanh nghiệp nói chung.
Cái bẫy vận hành thế nào
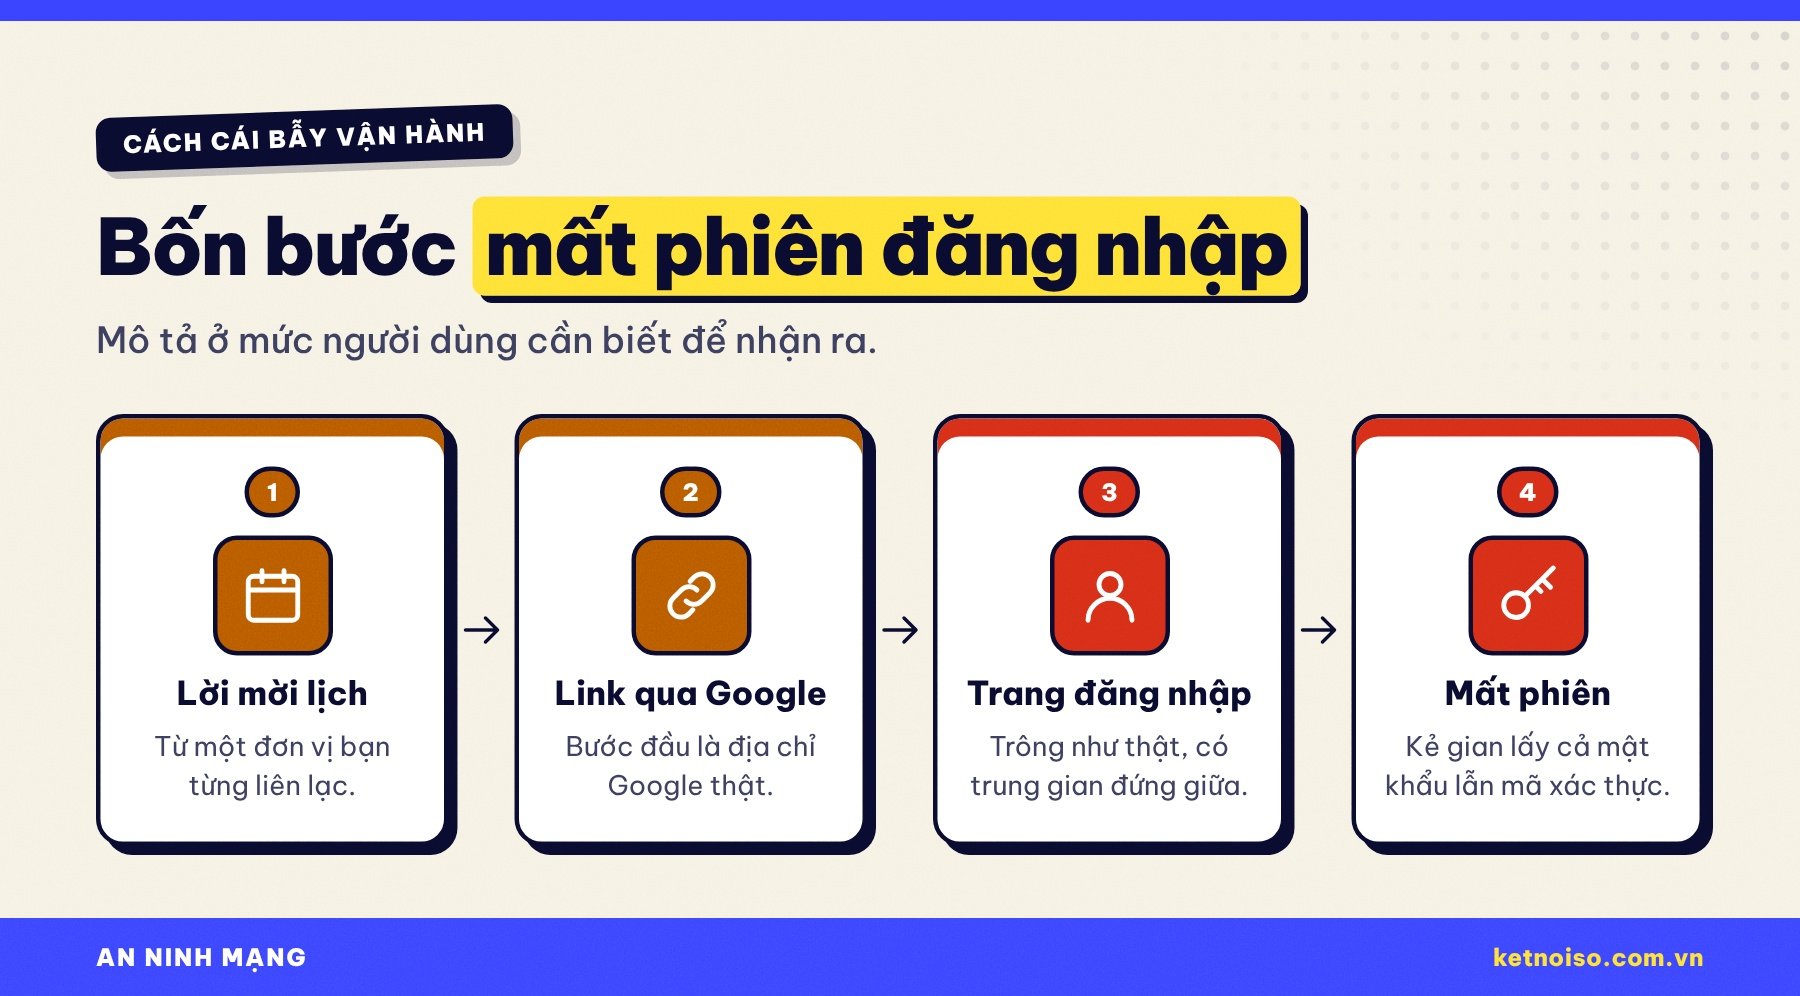
Bạn không cần hiểu kỹ thuật để tự bảo vệ, nhưng biết các bước chính giúp bạn nhận ra mình đang ở đâu trong cái bẫy:
1. Lời mời lịch từ người “quen”
Lời mời đến từ một tài khoản thật của đối tác, khách hàng hay nhà cung cấp, vì tài khoản đó đã bị chiếm trước đó. Chính vì vậy, các bộ lọc dựa trên uy tín người gửi rất khó chặn.
2. Đường link bắt đầu bằng địa chỉ Google thật
Link trong lời mời đi qua trình chuyển hướng của chính Google, một số đợt dùng link share.google hoặc Google Drive. Nhìn lướt, bạn thấy chữ google và yên tâm.
3. Trang đăng nhập “thật” có trung gian
Sau vài bước chuyển và một bước kiểm tra “bạn là người”, bạn tới trang đăng nhập trông y hệt Google. Thực chất, một máy chủ trung gian đứng giữa bạn và Google, chuyển nguyên văn mọi thứ bạn gõ sang trang thật và nhận lại kết quả.
4. Mất phiên đăng nhập
Khi bạn nhập mật khẩu và mã xác thực, trung gian chuyển ngay sang Google, đăng nhập thành công và giữ lại “phiên đăng nhập”. Từ đây, kẻ gian dùng tài khoản của bạn như chính bạn, có thể cấp quyền cho ứng dụng lạ hoặc gửi tiếp lời mời giả tới danh bạ của bạn.
Material lưu ý hạ tầng lừa đảo rất “dùng một lần”: tên miền thường được đăng ký chỉ vài ngày trước khi dùng, trang đăng nhập được dựng ngay trong trình duyệt nên máy quét khó kiểm tra. Vì vậy, kiểm tra tên miền hay chứng chỉ bảo mật trông đều “sạch”, và người dùng không nên chỉ dựa vào đó.
Lời mời giả thường nói gì
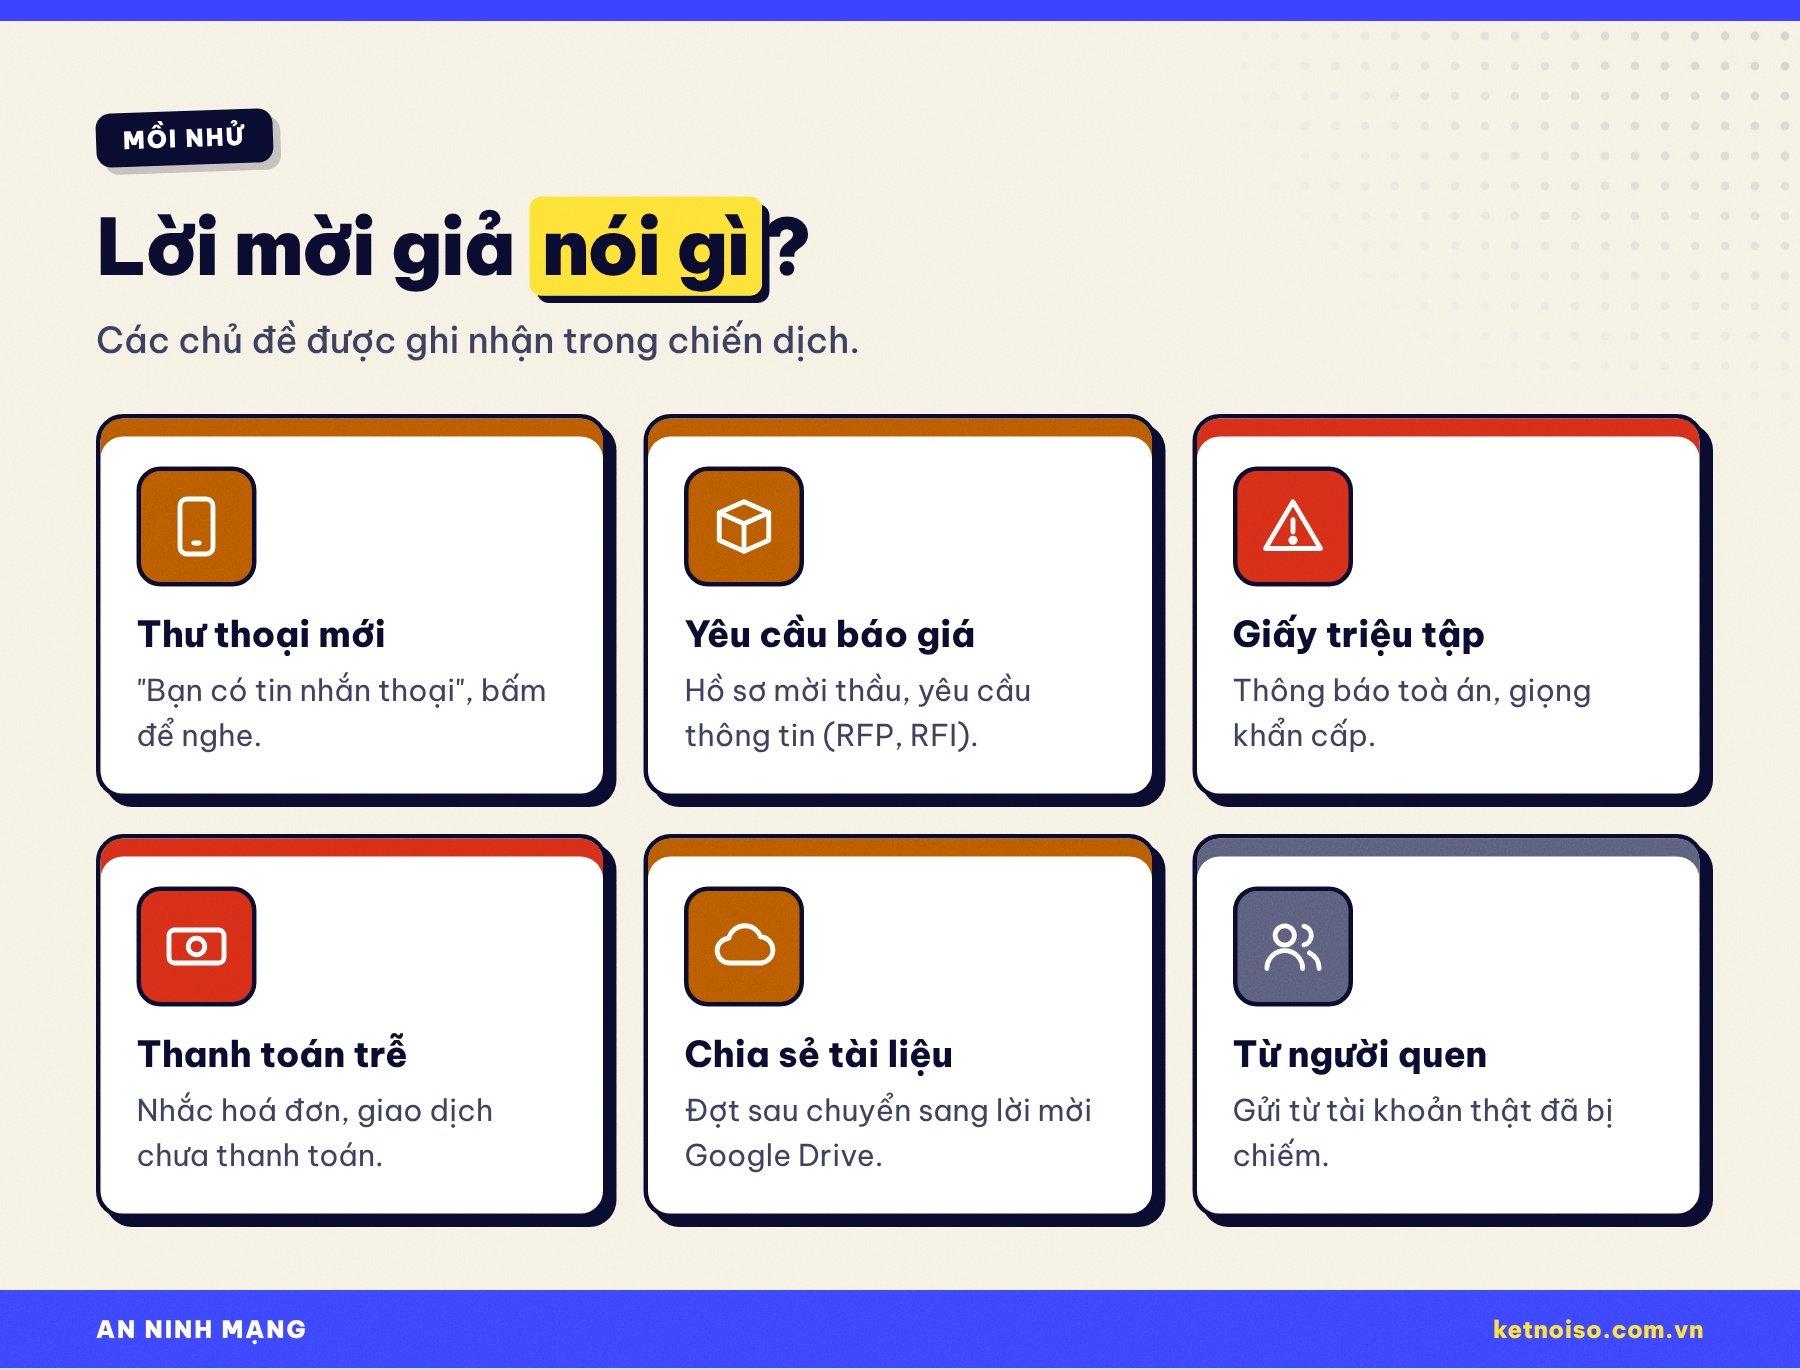
Các chủ đề được ghi nhận đều đánh vào sự tò mò hoặc nỗi lo công việc:
- Thư thoại mới: “Bạn có một tin nhắn thoại”, bấm để nghe.
- Yêu cầu báo giá, mời thầu: hồ sơ RFP, RFI cần bạn xem và phản hồi.
- Giấy triệu tập của toà án: giọng điệu khẩn cấp, dễ gây hoảng.
- Nhắc thanh toán trễ: hoá đơn, giao dịch chưa thanh toán; một biến thể dùng cả link thông báo giao dịch của dịch vụ kế toán Intuit.
- Chia sẻ tài liệu: các đợt sau chuyển sang lời mời chia sẻ tệp trên Google Drive.
Những mồi nhử này rất giống các chiêu Kết Nối Số đã cảnh báo trong bài lừa đảo cuối năm 2026 nhắm vào doanh nghiệp: đánh vào việc gấp, việc tiền và việc pháp lý để bạn bấm trước, nghĩ sau.
Vì sao xác thực hai lớp bằng mã chưa đủ
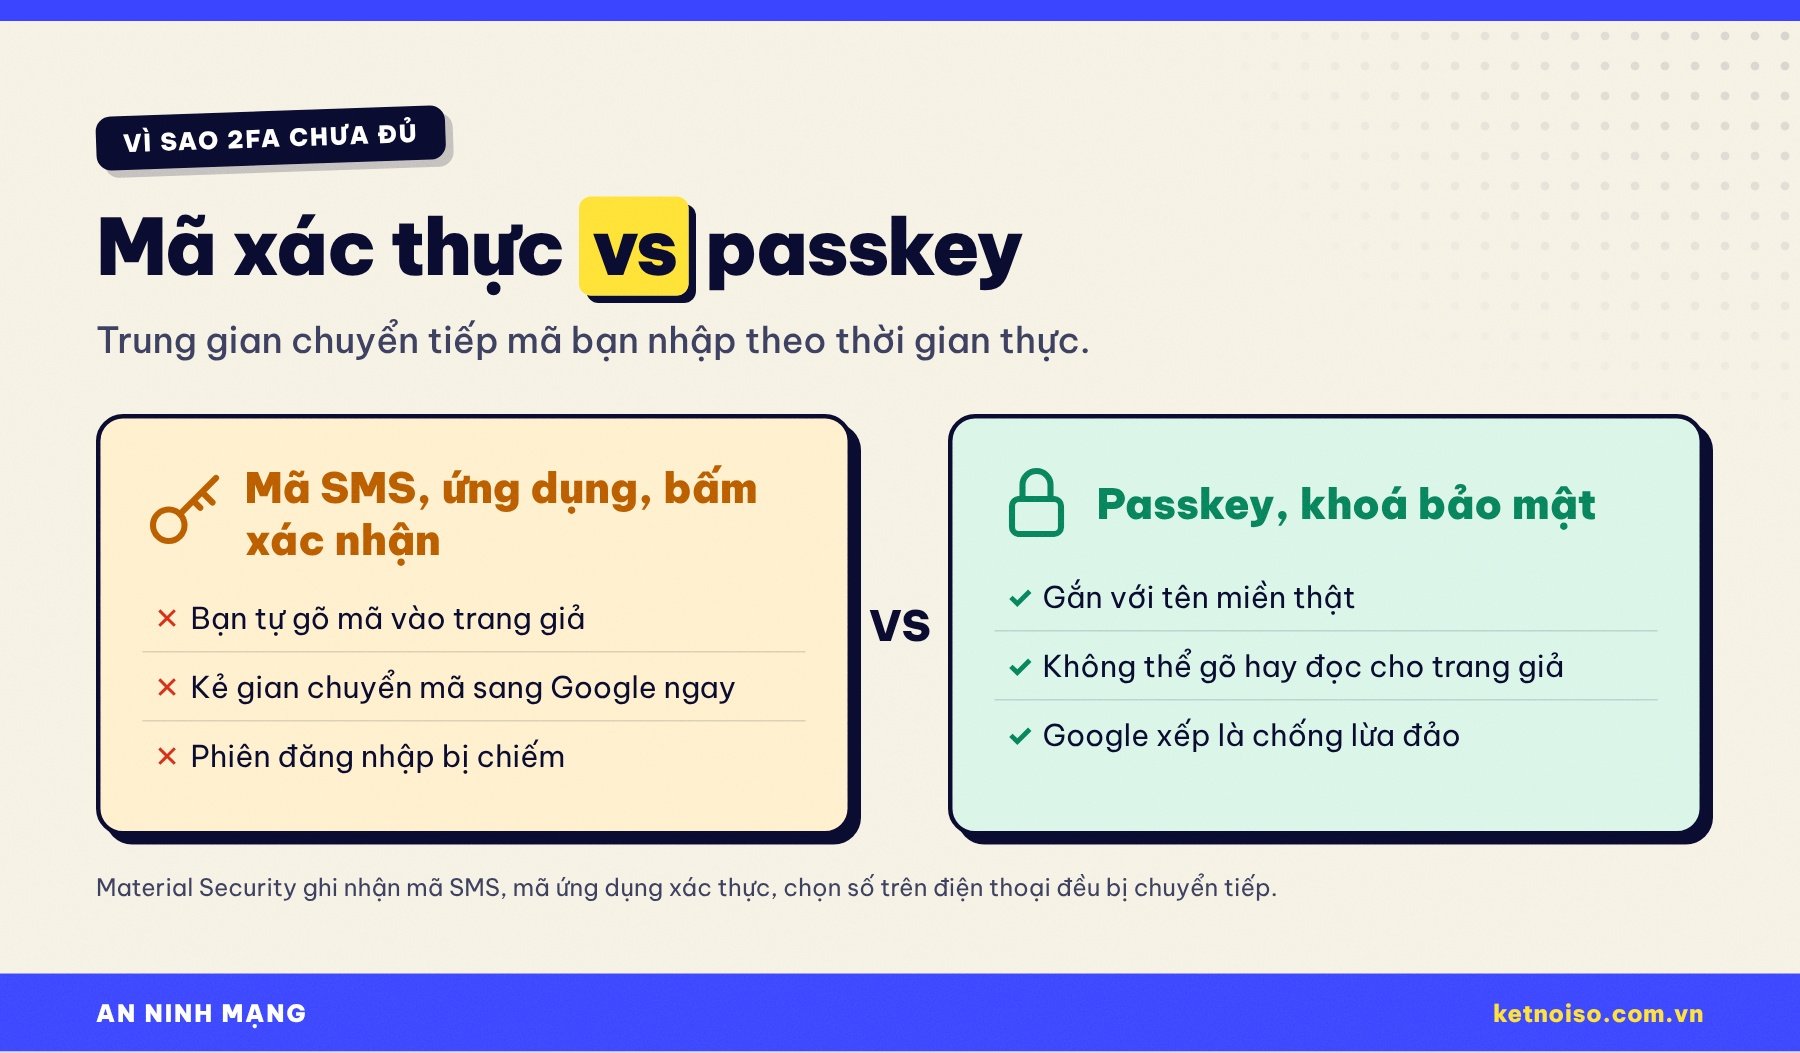
Đây là điểm khiến nhiều người bất ngờ nhất. Theo Material Security, trong chiến dịch này mã gửi qua SMS, mã từ ứng dụng xác thực, kiểu bấm chọn số khớp trên điện thoại và cả việc khôi phục bằng điện thoại đều bị chuyển tiếp sang Google theo thời gian thực. Lý do đơn giản: chính bạn gõ mã vào trang giả, và trang giả chỉ việc chuyển mã đó đi trước khi nó hết hạn.
Điều đó không có nghĩa xác thực hai lớp vô dụng. Nó vẫn chặn được rất nhiều kiểu tấn công khác, như kẻ gian chỉ có mật khẩu bị lộ. Nhưng với kiểu “trung gian đứng giữa”, bạn cần một cách đăng nhập mà kẻ gian không thể chuyển tiếp: passkey (khoá truy cập) hoặc khoá bảo mật vật lý.
Passkey hoạt động dựa trên chuẩn FIDO: nó gắn chặt với tên miền thật của dịch vụ, không có mã nào để bạn gõ hay đọc cho người khác. Google mô tả passkey là cách đăng nhập chống lừa đảo vì người dùng không thể bị lừa đưa nó cho kẻ gian. Bạn có thể tạo passkey cho tài khoản Google cá nhân tại g.co/passkeys. Google cũng đang triển khai công nghệ gắn phiên đăng nhập với thiết bị (Device Bound Session Credentials) để cookie bị đánh cắp khó dùng được trên máy khác.
Cài đặt Google Calendar nên bật ngay
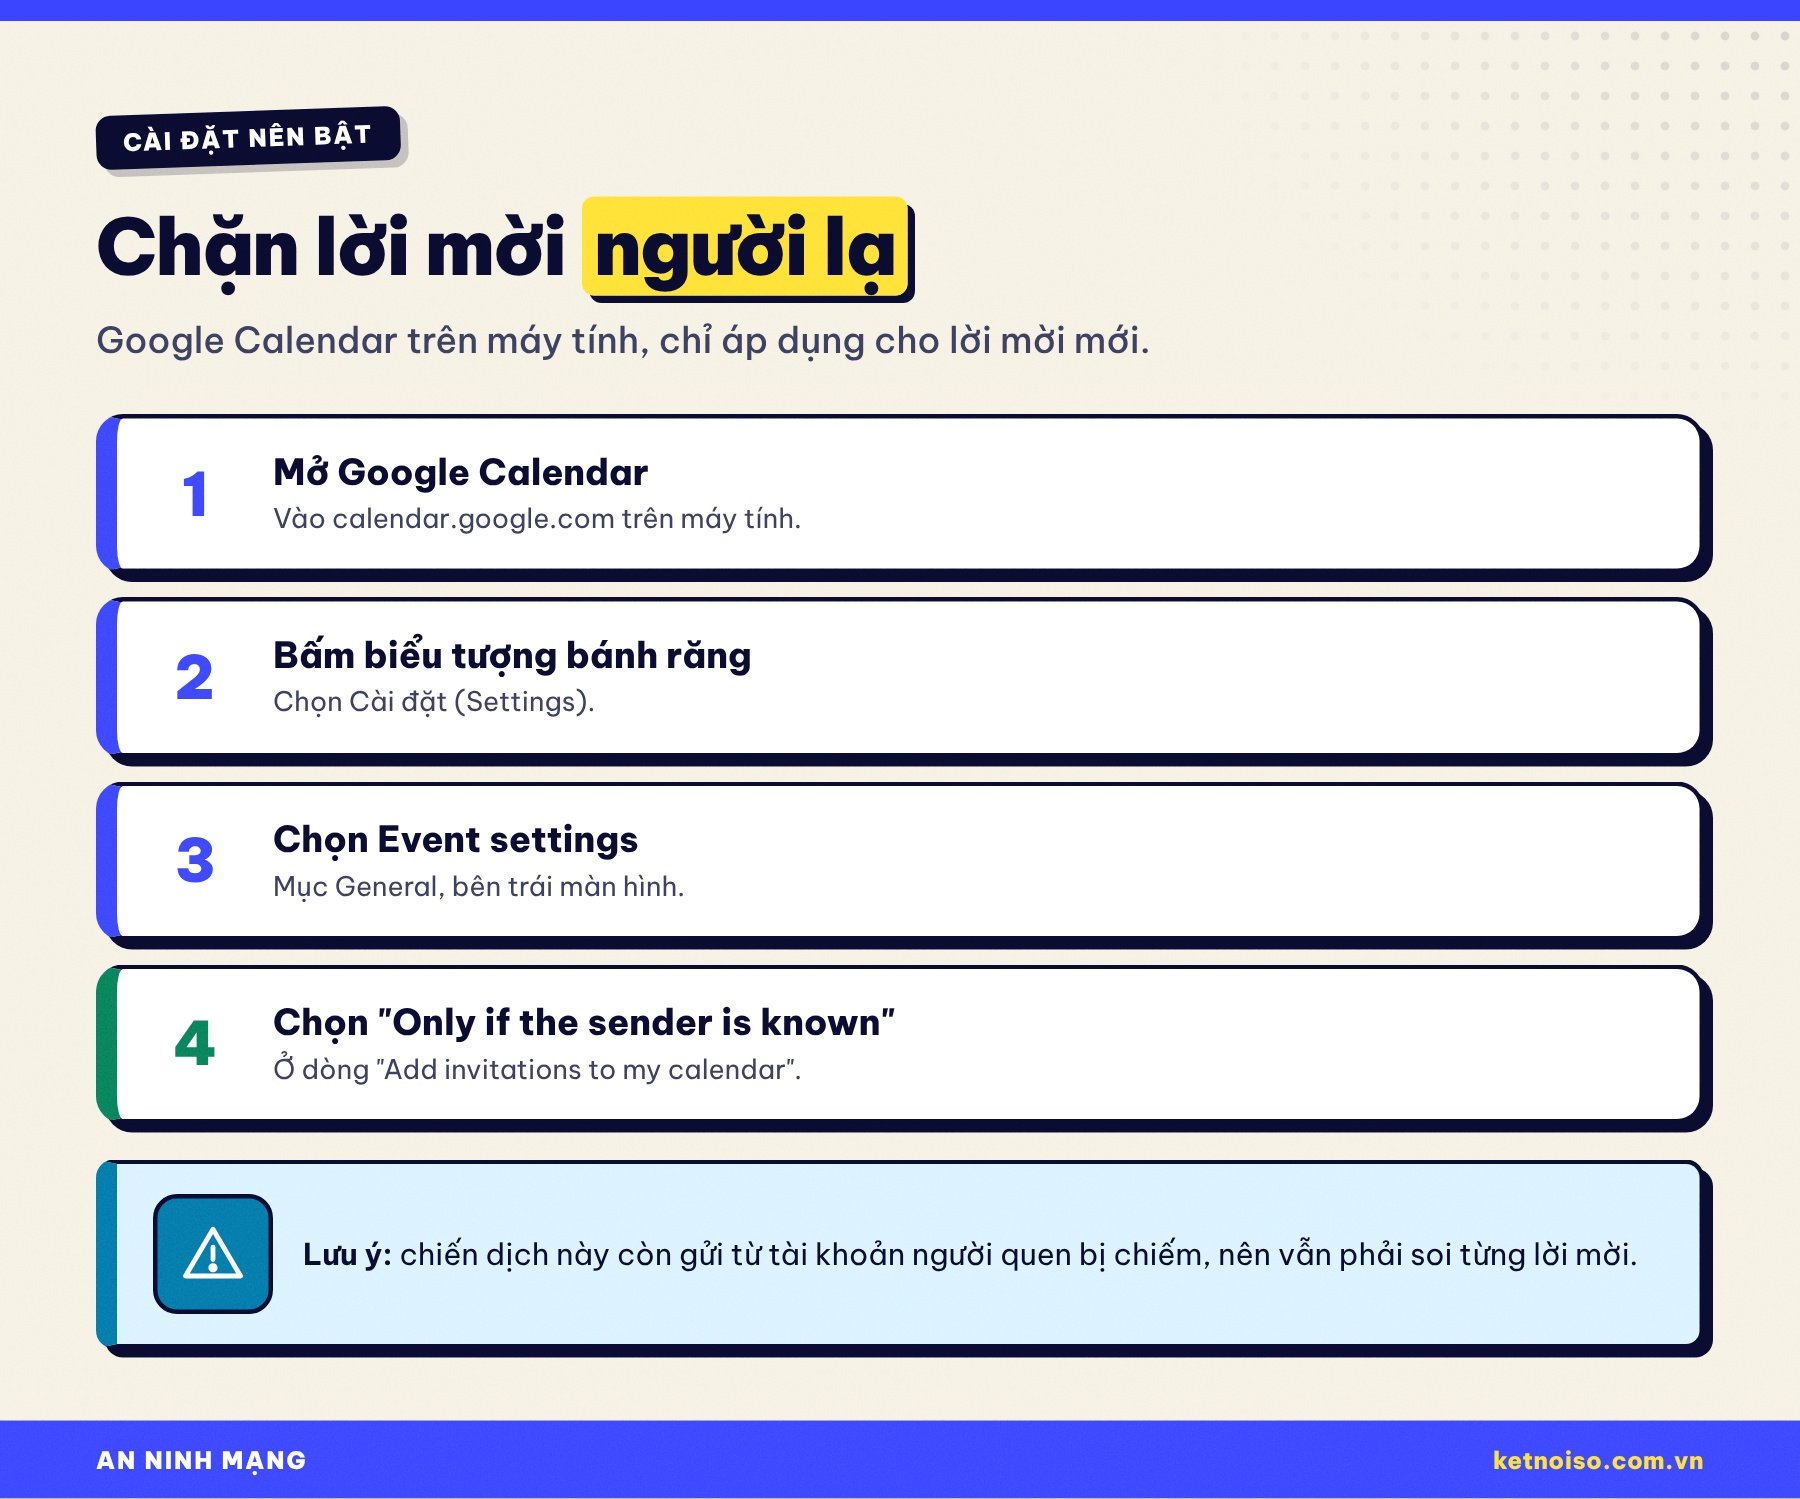
Theo mặc định, Google Calendar tự thêm lời mời từ mọi người vào lịch của bạn. Từ năm 2022, Google cho phép chỉ hiện lời mời từ “người gửi đã biết”: người cùng công ty, người trong danh bạ hoặc người bạn từng tương tác. Lời mời từ người lạ vẫn đến qua email nhưng chỉ lên lịch khi bạn chấp nhận. Cách bật trên máy tính, theo hướng dẫn chính thức của Google:
1. Mở Google Calendar
Vào calendar.google.com trên máy tính và đăng nhập.
2. Mở Cài đặt
Bấm biểu tượng bánh răng ở góc trên bên phải, chọn Cài đặt (Settings).
3. Vào Event settings
Ở cột bên trái, dưới mục General, chọn Event settings (Cài đặt sự kiện).
4. Chọn “Only if the sender is known”
Tại dòng “Add invitations to my calendar”, chọn “Only if the sender is known” (Chỉ khi biết người gửi). Nếu muốn chặt hơn, chọn “When I respond to the invitation in email” để lời mời chỉ lên lịch khi bạn đã trả lời qua email. Thay đổi chỉ áp dụng cho lời mời mới.
Cần nói rõ: cài đặt này chặn tốt lời mời từ người lạ, nhưng chiến dịch Material ghi nhận lại thường gửi từ tài khoản người quen đã bị chiếm. Vì vậy đây là lớp bảo vệ thứ nhất, còn thói quen soi từng lời mời mới là lớp quyết định.
Dấu hiệu nhận biết lời mời lịch giả
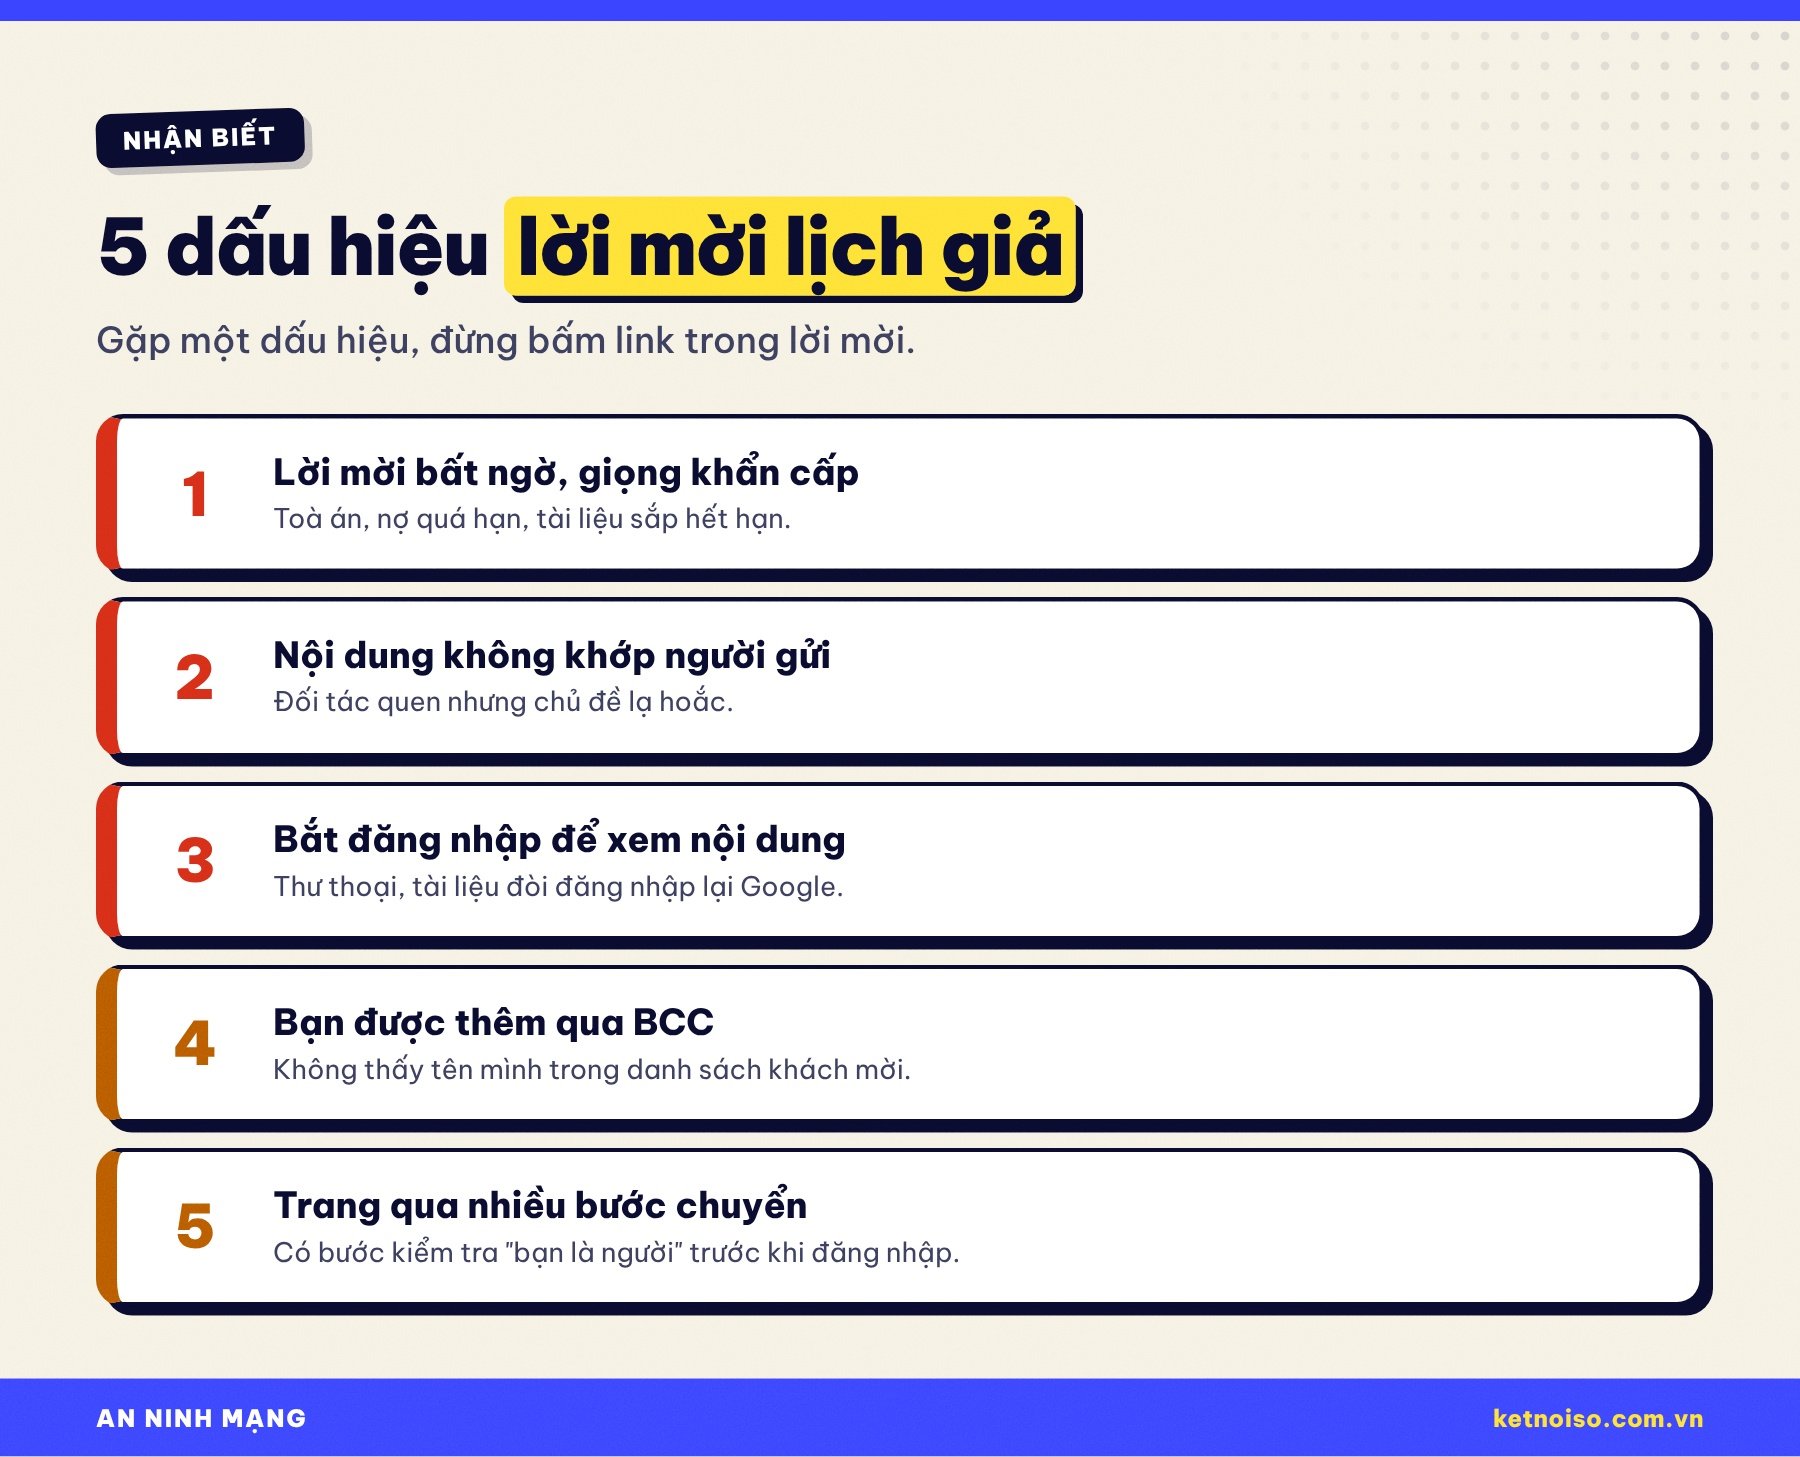
Gặp một trong các dấu hiệu sau, đừng bấm link trong lời mời mà hãy liên hệ người gửi qua kênh khác (điện thoại, Zalo công việc) để xác nhận:
- Lời mời bất ngờ, giọng khẩn cấp: toà án, nợ quá hạn, tài liệu “sắp hết hạn”.
- Nội dung không khớp người gửi: đối tác quen nhưng chủ đề chẳng liên quan tới công việc đang làm.
- Bắt đăng nhập lại để xem nội dung: thư thoại hay tài liệu đòi bạn đăng nhập Google một lần nữa, dù bạn đang đăng nhập sẵn.
- Bạn được thêm qua BCC: không thấy tên mình trong danh sách khách mời của cuộc họp.
- Trang đi qua nhiều bước chuyển: có bước “xác minh bạn là người” trước khi tới trang đăng nhập Google.
Nguyên tắc chung: muốn mở tài liệu hay tin nhắn nào, hãy tự vào Gmail, Drive hoặc ứng dụng liên quan bằng dấu trang quen thuộc, thay vì đăng nhập từ link trong lời mời.
Cách soát tài khoản Google trong 5 phút
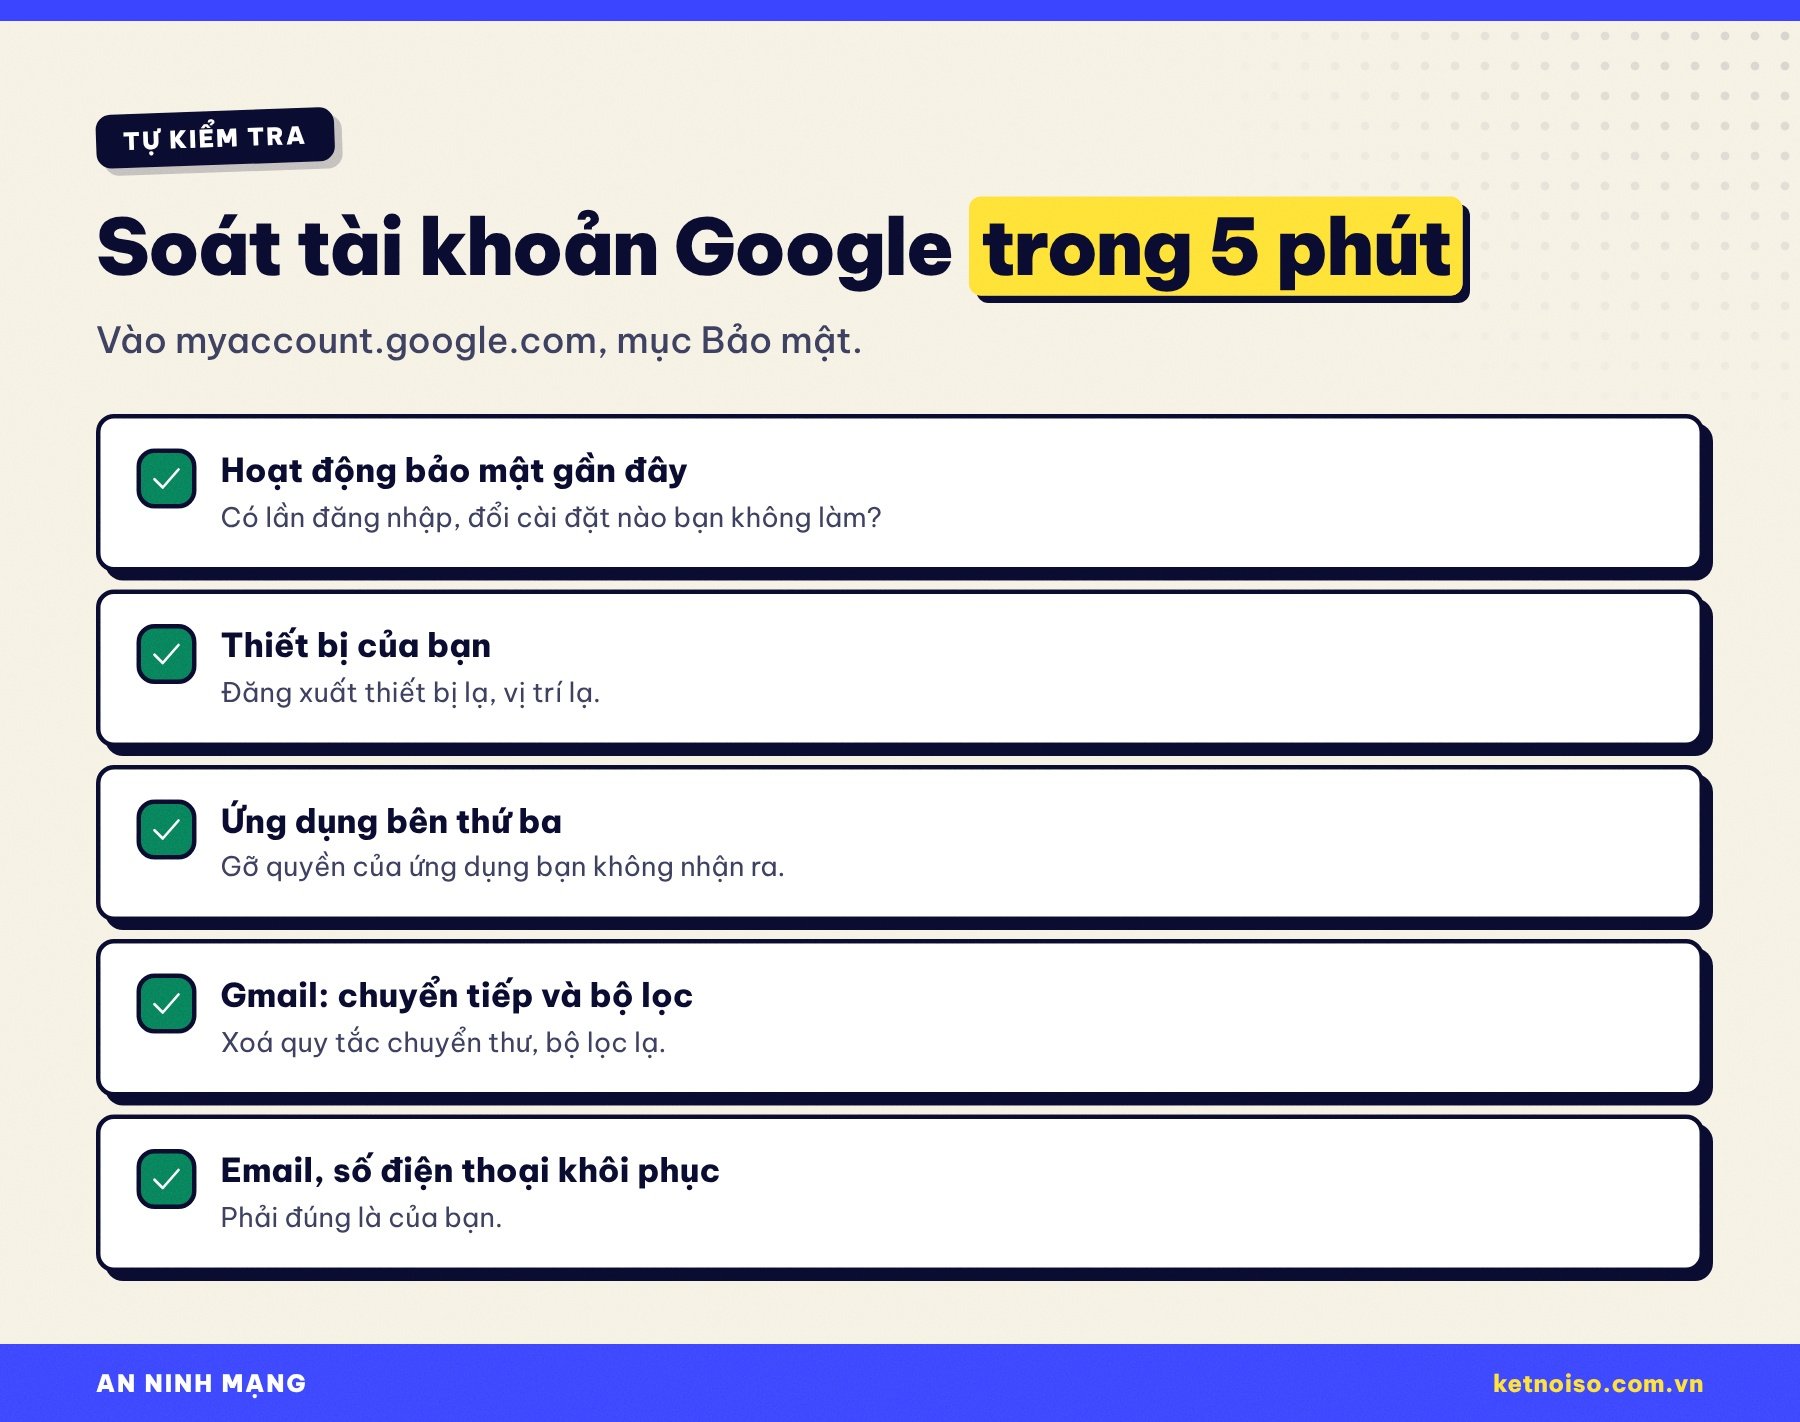
Dù chưa thấy gì bất thường, bạn nên soát tài khoản định kỳ. Vào myaccount.google.com, mục Bảo mật, và kiểm tra:
1. Hoạt động bảo mật gần đây
Xem có lần đăng nhập, đổi mật khẩu hay đổi cài đặt nào bạn không làm không.
2. Thiết bị của bạn
Rà danh sách thiết bị đang đăng nhập; đăng xuất thiết bị lạ hoặc ở vị trí lạ.
3. Ứng dụng bên thứ ba có quyền truy cập
Kẻ gian có phiên đăng nhập có thể cấp quyền cho ứng dụng của chúng nhân danh bạn. Gỡ quyền của ứng dụng bạn không nhận ra.
4. Gmail: chuyển tiếp, bộ lọc, quyền uỷ quyền
Trong cài đặt Gmail, kiểm tra mục chuyển tiếp thư, bộ lọc và tài khoản được uỷ quyền. Quy tắc lạ tự chuyển thư đi là dấu hiệu tài khoản đã bị can thiệp.
5. Email và số điện thoại khôi phục
Đảm bảo thông tin khôi phục vẫn đúng là của bạn.
Lỡ đăng nhập trang giả thì làm gì
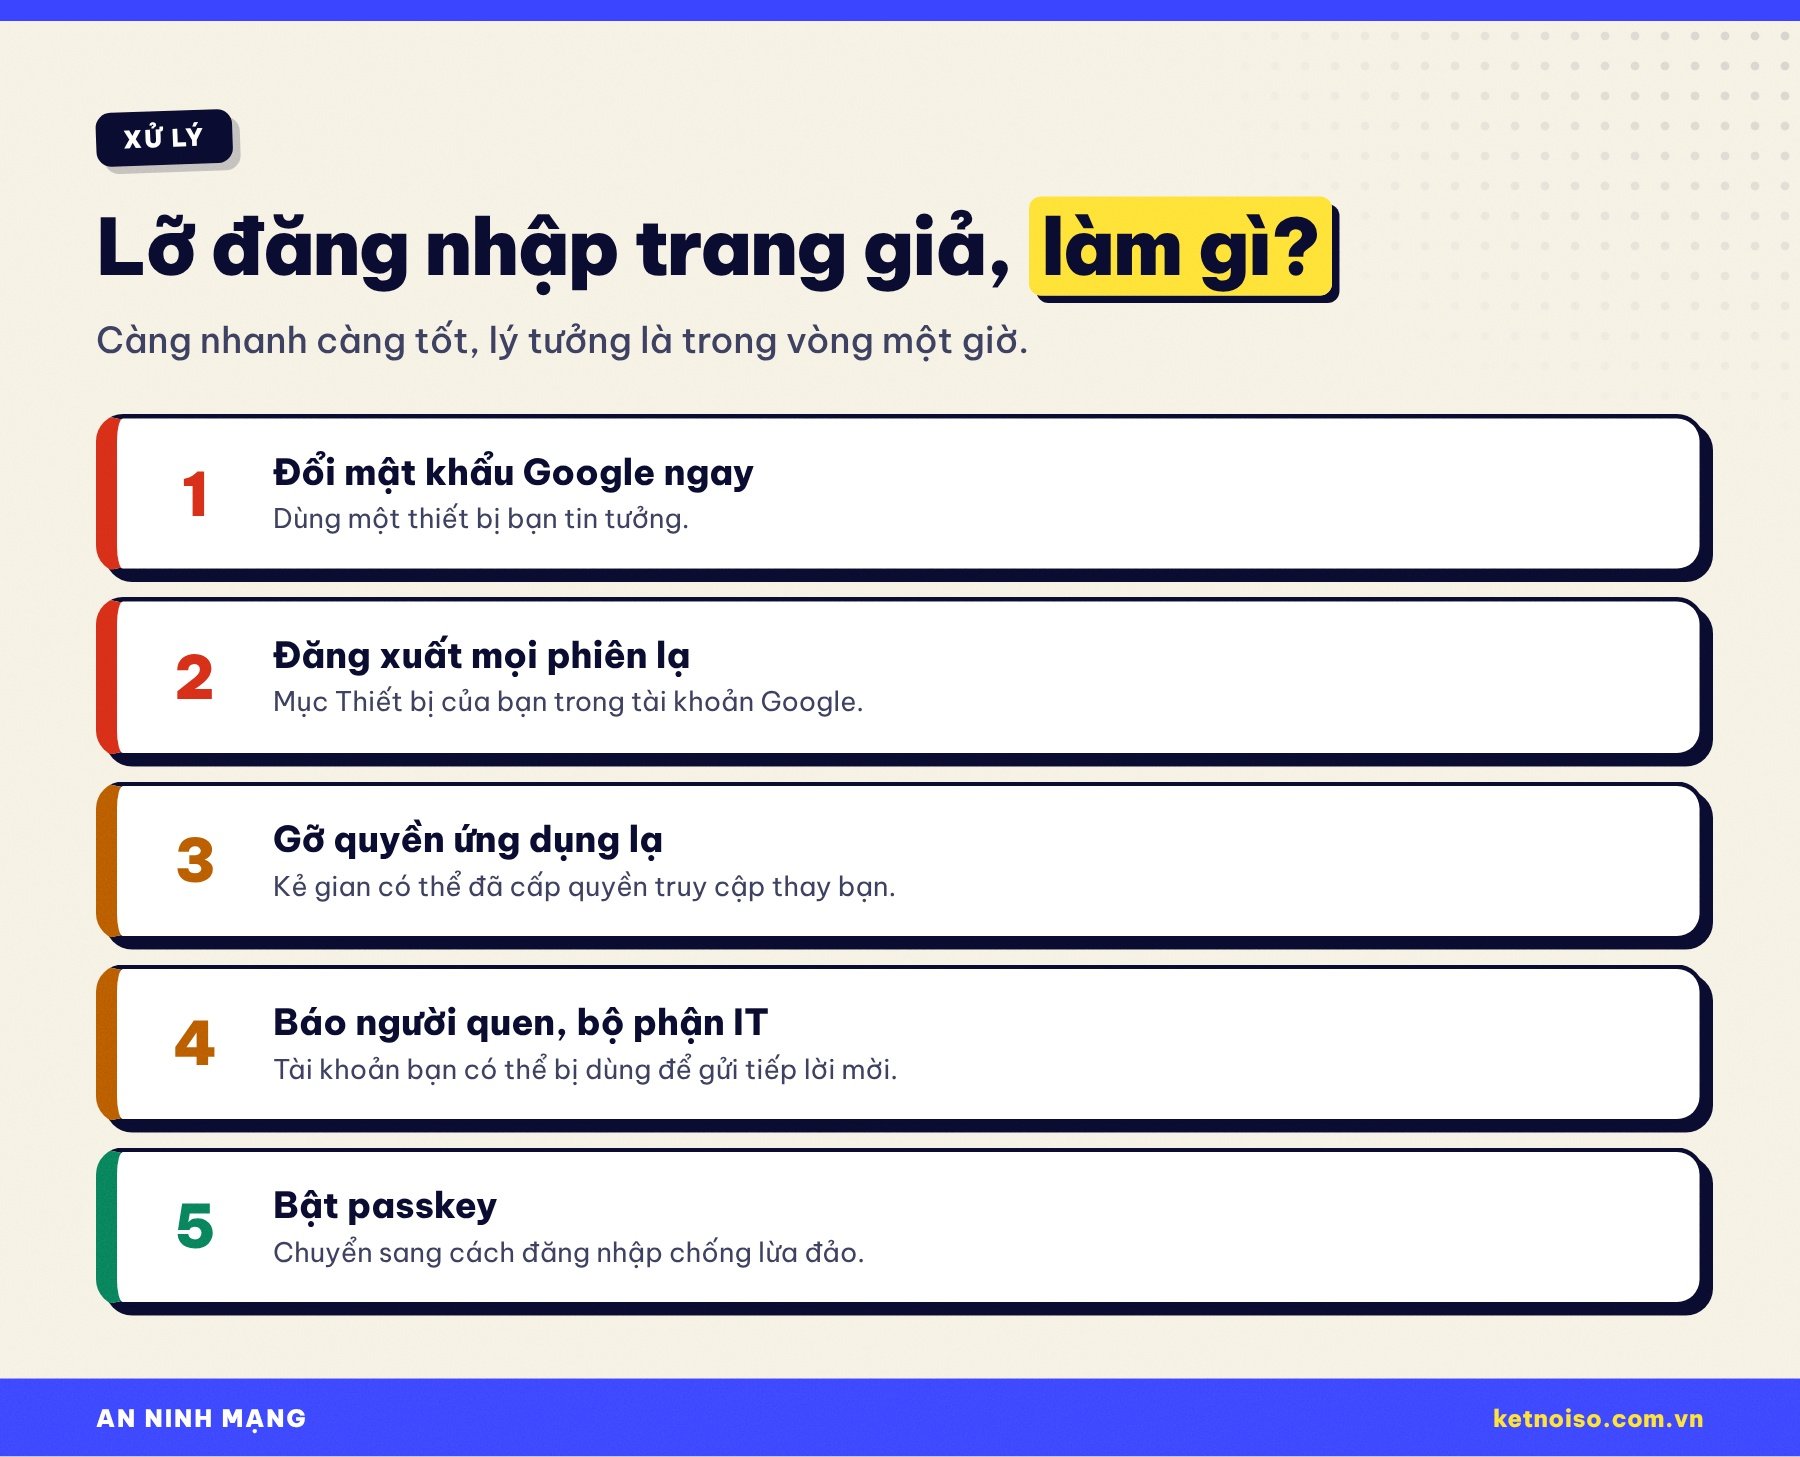
Material Security khuyến nghị tổ chức nên có khả năng thu hồi phiên và đặt lại tài khoản bị ảnh hưởng trong khoảng một giờ. Với người dùng cá nhân, tinh thần cũng vậy: càng nhanh càng tốt.
1. Đổi mật khẩu Google ngay
Dùng một thiết bị bạn tin tưởng để đổi mật khẩu.
2. Đăng xuất mọi phiên lạ
Vào mục Thiết bị của bạn, đăng xuất những thiết bị không phải của bạn.
3. Gỡ quyền ứng dụng lạ
Kiểm tra danh sách ứng dụng bên thứ ba và gỡ những ứng dụng mới xuất hiện mà bạn không cấp.
4. Báo người quen và bộ phận IT
Tài khoản của bạn có thể đã bị dùng để gửi tiếp lời mời giả tới danh bạ. Hãy báo cho đồng nghiệp, đối tác và bộ phận IT để họ cảnh giác.
5. Chuyển sang passkey
Tạo passkey để lần sau kẻ gian không thể lặp lại chiêu cũ.
Hướng dẫn cho doanh nghiệp dùng Google Workspace
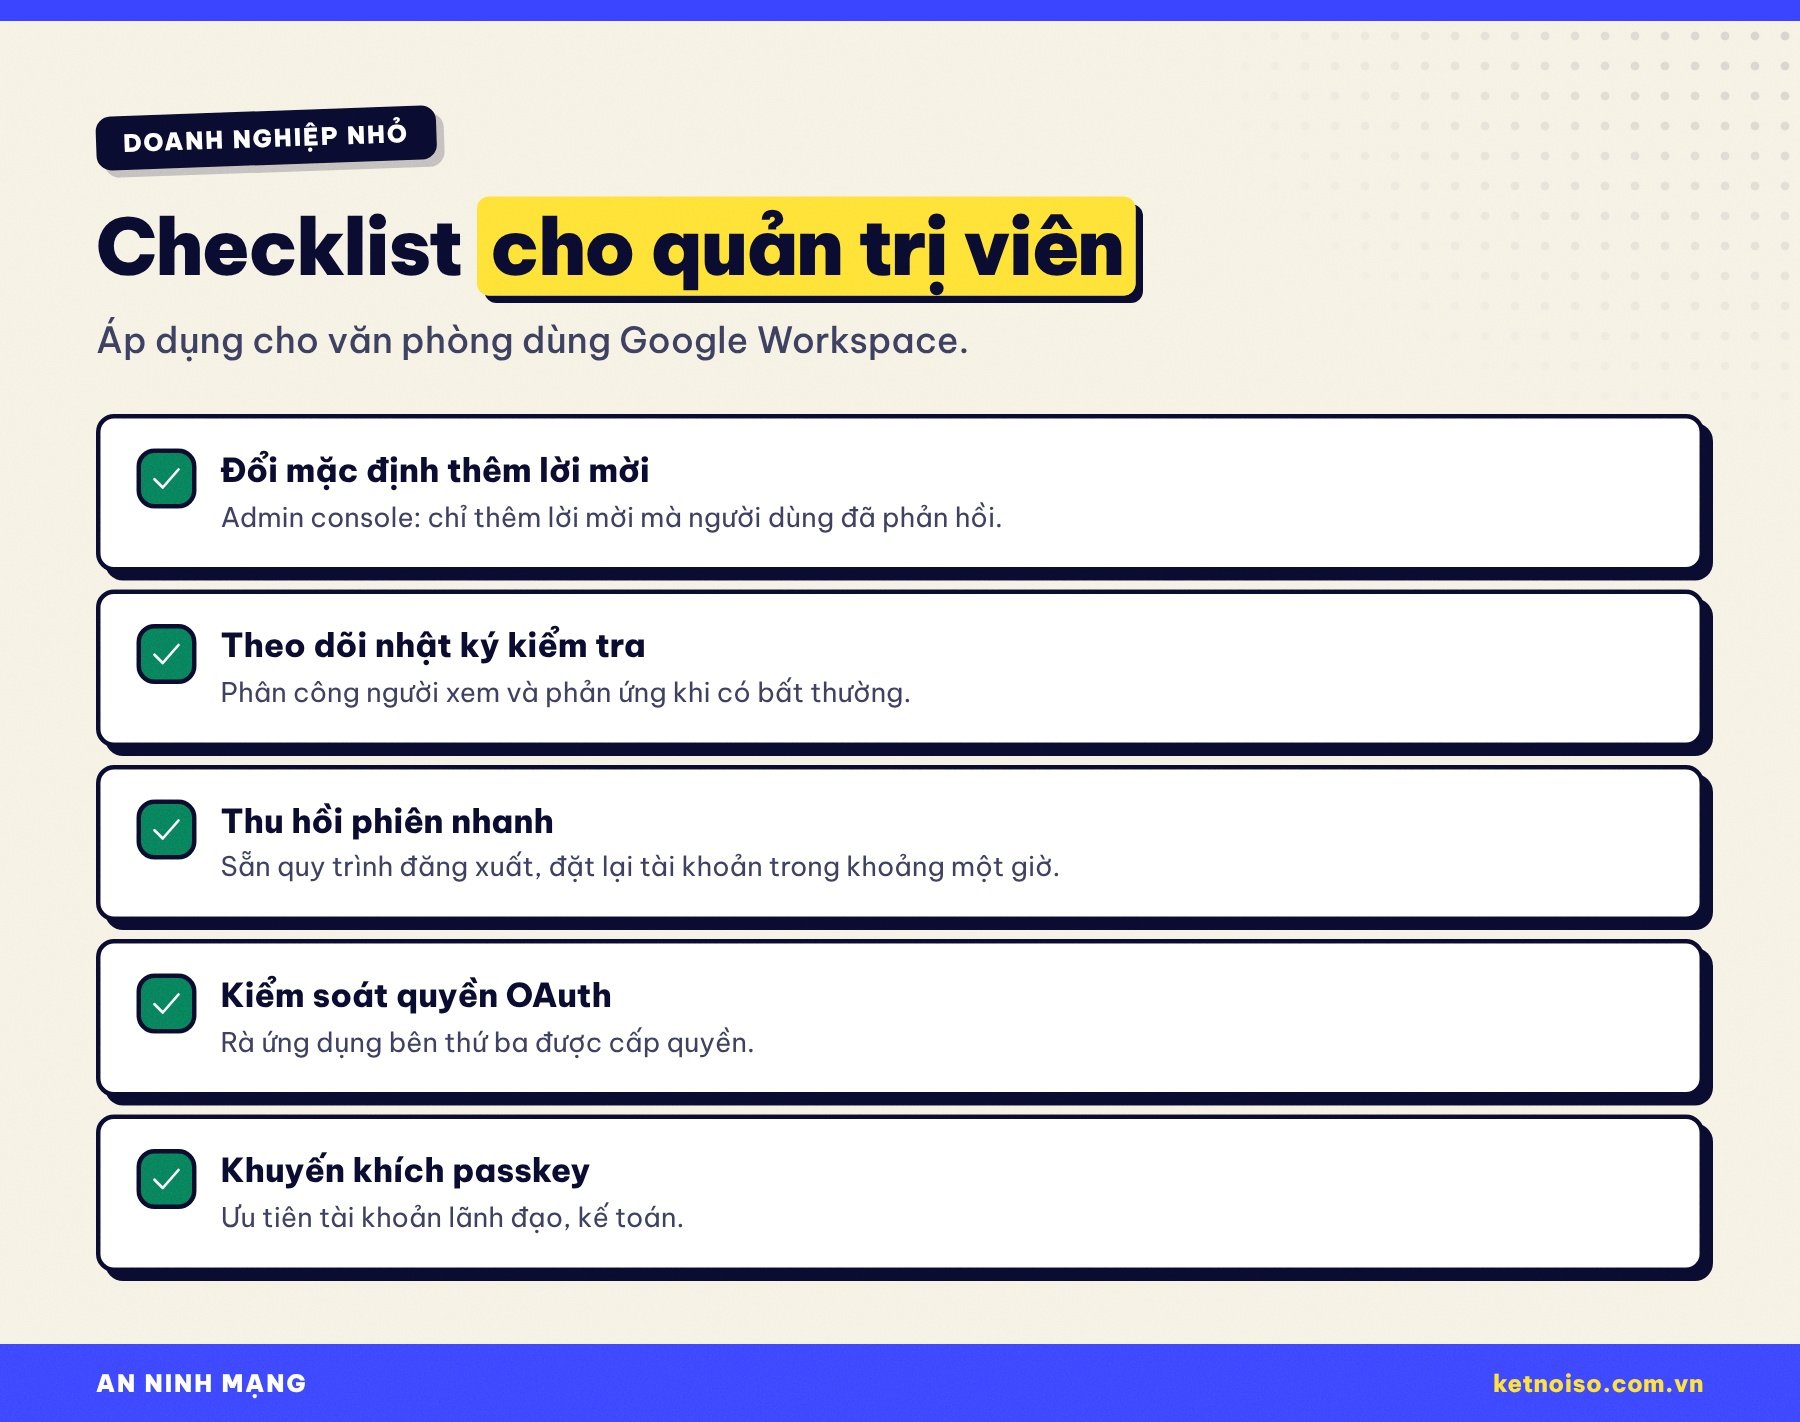
Nếu công ty bạn dùng Google Workspace, quản trị viên có thể làm nhiều hơn người dùng cá nhân:
- Đổi mặc định thêm lời mời: trong Admin console (Apps, Google Workspace, Calendar, Advanced settings), Material gợi ý đặt “Add invitations to Calendar” chỉ thêm lời mời mà người dùng đã phản hồi qua email. Lưu ý người dùng vẫn có thể tự đổi lại.
- Theo dõi nhật ký kiểm tra: phân công rõ ai xem nhật ký Workspace và phản ứng nhanh đến mức nào.
- Sẵn quy trình thu hồi phiên: đăng xuất, khoá quyền OAuth và đặt lại tài khoản bị ảnh hưởng trong khoảng một giờ.
- Kiểm soát quyền OAuth: rà định kỳ các ứng dụng bên thứ ba được cấp quyền vào dữ liệu công ty.
- Khuyến khích passkey: ưu tiên tài khoản lãnh đạo, kế toán, nhân sự, những người hay bị nhắm tới.
Hiểu lầm phổ biến
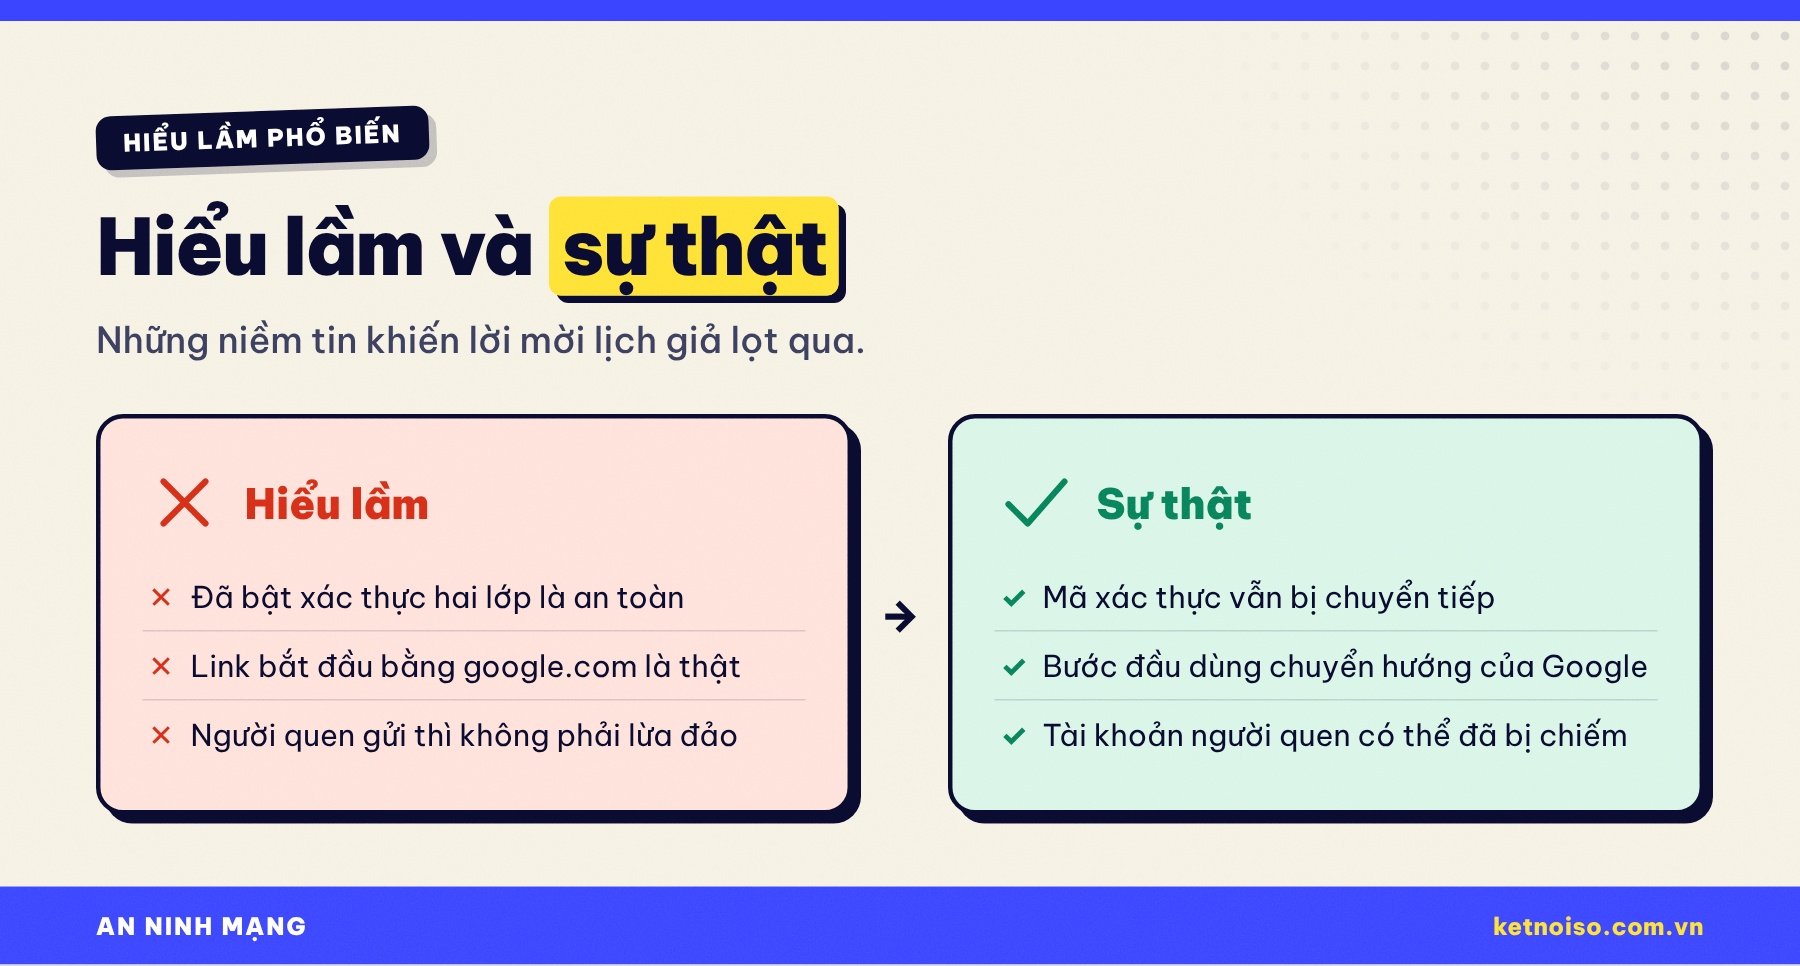
“Đã bật xác thực hai lớp là an toàn tuyệt đối.” Với kiểu trung gian đứng giữa, mã xác thực bạn gõ vẫn bị chuyển tiếp. Passkey hoặc khoá bảo mật mới chống được kiểu này.
“Link bắt đầu bằng google.com là thật.” Chiến dịch dùng chính trình chuyển hướng của Google làm bước đầu; trang lừa đảo chỉ hiện ra ở các bước sau.
“Người quen gửi thì không phải lừa đảo.” Hàng nghìn địa chỉ gửi trong chiến dịch là tài khoản thật đã bị chiếm. Người quen gửi điều bất thường thì càng phải hỏi lại.
Câu hỏi thường gặp
Tôi chỉ dùng Gmail cá nhân, có bị nhắm tới không?
Chiến dịch nhắm nhiều vào tài khoản doanh nghiệp, nhưng cách lừa áp dụng được cho mọi tài khoản Google. Cài đặt “Only if the sender is known” và passkey đều dùng được cho tài khoản cá nhân.
Chỉ chấp nhận lời mời mà không bấm link thì có sao không?
Rủi ro chính nằm ở việc bấm link và đăng nhập. Dù vậy, với lời mời đáng ngờ, tốt nhất là xoá và báo spam thay vì chấp nhận.
Passkey có khó dùng không?
Không. Passkey dùng vân tay, khuôn mặt hoặc mã PIN của thiết bị bạn đang dùng, thường còn nhanh hơn gõ mật khẩu và mã xác thực.
Microsoft 365, Outlook có bị không?
Material phát hiện một nhánh mã dành cho Microsoft 365 nhưng chưa được kích hoạt. Người dùng Outlook nên áp dụng các nguyên tắc tương tự với lời mời lịch.
Làm sao báo cáo lời mời lừa đảo?
Báo cho bộ phận IT nếu là tài khoản công ty; với Gmail, đánh dấu email kèm lời mời là spam hoặc lừa đảo. Đồng thời báo cho người gửi qua kênh khác vì tài khoản của họ có thể đã bị chiếm.
Kết luận
Lời mời lịch là “cửa sau” mà nhiều người không nghĩ tới: nó trông vô hại, đến từ người quen và lên thẳng lịch làm việc. Chiến dịch Material Security ghi nhận cho thấy kẻ gian có thể vượt qua cả mã xác thực hai lớp nếu bạn tự tay đăng nhập qua trang trung gian. Ba việc nên làm ngay hôm nay: bật “Only if the sender is known” trong Google Calendar, không đăng nhập từ link trong lời mời, và chuyển tài khoản Google sang passkey.
Bạn đã từng nhận lời mời lịch lạ nào chưa? Hãy chia sẻ ở phần bình luận để mọi người cùng cảnh giác, và theo dõi Kết Nối Số tại ketnoiso.com.vn để nhận cảnh báo lừa đảo kèm hướng dẫn tự bảo vệ.
Nguồn tham khảo: The Hacker News – lời mời lịch và trung gian chiếm phiên; BleepingComputer – chiến dịch lừa đảo Google Calendar; Material Security – ngăn chặn tấn công bằng lời mời lịch; Google – Quản lý lời mời trong Calendar; Google Workspace Updates – lời mời từ người gửi đã biết; Google Workspace – passkey và DBSC.