Patch Tuesday 11/2026: Microsoft vá 1.093 lỗi, Outlook zero-day
Microsoft vá khoảng 1.100 lỗ hổng tháng 11/2026, có zero-day Outlook đang bị khai thác. Hướng dẫn cập nhật Windows, Office và kiểm tra máy đã được vá.
Ngày 10/11/2026, Microsoft phát hành đợt cập nhật bảo mật định kỳ hằng tháng, thường gọi là Patch Tuesday. Điều khiến giới bảo mật chú ý là quy mô: chỉ trong một đợt, Microsoft vá khoảng 1.100 lỗ hổng trên Windows và các phần mềm đang hỗ trợ. Trong số đó có một lỗ hổng trong Microsoft Outlook đã bị khai thác trên thực tế trước khi có bản vá, tức là một lỗi zero-day.
Với người dùng phổ thông và doanh nghiệp nhỏ, con số hơn một nghìn lỗ hổng nghe có vẻ đáng sợ, nhưng việc cần làm thì khá rõ ràng: sao lưu dữ liệu, cài bản cập nhật Windows, cập nhật Office (đặc biệt là Outlook) và kiểm tra lại xem máy đã thật sự lên đúng phiên bản hay chưa. Bài viết này giải thích đợt vá tháng 11/2026 có gì, lỗi Outlook ảnh hưởng tới ai và hướng dẫn từng bước để bạn tự bảo vệ máy tính của mình.
Câu trả lời ngắn: Đợt Patch Tuesday tháng 11/2026 vá khoảng 1.100 lỗ hổng, trong đó có 63 lỗi mức Nghiêm trọng và một zero-day trong Outlook (CVE-2026-124194) đang bị khai thác. Bạn nên sao lưu dữ liệu, chạy Windows Update, cập nhật Microsoft 365 hoặc Office, khởi động lại máy, rồi gõ winver để kiểm tra số build đã đúng bản tháng 11 hay chưa.
Tóm tắt nhanh
- Microsoft vá 1.093 lỗ hổng theo thống kê của KrebsOnSecurity (một số trang khác đếm 1.094), gồm 63 lỗi Critical và 535 lỗi leo thang đặc quyền.
- Zero-day duy nhất là CVE-2026-124194, lỗi giả mạo trong Outlook, ảnh hưởng Microsoft 365 Apps for Enterprise, Office LTSC 2021 và Office LTSC 2024.
- Windows 11 bản 24H2/25H2/26H2 nhận KB5132061; bản 23H2 nhận KB5131087; bản 26H1 nhận KB5132059.
- Windows 10 chỉ còn nhận bản vá nếu máy tham gia chương trình Cập nhật bảo mật mở rộng (ESU).
- Năm 2026 Microsoft đã phát hành hơn 5.100 bản vá; hãng cho rằng AI giúp tìm ra nhiều lỗi hơn.
Nội dung chính:
- Đợt vá tháng 11/2026 có gì
- Vì sao số bản vá tăng vọt
- Zero-day Outlook CVE-2026-124194 ảnh hưởng ai
- Bản cập nhật cho từng phiên bản Windows 11
- Máy còn chạy Windows 10 thì sao
- Hướng dẫn cập nhật từng bước
- Doanh nghiệp nhỏ nên ưu tiên vá gì
- Hiểu lầm phổ biến về cập nhật
- Câu hỏi thường gặp
- Kết luận
Đợt vá tháng 11/2026 có gì
Patch Tuesday là lịch phát hành bản vá bảo mật cố định của Microsoft, rơi vào thứ Ba tuần thứ hai mỗi tháng. Đợt tháng 11/2026 ra mắt ngày 10/11 và theo thống kê của nhà báo bảo mật Brian Krebs (KrebsOnSecurity), Microsoft đã sửa 1.093 lỗ hổng trong Windows và các phần mềm đang được hỗ trợ. Một số trang theo dõi bản vá khác đếm được 1.094 lỗ hổng, chênh lệch nhỏ này thường do cách tính các mục được cập nhật lại.
Trong số đó, 63 lỗi được xếp mức Nghiêm trọng (Critical), nghĩa là trong điều kiện xấu nhất, kẻ tấn công có thể chiếm quyền điều khiển một máy Windows mà gần như không cần người dùng làm gì. Gần một nửa số lỗi Critical thuộc loại thực thi mã từ xa. Ngoài ra có 535 lỗi cho phép leo thang đặc quyền, tức là một chương trình đang chạy với quyền thấp có thể chiếm thêm quyền cao hơn trên máy.
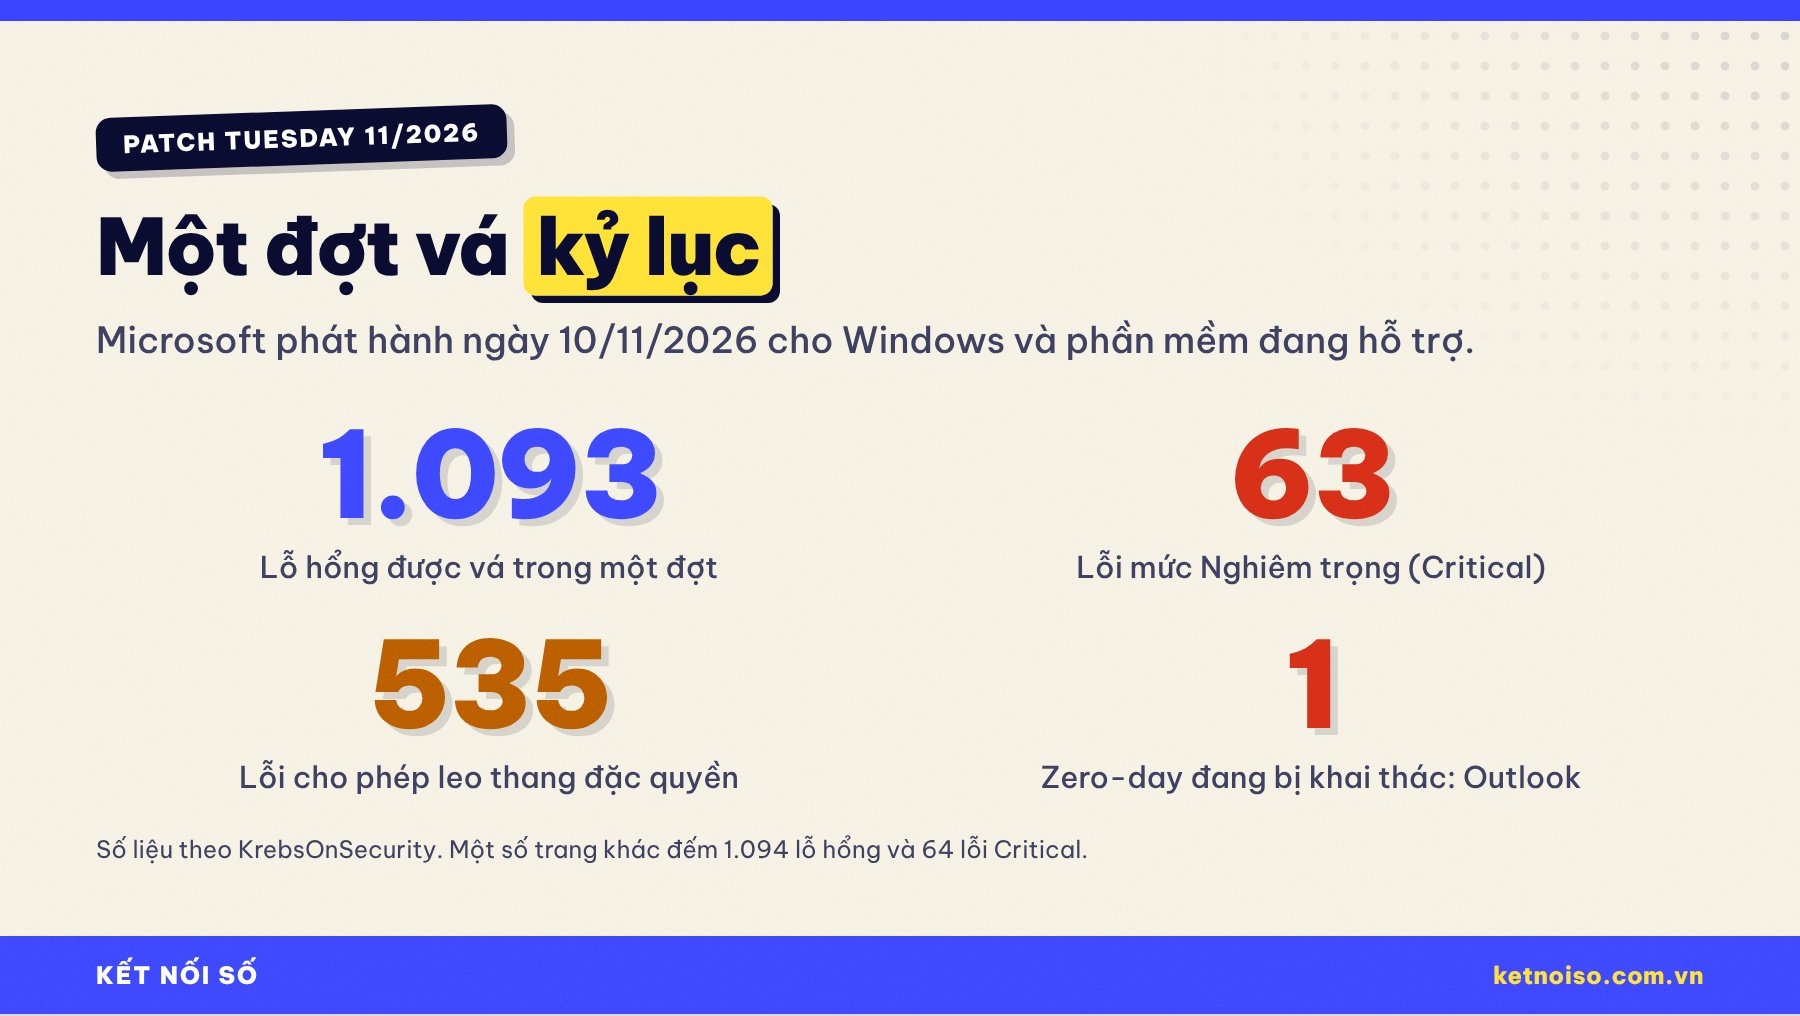
Quan trọng nhất với người dùng là chỉ có một lỗ hổng được xác nhận đang bị khai thác trên thực tế: CVE-2026-124194 trong Outlook. Phần lớn các lỗi còn lại được phát hiện và sửa trước khi có ai lợi dụng, nên càng cập nhật sớm, bạn càng ít rủi ro khi chi tiết kỹ thuật dần được công khai.
Cùng tuần, nhiều hãng khác cũng phát hành bản vá: Google vá một zero-day trong Chrome (xem bài cập nhật Chrome 157 vá lỗ hổng zero-day đang bị khai thác), Apple cập nhật iOS và macOS (xem bài iOS 27.2.1 và các lỗi bảo mật iMessage, AirPlay, Bluetooth), Firefox 160 sửa gần 100 CVE và Adobe vá ít nhất 110 lỗ hổng, chưa ghi nhận lỗi nào bị khai thác.
Vì sao số bản vá tăng vọt
Nếu bạn theo dõi Patch Tuesday nhiều năm, con số hơn một nghìn lỗ hổng mỗi tháng là điều chưa từng có. Theo KrebsOnSecurity, cách đây một năm Microsoft trung bình chỉ vá khoảng 100 lỗ hổng mỗi tháng. Đợt tháng 10/2026 đã vượt 1.400 bản sửa, và tính từ đầu năm 2026 đến nay, Microsoft đã phát hành hơn 5.100 bản vá bảo mật.
Microsoft cho rằng sự tiến bộ của trí tuệ nhân tạo giúp hãng tìm và sửa lỗi nhanh hơn nhiều so với trước. Nói cách khác, số lỗ hổng tăng không hẳn vì phần mềm tệ đi, mà vì công cụ dò lỗi mạnh lên, giúp lôi ra những lỗi vốn đã nằm sẵn trong mã nguồn nhiều năm.
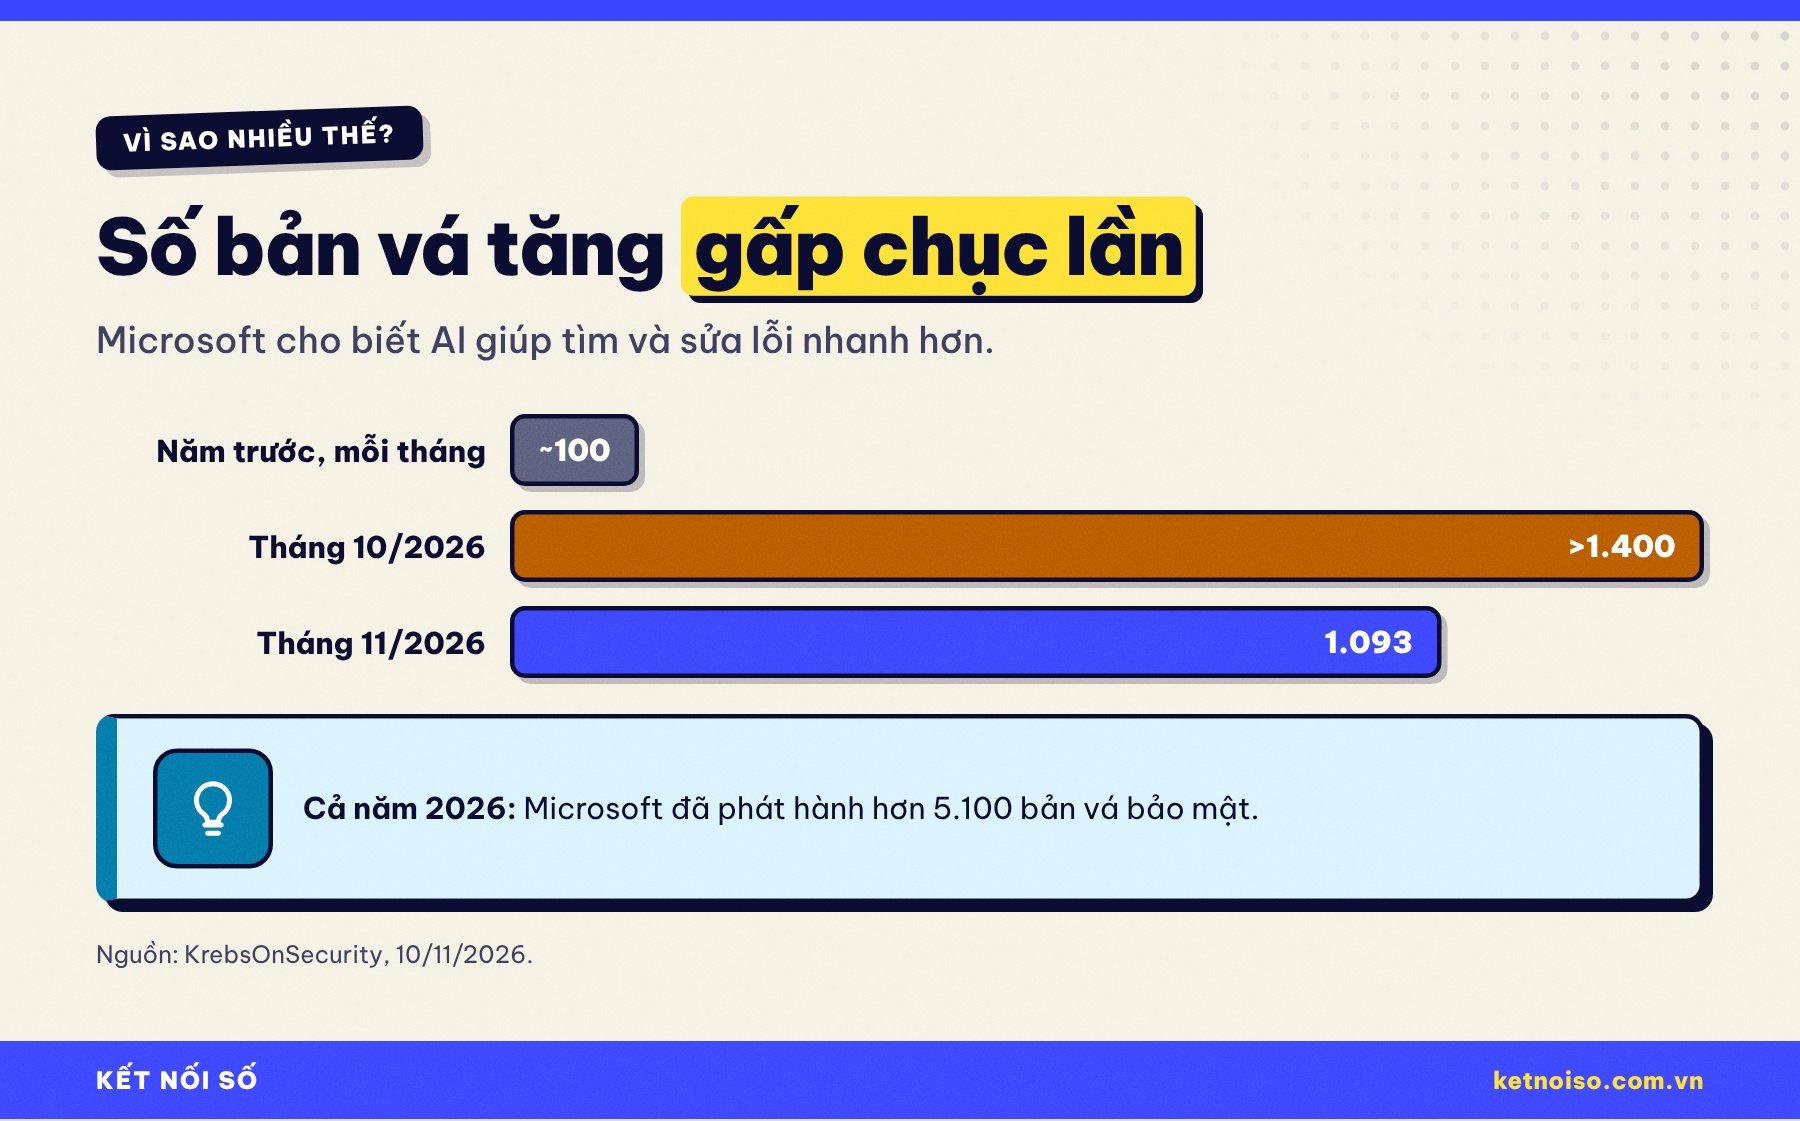
Với người dùng cuối, điều này có hai hệ quả. Thứ nhất, bản cập nhật hằng tháng sẽ nặng hơn và có thể mất nhiều thời gian cài hơn, nên đừng để dồn nhiều tháng. Thứ hai, khi số lỗi được công bố nhiều, kẻ xấu cũng có thêm “bản đồ” để nhắm vào những máy chưa cập nhật. Khoảng thời gian an toàn giữa lúc bản vá ra đời và lúc lỗi bị lợi dụng ngày càng ngắn, vì vậy thói quen cập nhật ngay trong tuần quan trọng hơn bao giờ hết.
Chuyên gia Chris Goettl của hãng Ivanti nhận xét rằng các đội bảo mật có thể thấy choáng trước khối lượng bản vá của Microsoft. Ông dẫn số liệu: năm nay đã có khoảng 95.000 mã CVE được cấp trên tất cả các hãng, nhưng chỉ 217 lỗ hổng được Cơ quan An ninh mạng và Hạ tầng Mỹ (CISA) đưa vào danh mục các lỗ hổng đã bị khai thác (KEV). Tức là không phải lỗi nào cũng nguy hiểm như nhau, và việc biết ưu tiên mới là chìa khoá.
Zero-day Outlook CVE-2026-124194 ảnh hưởng ai
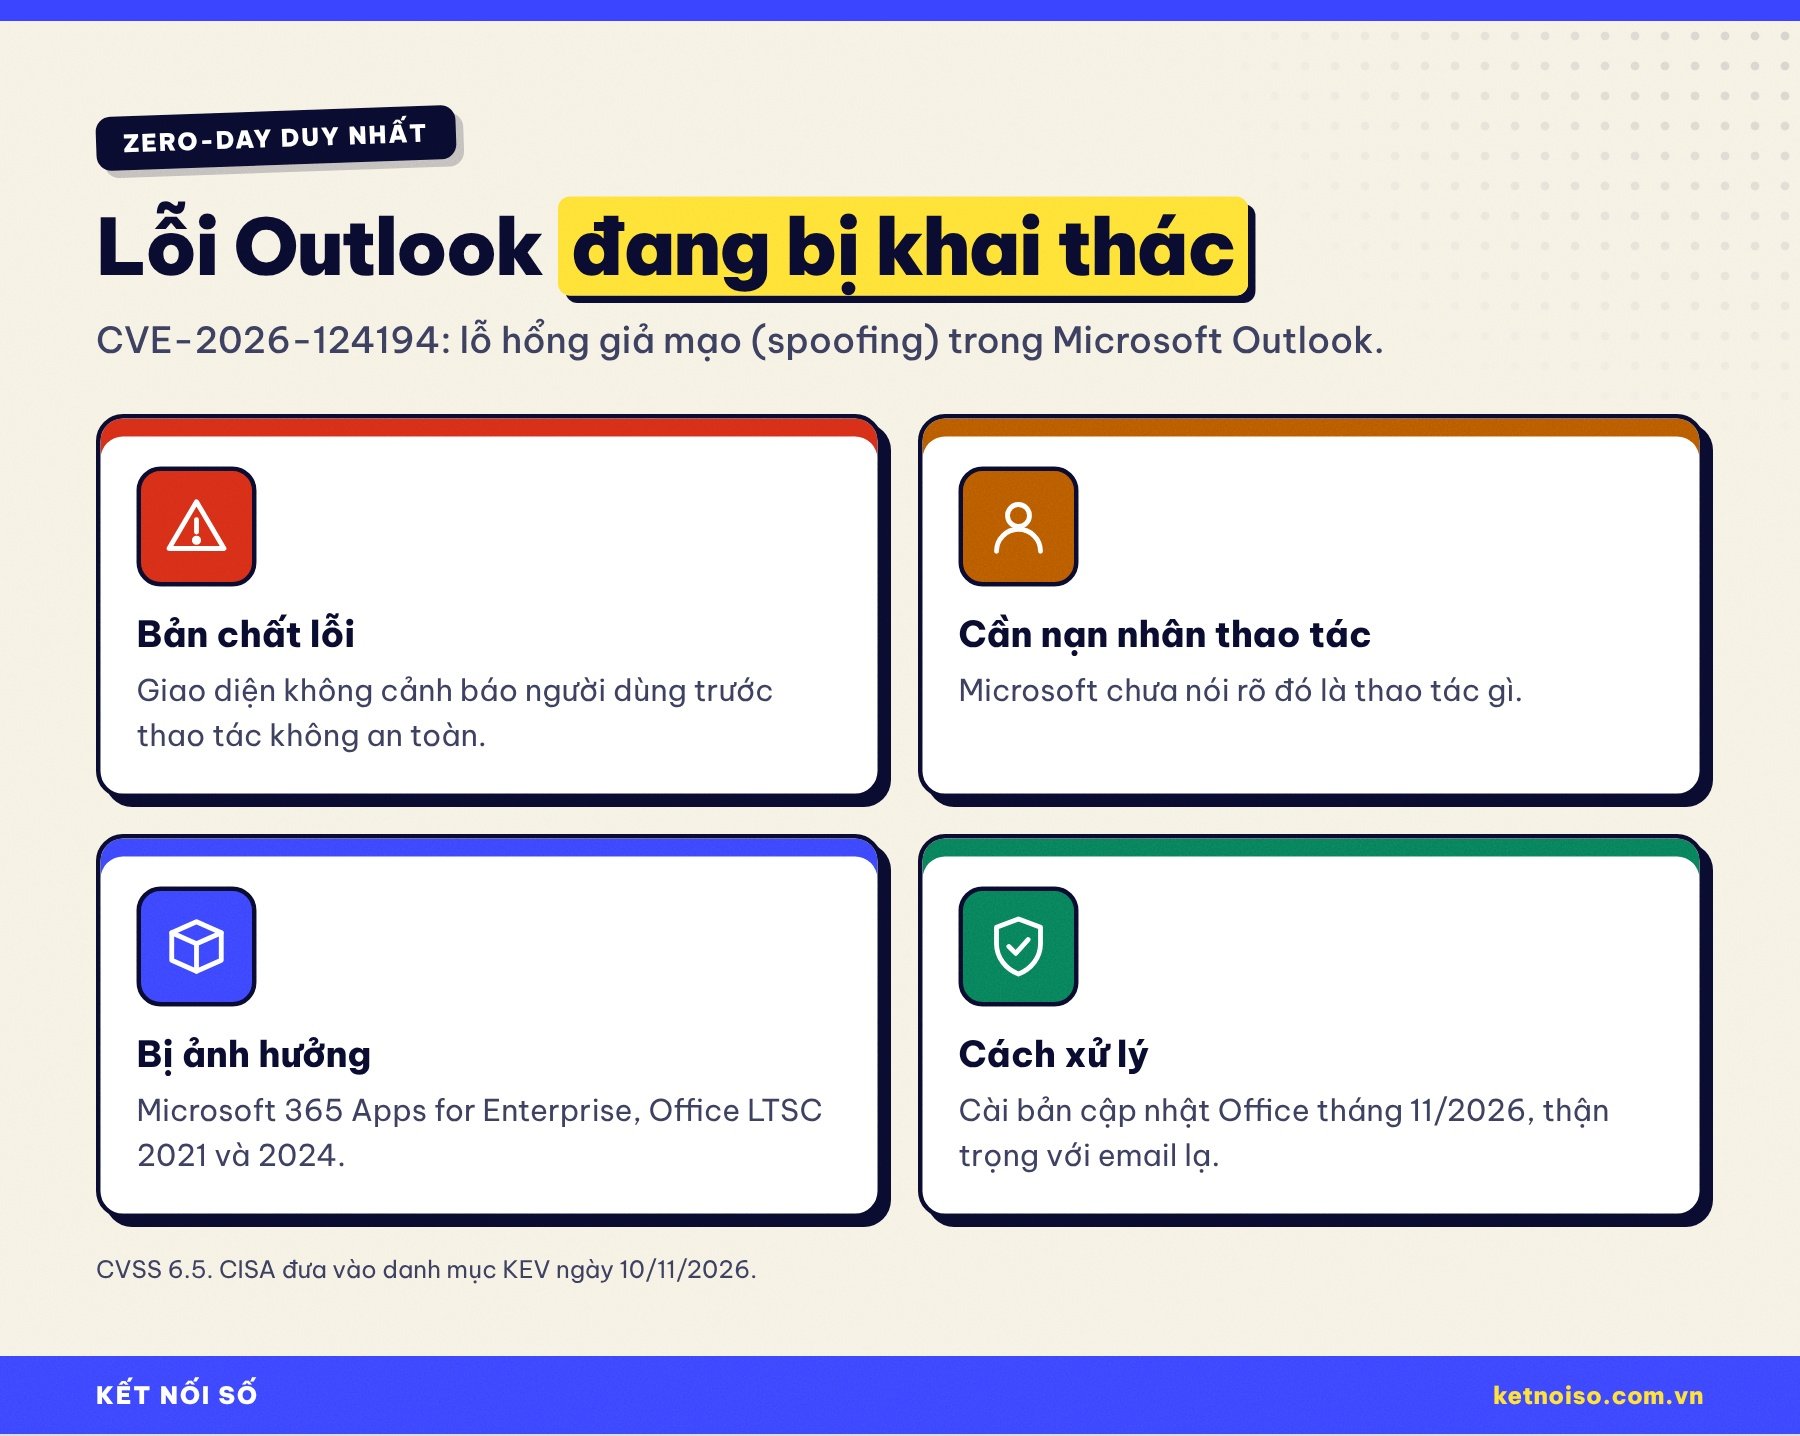
CVE-2026-124194 là lỗ hổng giả mạo (spoofing) trong Microsoft Outlook, được xếp vào nhóm CWE-356: giao diện sản phẩm không cảnh báo người dùng trước những thao tác không an toàn. Hiểu đơn giản, Outlook có thể không hiện cảnh báo đúng lúc, khiến người dùng tưởng một nội dung là an toàn trong khi thực tế thì không.
Lỗ hổng có điểm CVSS 6.5, mức Trung bình, và cần nạn nhân thực hiện một thao tác nào đó thì mới bị lợi dụng. Microsoft chưa công bố đó là thao tác gì, chưa nói ai đứng sau, số mục tiêu hay dấu hiệu nhận biết. Dù vậy, việc lỗi đã bị khai thác trên thực tế khiến CISA đưa nó vào danh mục KEV ngày 10/11/2026 và yêu cầu các cơ quan liên bang Mỹ vá trước ngày 24/11/2026. Đó là tín hiệu cho thấy bạn không nên chờ.
Sản phẩm bị ảnh hưởng
- Microsoft 365 Apps for Enterprise (bộ Office đi kèm gói thuê bao doanh nghiệp).
- Office LTSC 2021: bản vá nâng lên build 16.0.14334.21048.
- Office LTSC 2024: bản vá nâng lên build 16.0.17932.21140.
Nếu công ty bạn dùng Microsoft 365, Outlook thường tự cập nhật theo kênh được quản trị viên chọn. Tuy nhiên, có những kênh cập nhật chậm hơn vài tuần, vì vậy hãy xác nhận kênh của bạn đã nhận bản sửa tháng 11/2026.
Cách tự bảo vệ trong lúc chờ cập nhật
Vì lỗi nằm ở chỗ Outlook không cảnh báo đúng, lớp bảo vệ quan trọng nhất ngoài bản vá chính là sự cảnh giác của bạn. Hãy coi mọi lời nhắc bất thường, yêu cầu mở tệp, bấm liên kết hoặc nhập mật khẩu xuất hiện từ email là đáng ngờ cho tới khi xác minh được. Kiểm tra kỹ địa chỉ người gửi thật (không chỉ tên hiển thị), di chuột lên liên kết để xem địa chỉ đích, và gọi điện hoặc nhắn tin qua kênh khác để hỏi lại khi email đề nghị chuyển tiền hay đổi thông tin tài khoản. Bài các thủ đoạn lừa đảo cuối năm 2026 nhắm vào doanh nghiệp có thêm quy trình xác minh mà bạn có thể áp dụng cho cả văn phòng.
Bản cập nhật cho từng phiên bản Windows 11
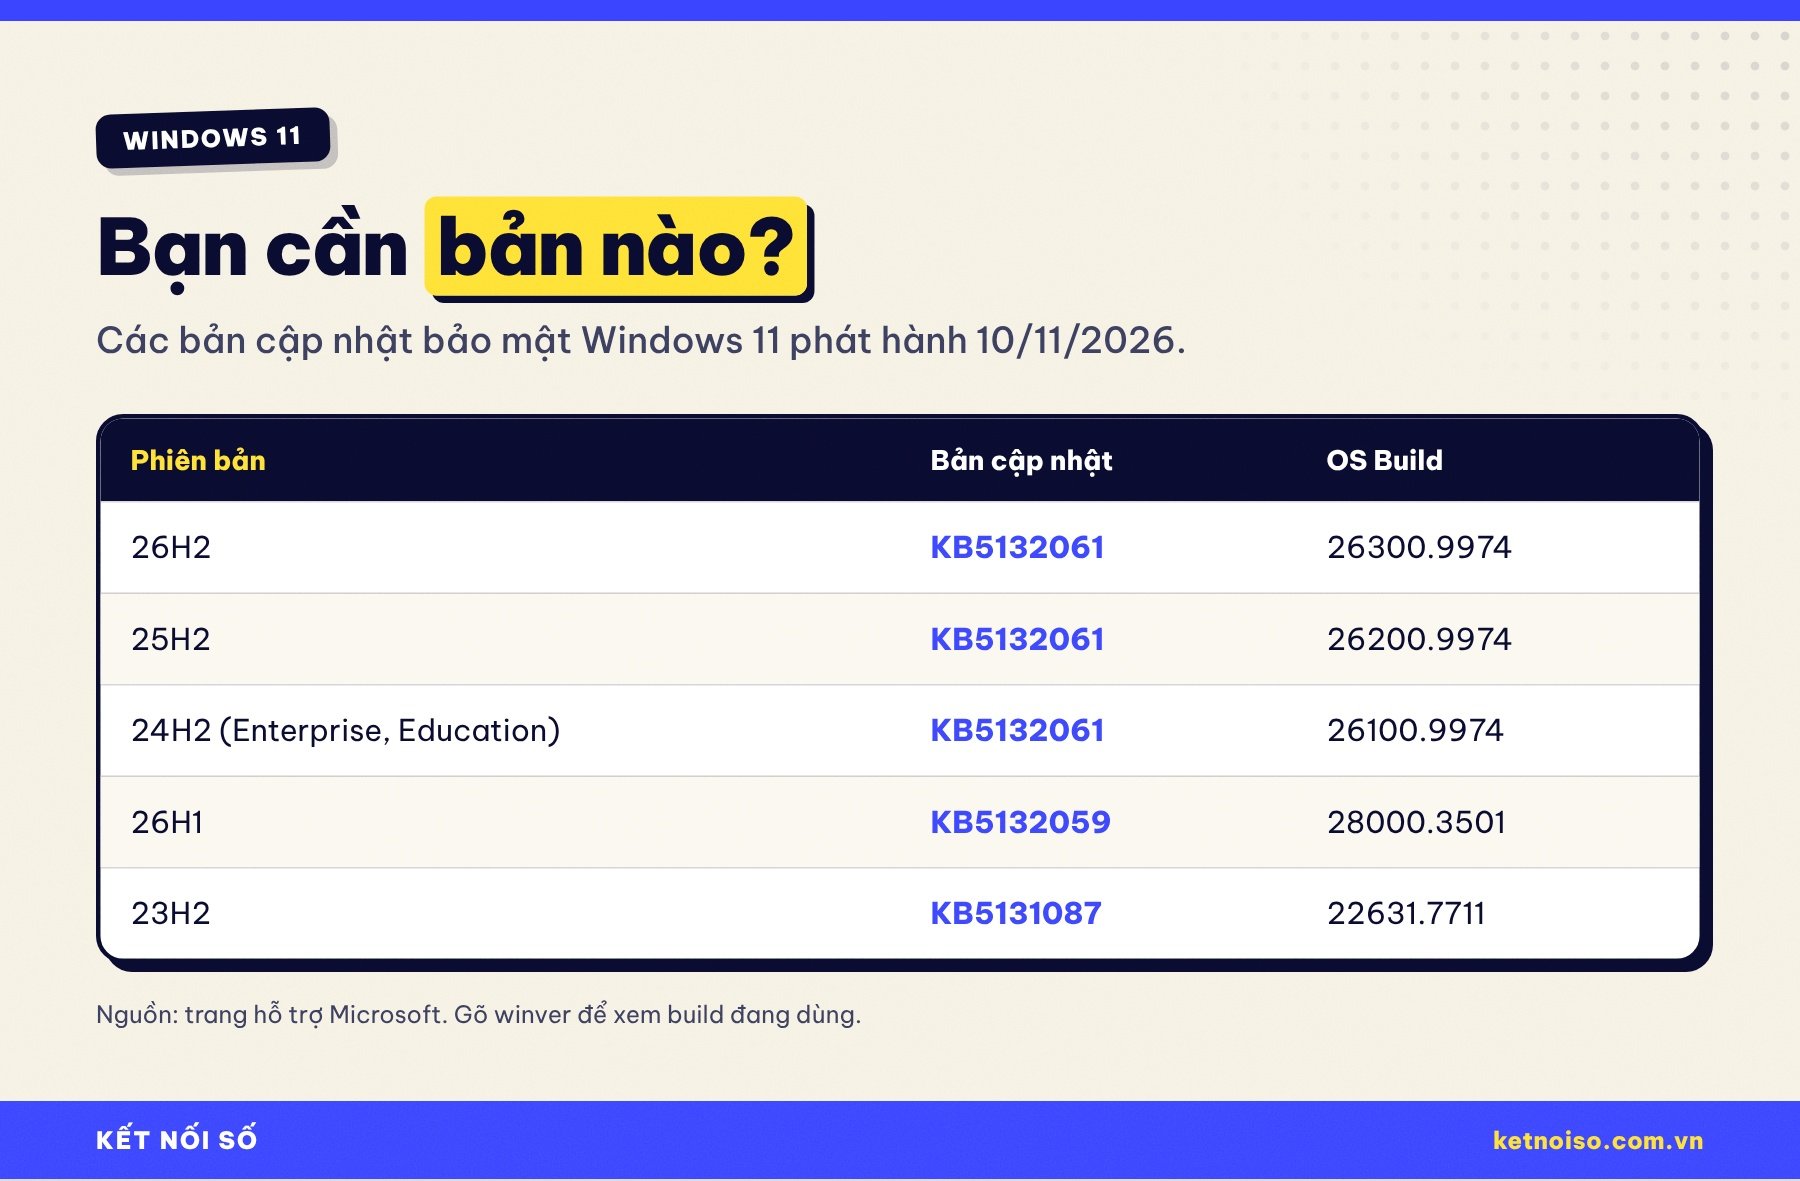
Windows 11 hiện có nhiều phiên bản song song, mỗi phiên bản nhận một gói cập nhật khác nhau. Bạn không cần nhớ mã KB, Windows Update sẽ tự chọn đúng gói. Nhưng biết số build giúp bạn kiểm tra máy đã thật sự được vá hay chưa.
| Phiên bản Windows 11 | Mã bản cập nhật | OS Build sau khi cài |
|---|---|---|
| 26H2 | KB5132061 | 26300.9974 |
| 25H2 | KB5132061 | 26200.9974 |
| 24H2 (Enterprise, Education) | KB5132061 | 26100.9974 |
| 26H1 | KB5132059 | 28000.3501 |
| 23H2 | KB5131087 | 22631.7711 |
Ngoài phần vá lỗ hổng, KB5132061 còn kèm một số thay đổi đáng chú ý theo trang hỗ trợ của Microsoft:
- NTLM: máy khách mặc định đề nghị ký thông điệp NTLM với các kết nối không ẩn danh, giúp giảm nguy cơ tấn công chuyển tiếp NTLM (NTLM relay) và bổ sung ghi nhật ký.
- Secure Boot: thêm dữ liệu để mở rộng danh sách thiết bị đủ điều kiện nhận chứng chỉ Secure Boot mới.
- PowerShell: kiểm tra mã hoá UTF-8 chặt hơn với script đã ký; script lưu sai mã hoá có thể không qua được kiểm tra chữ ký và cần lưu lại dạng UTF-8 có BOM rồi ký lại. Điều này đáng lưu ý với bộ phận IT có script tự động.
- Sửa lỗi: thiết bị âm thanh USB Audio 1.0 không khởi động được (mã lỗi 10), lỗi 87 khi thêm máy in và lỗi kết nối Remote Desktop do lệch chứng chỉ phía máy khách.
Microsoft cho biết hiện chưa ghi nhận lỗi đã biết nào với bản cập nhật này, và sẽ không có bản cập nhật xem trước không bảo mật vào nửa cuối tháng 12/2026.
Máy còn chạy Windows 10 thì sao
Windows 10 đã hết hỗ trợ tiêu chuẩn. Một máy Windows 10 chỉ tiếp tục nhận bản vá bảo mật hằng tháng nếu đã đăng ký chương trình Cập nhật bảo mật mở rộng (Extended Security Updates, ESU). Nếu máy của bạn không có ESU, nó sẽ không nhận được các bản sửa của đợt tháng 11/2026, kể cả khi có những lỗi Critical ảnh hưởng tới nền tảng dùng chung.
Lời khuyên của chuyên gia Lee Neely (Viện SANS) áp dụng rất đúng ở đây: hãy đặt mốc thời gian nâng cấp cho những thiết bị cũ không chạy được phiên bản mới, và đừng mặc định rằng bản vá đã tự cài. Với máy Windows 10, bạn có ba lựa chọn: đăng ký ESU để mua thêm thời gian, nâng cấp lên Windows 11 nếu phần cứng đáp ứng, hoặc lên kế hoạch thay máy. Trong lúc chờ, đừng dùng máy đó cho việc nhạy cảm như ngân hàng trực tuyến hay quản trị hệ thống công ty.
Hướng dẫn cập nhật từng bước
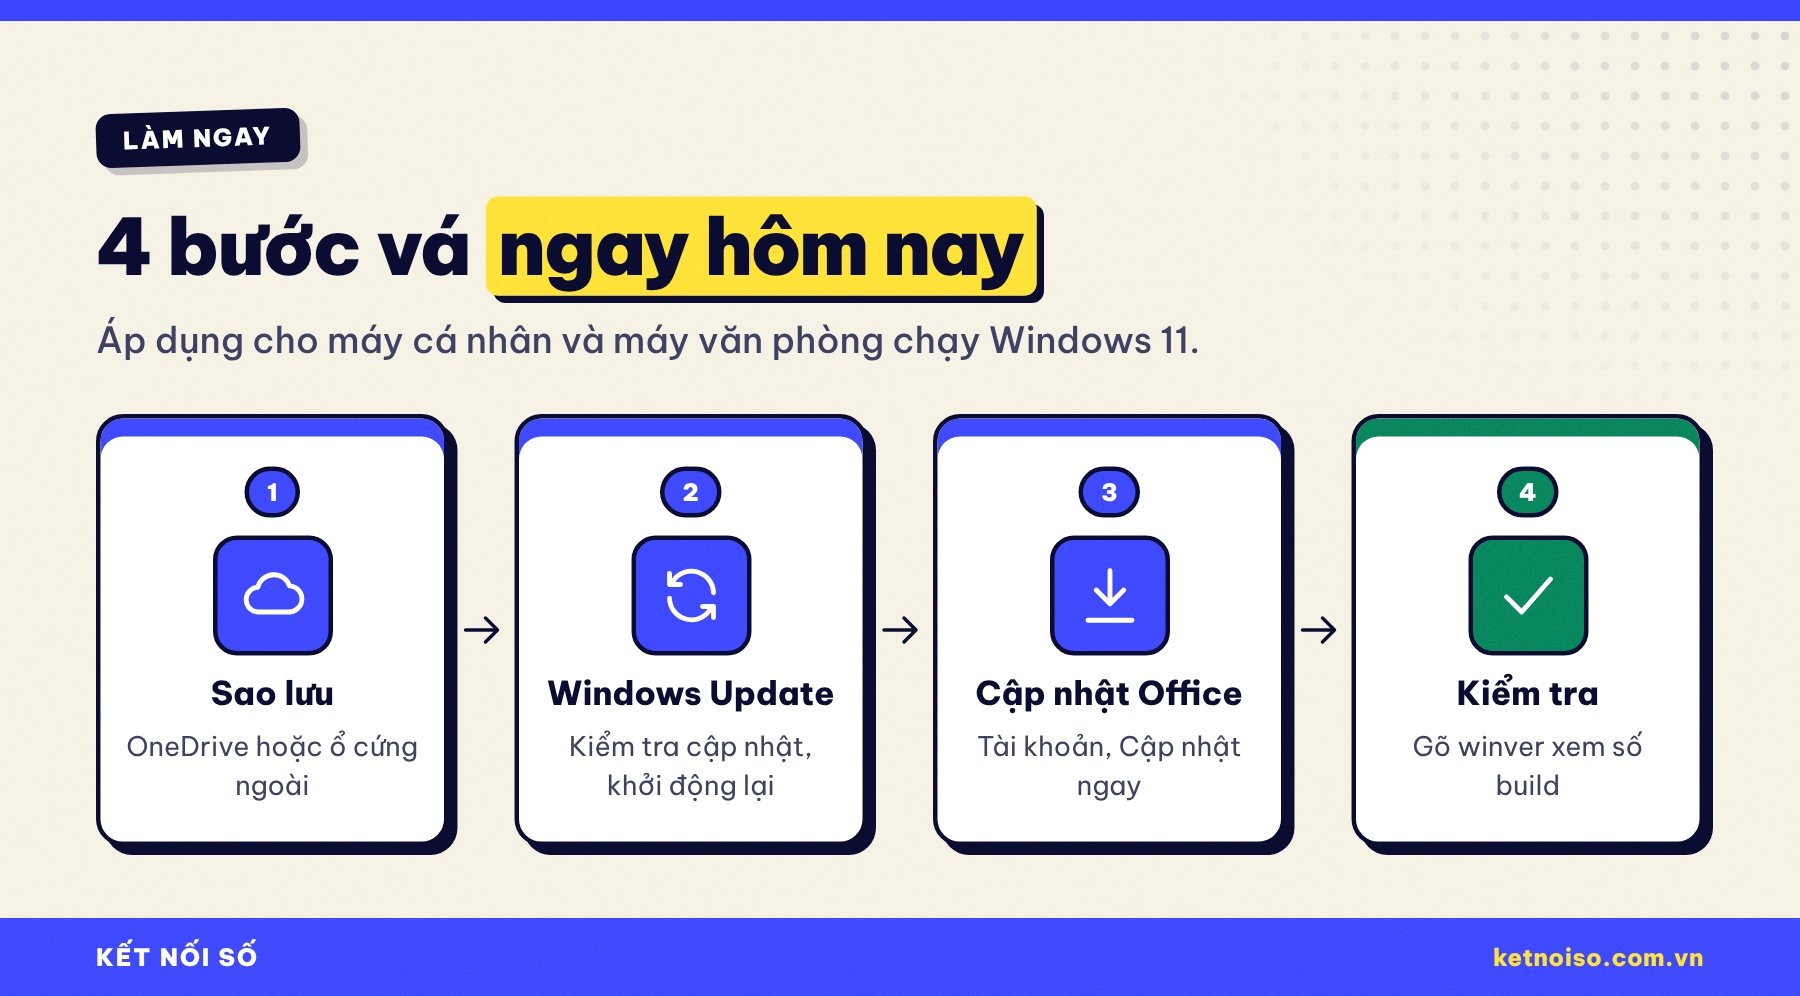
Các bước dưới đây áp dụng cho máy tính cá nhân và máy văn phòng không do bộ phận IT quản lý tập trung. Nếu máy công ty được quản lý bằng công cụ của IT, hãy làm theo hướng dẫn nội bộ và báo cho IT nếu thấy máy chậm nhận bản vá.
1. Sao lưu dữ liệu quan trọng
Brian Krebs luôn nhắc người dùng sao lưu trước khi cài bản cập nhật hệ điều hành, nhất là khi đã lâu chưa sao lưu. Bản cập nhật hiếm khi gây mất dữ liệu, nhưng một lần mất điện giữa chừng hay lỗi ổ cứng trùng lúc là đủ để bạn tiếc. Cách nhanh nhất là bật đồng bộ thư mục Desktop, Documents, Pictures lên OneDrive, hoặc chép các thư mục quan trọng sang ổ cứng gắn ngoài.
2. Chạy Windows Update và khởi động lại
Mở Cài đặt (Settings) → Windows Update → bấm Kiểm tra cập nhật (Check for updates). Chờ Windows tải và cài, sau đó bấm Khởi động lại ngay. Bản vá chỉ có hiệu lực sau khi khởi động lại, nên đừng để máy ở trạng thái “chờ khởi động lại” nhiều ngày. Nếu bạn quen chỉ gập màn hình laptop thay vì tắt máy, đây là lúc nên khởi động lại hẳn.
3. Cập nhật Microsoft 365 hoặc Office, đặc biệt là Outlook
Bản vá cho lỗi zero-day nằm ở Office chứ không chỉ ở Windows. Mở Word hoặc Outlook → Tệp (File) → Tài khoản (Account, trong Outlook có thể là Office Account) → Tùy chọn cập nhật (Update Options) → Cập nhật ngay (Update Now). Đóng các ứng dụng Office khi được yêu cầu để quá trình cài hoàn tất. Với Office LTSC 2021 hoặc 2024, sau khi cập nhật, số build hiển thị ở cùng trang Tài khoản phải bằng hoặc cao hơn các mốc 16.0.14334.21048 (LTSC 2021) và 16.0.17932.21140 (LTSC 2024).
4. Kiểm tra số build bằng winver
Nhấn tổ hợp Windows + R, gõ winver rồi Enter. Cửa sổ “Giới thiệu về Windows” hiện phiên bản và số OS Build. So sánh với bảng ở trên: ví dụ máy Windows 11 25H2 phải hiện build 26200.9974 hoặc cao hơn. Nếu số build thấp hơn, quay lại Windows Update để xem có bản nào đang chờ cài hoặc báo lỗi không.
5. Đừng quên trình duyệt và các thiết bị khác
Một đợt vá chỉ thật sự hoàn tất khi bạn cập nhật cả những phần mềm hay bị nhắm tới nhất. Hãy khởi chạy lại trình duyệt để nhận bản vá mới, cập nhật điện thoại và máy tính bảng, rồi mới đánh dấu xong việc.
Doanh nghiệp nhỏ nên ưu tiên vá gì
Doanh nghiệp nhỏ thường không có đội IT riêng, nên khi đọc tin “hơn một nghìn lỗ hổng”, nhiều người không biết bắt đầu từ đâu. Phân tích của Chris Goettl (Ivanti) cho một gợi ý thực tế: trong các lỗ hổng bị khai thác năm 2026, khoảng 4/10 nằm ở hệ điều hành, phần mềm trên máy trạm, trình duyệt và nền tảng máy chủ. Nhóm này đóng lại được khá nhanh nếu bạn vá đều đặn. Khoảng 44% còn lại nằm ở thiết bị biên (tường lửa, bộ định tuyến, VPN), công cụ quản trị IT và công cụ truy cập từ xa, và nhóm này cần quản lý mức độ phơi nhiễm bên cạnh việc vá.
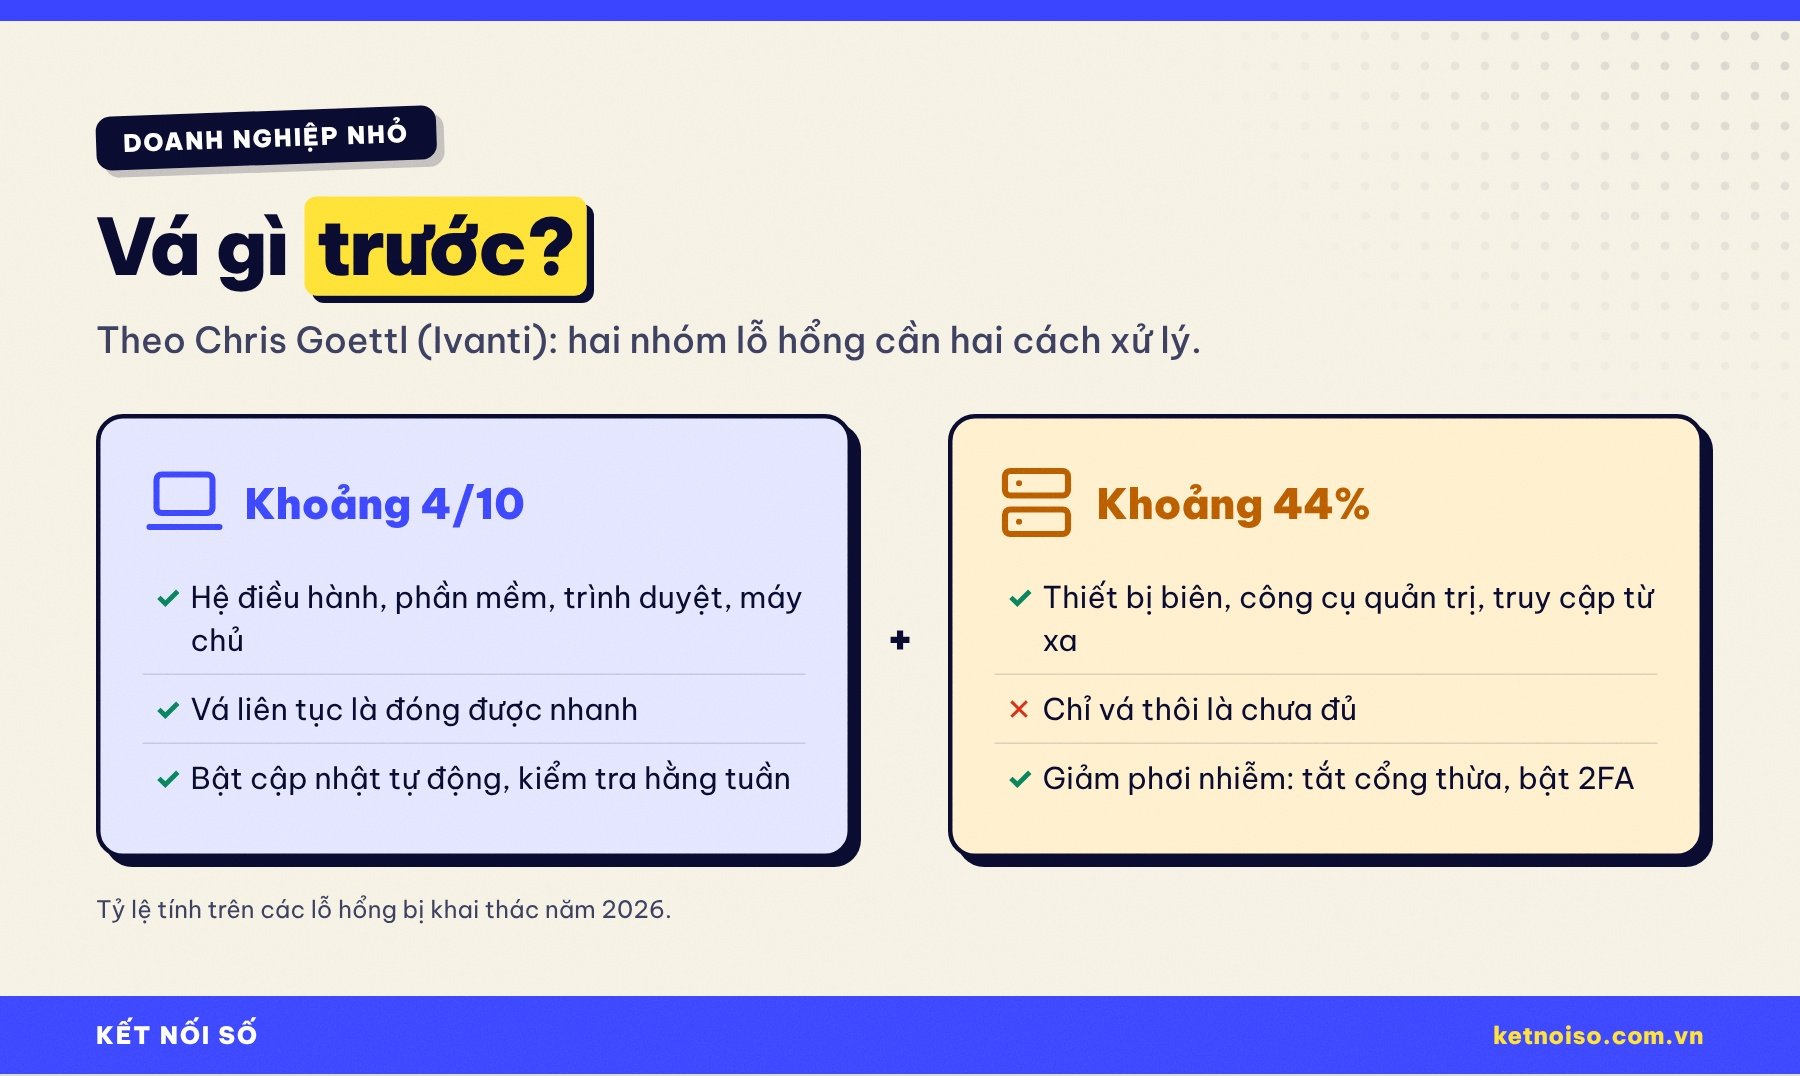
Từ đó, một doanh nghiệp vài chục nhân viên có thể sắp xếp việc như sau:
- Trong 48 giờ: cập nhật Outlook và Microsoft 365 trên mọi máy, vì đây là lỗi đang bị khai thác và email là cửa ngõ phổ biến nhất.
- Trong tuần: cài bản Windows tháng 11/2026 cho toàn bộ máy trạm, cập nhật trình duyệt, khởi động lại máy vào cuối ngày làm việc.
- Song song: rà soát thiết bị biên. Kiểm tra firmware tường lửa và router, tắt giao diện quản trị mở ra Internet nếu không cần, bật xác thực hai lớp cho VPN và công cụ điều khiển từ xa.
- Định kỳ: lập danh sách máy Windows 10 chưa có ESU và đặt lịch nâng cấp hoặc thay thế.
Nếu dùng Microsoft 365 Business, quản trị viên có thể xem trạng thái cập nhật của từng máy trong trung tâm quản trị thay vì đi hỏi từng người. Điều quan trọng là có một người chịu trách nhiệm theo dõi mỗi đợt Patch Tuesday, thay vì để mọi máy tự xoay xở.
Hiểu lầm phổ biến về cập nhật
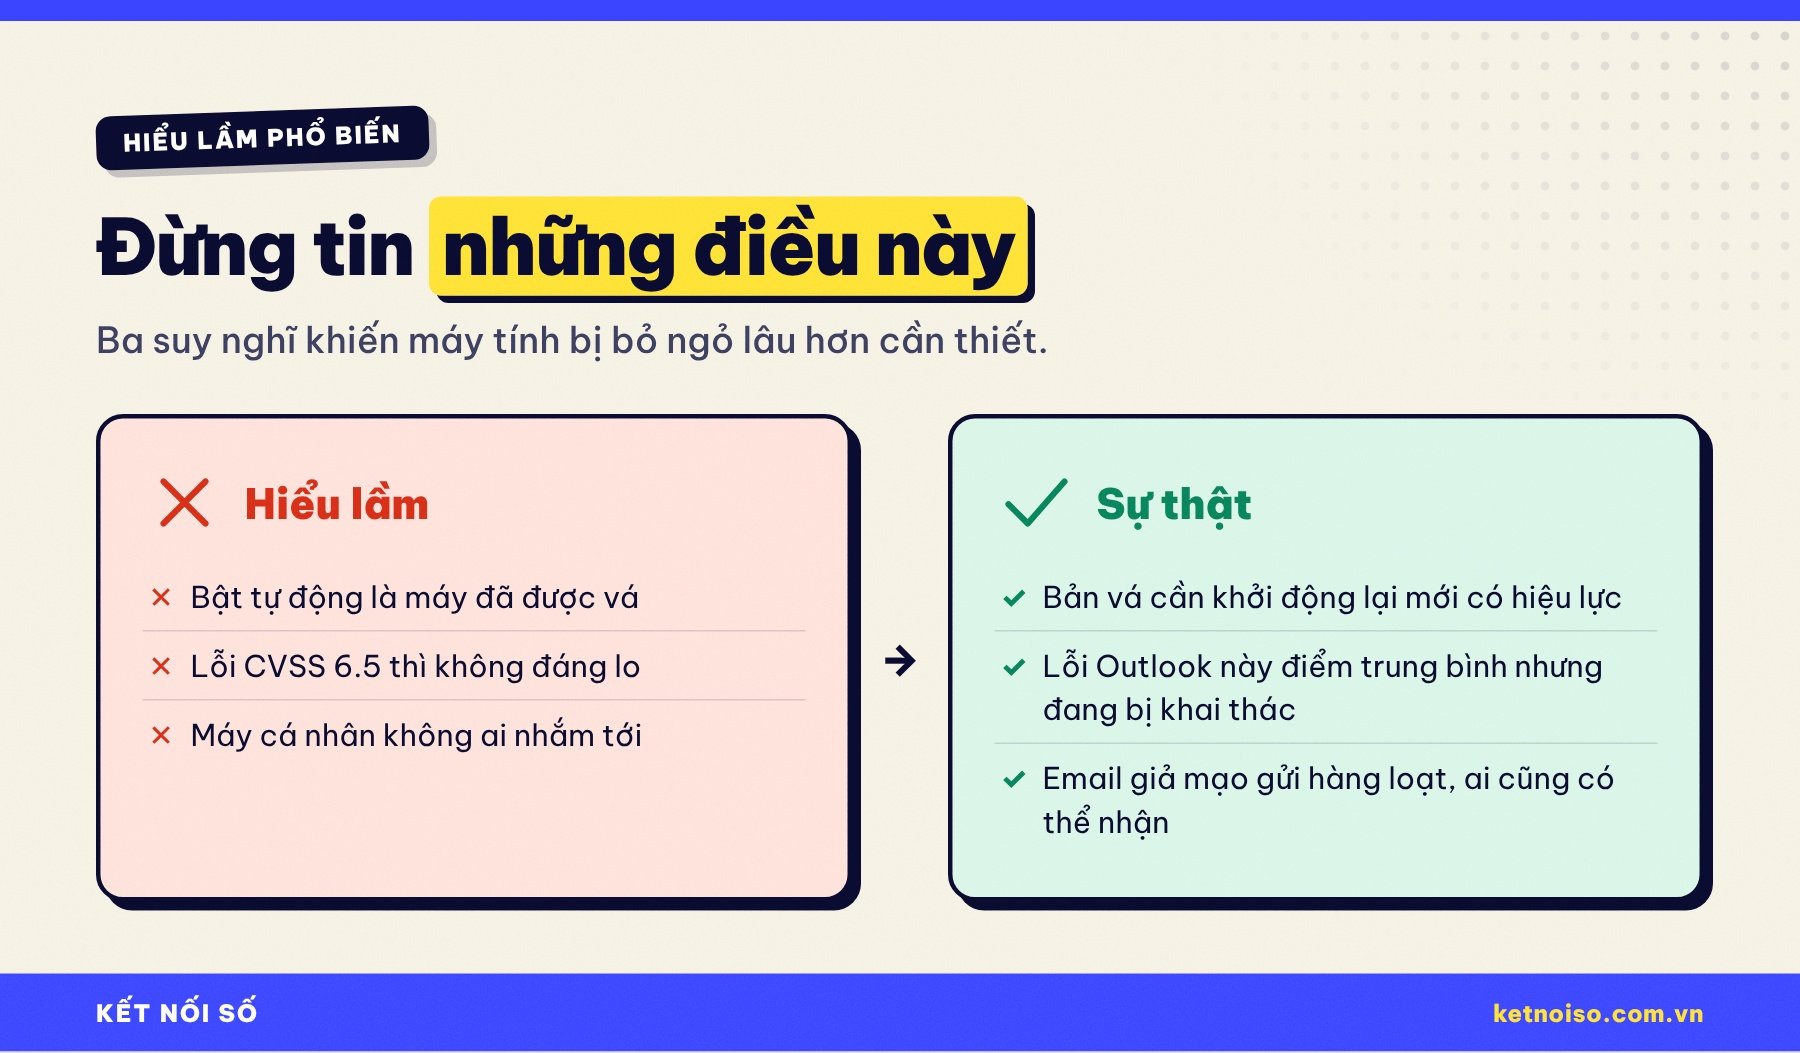
“Đã bật cập nhật tự động thì máy chắc chắn đã được vá.” Windows tải bản vá tự động, nhưng nhiều bản chỉ có hiệu lực sau khi khởi động lại. Office cũng có kênh cập nhật riêng và có thể chậm hơn Windows. Lời khuyên của Lee Neely, “đừng mặc định bản vá đã tự cài”, là lý do bạn nên kiểm tra bằng winver và trang Tài khoản của Office.
“Lỗi chỉ có điểm CVSS 6.5 thì không đáng lo.” Điểm CVSS đo mức nghiêm trọng lý thuyết, không đo việc lỗi có đang bị lợi dụng hay không. Lỗi Outlook này điểm trung bình nhưng lại là lỗi duy nhất trong đợt đã bị khai thác thật, nên mức ưu tiên thực tế là cao.
“Máy cá nhân của tôi chẳng có gì để ai nhắm tới.” Phần lớn chiến dịch email độc hại được gửi hàng loạt. Máy cá nhân có thể chứa mật khẩu ngân hàng, tài khoản mạng xã hội, hoặc được dùng làm bàn đạp vào hệ thống công ty khi bạn làm việc từ xa.
“Nhiều bản vá như vậy chứng tỏ Windows ngày càng kém an toàn.” Số lỗi được công bố tăng phần lớn vì công cụ tìm lỗi, trong đó có AI, mạnh hơn. Một lỗi được tìm và vá là một lỗi ít đi trong tay kẻ xấu, miễn là bạn cài bản vá.
Checklist sau khi cập nhật
Bạn có thể dùng danh sách dưới đây để rà lại từng máy trong gia đình hoặc văn phòng:
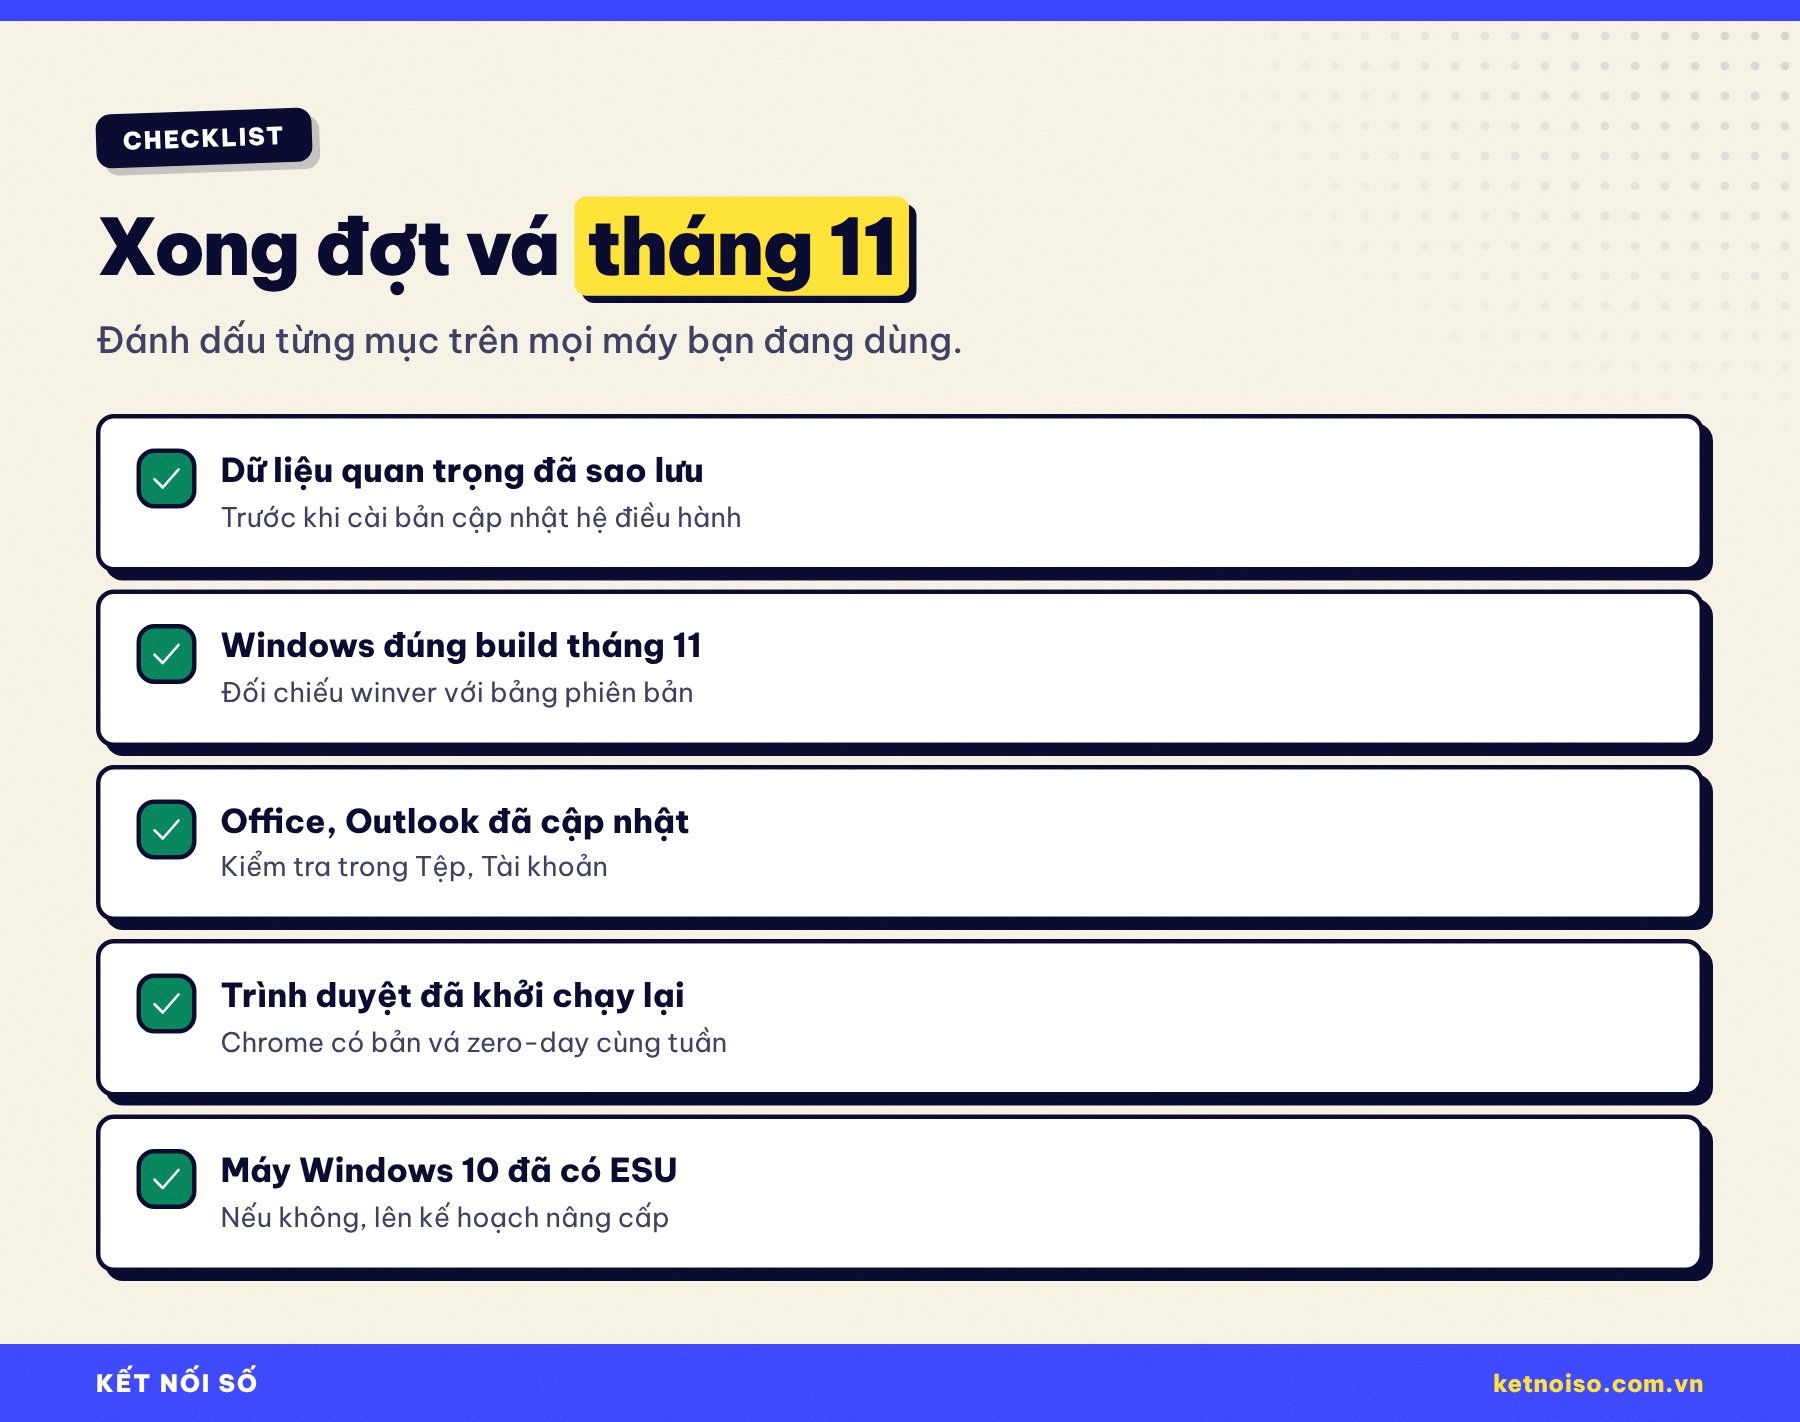
- Dữ liệu quan trọng đã được sao lưu.
- Windows đã khởi động lại và winver hiện đúng build tháng 11/2026.
- Outlook và các ứng dụng Office đã lên bản mới nhất.
- Trình duyệt đã khởi chạy lại để nhận bản vá.
- Máy Windows 10 hoặc đã có ESU, hoặc đã có lịch nâng cấp.
Câu hỏi thường gặp
Patch Tuesday tháng 11/2026 có bao nhiêu lỗ hổng?
Theo KrebsOnSecurity là 1.093 lỗ hổng, một số nguồn khác đếm 1.094. Trong đó có 63 lỗi mức Critical theo Krebs và 535 lỗi leo thang đặc quyền.
Tôi dùng Outlook bản miễn phí trên web có bị ảnh hưởng không?
Danh sách sản phẩm bị ảnh hưởng được công bố gồm Microsoft 365 Apps for Enterprise, Office LTSC 2021 và Office LTSC 2024, tức là các ứng dụng Office cài trên máy. Dù dùng phiên bản nào, bạn vẫn nên cảnh giác với email lạ, vì đó là cách phổ biến nhất để kẻ xấu lôi kéo người dùng thao tác.
Làm sao biết máy đã cài KB5132061?
Gõ winver để xem số build. Với Windows 11 bản 25H2, build phải là 26200.9974 hoặc cao hơn; bản 26H2 là 26300.9974. Bạn cũng có thể vào Windows Update → Lịch sử cập nhật để xem mã KB đã cài.
Cập nhật xong máy có bị lỗi gì không?
Tại thời điểm phát hành, Microsoft cho biết chưa ghi nhận lỗi đã biết với KB5132061. Riêng bộ phận IT nên lưu ý thay đổi về kiểm tra mã hoá UTF-8 với script PowerShell đã ký và việc NTLM mặc định đề nghị ký thông điệp.
Máy Windows 10 không có ESU thì phải làm gì?
Máy đó không nhận bản vá tháng 11/2026. Hãy cân nhắc đăng ký ESU, nâng cấp lên Windows 11 nếu phần cứng đáp ứng, hoặc thay máy. Trong lúc chờ, hạn chế dùng máy cho giao dịch tài chính và dữ liệu công ty.
Tôi có cần cài phần mềm diệt virus riêng để chống lỗi Outlook không?
Bản vá chính thức của Microsoft là biện pháp quan trọng nhất. Microsoft Defender có sẵn trên Windows vẫn nên được bật và cập nhật, nhưng không thay thế được việc cài bản sửa lỗi cho Office.
Kết luận
Đợt Patch Tuesday tháng 11/2026 cho thấy xu hướng mới: số lỗ hổng được tìm và vá mỗi tháng đã lên tới hàng nghìn. Bạn không cần hiểu hết từng lỗi, chỉ cần giữ một nhịp đều đặn: sao lưu, cập nhật Windows, cập nhật Office, khởi động lại và kiểm tra lại số build. Ưu tiên số một của tháng này là Outlook, vì lỗi CVE-2026-124194 đã bị khai thác trên thực tế.
Bạn đã cập nhật máy của mình chưa, và có gặp lỗi gì trong lúc cài không? Hãy chia sẻ ở phần bình luận để mọi người cùng tham khảo, và theo dõi ketnoiso.com.vn để nhận cảnh báo bảo mật cùng hướng dẫn tự bảo vệ mỗi tháng.
Nguồn tham khảo: KrebsOnSecurity: Microsoft vá gần 1.100 lỗ hổng; Microsoft Security Response Center: CVE-2026-124194; Trang hỗ trợ Microsoft: KB5132061.