Chrome 157 vá lỗ hổng zero-day đang bị khai thác: cập nhật ngay
Google phát hành Chrome 157 vá 9 lỗi, trong đó lỗ hổng zero-day CVE-2026-125350 đã bị khai thác. Cách cập nhật và tự bảo vệ trên máy tính, Android.
Ngày 9/11/2026, Google phát hành Chrome 157 cho máy tính và Android với 9 bản sửa lỗi bảo mật. Điểm đáng chú ý nhất nằm ở một dòng ngắn trong thông báo chính thức: Google biết đã có mã khai thác lỗ hổng CVE-2026-125350 tồn tại ngoài thực tế. Nói cách khác, đây là lỗ hổng zero-day, tức là lỗi đã bị khai thác trước khi phần lớn người dùng kịp nhận bản vá.
Chrome là trình duyệt được dùng nhiều nhất ở Việt Nam, trên cả máy tính văn phòng, laptop sinh viên lẫn điện thoại Android. Vì vậy một lỗ hổng đang bị khai thác trong Chrome không phải chuyện riêng của dân kỹ thuật. Tin tốt là cách tự bảo vệ rất đơn giản: cập nhật lên đúng phiên bản và khởi chạy lại trình duyệt. Bài viết này giúp bạn làm việc đó trong vài phút, kiểm tra mình đã an toàn chưa, và biết nên làm gì nếu nghi máy đã gặp sự cố.
Câu trả lời ngắn: Bạn cần cập nhật Google Chrome lên phiên bản 157.0.8103.50 trở lên (Windows và Mac có thể là .50 hoặc .51). Trên máy tính, mở menu ⋮ → Trợ giúp → Giới thiệu về Google Chrome, chờ tải xong rồi bấm Khởi chạy lại. Trên Android, cập nhật Chrome qua Google Play. Các trình duyệt nhân Chromium khác cũng nên kiểm tra cập nhật.
Tóm tắt nhanh
- Lỗ hổng CVE-2026-125350 (mức Cao) là lỗi use-after-free trong thành phần XML của Chrome, được báo cáo ngày 6/11/2026.
- Google xác nhận đã có mã khai thác lỗi này ngoài thực tế, nhưng chưa công bố ai bị nhắm tới hay cách thức phát tán.
- Chrome 157 vá tổng cộng 9 lỗi bảo mật: 7 lỗi mức Cao và 2 lỗi mức Trung bình.
- Phiên bản an toàn: 157.0.8103.50/.51 (Windows, Mac), 157.0.8103.50 (Linux, Android).
- Bản vá chỉ có hiệu lực sau khi bạn khởi chạy lại trình duyệt.
Nội dung chính:
- Chuyện gì đã xảy ra với Chrome?
- Zero-day là gì và vì sao cần cập nhật ngay
- Phiên bản Chrome an toàn theo từng hệ điều hành
- Chrome 157 vá 9 lỗi nào?
- Hướng dẫn cập nhật Chrome trên mọi thiết bị
- Edge, Cốc Cốc, Brave, Opera có bị ảnh hưởng không?
- Hiểu lầm phổ biến về cập nhật trình duyệt
- Doanh nghiệp nhỏ nên làm gì?
- Nếu nghi máy đã bị tấn công
- Câu hỏi thường gặp
Chuyện gì đã xảy ra với Chrome?
Theo thông báo “Stable Channel Update for Desktop” trên blog Chrome Releases của Google, thứ Hai ngày 9/11/2026, Chrome được nâng lên phiên bản 157.0.8103.50/.51 cho Windows và Mac, và 157.0.8103.50 cho Linux. Cùng ngày, Chrome cho Android cũng lên bản 157.0.8103.50, chứa cùng các bản sửa bảo mật như bản dành cho máy tính. Google cho biết bản cập nhật sẽ được triển khai dần trong những ngày và tuần tới.
Trong 9 lỗi được vá, lỗi quan trọng nhất là CVE-2026-125350. Google mô tả đây là lỗi “use after free” trong thành phần XML, mức độ nghiêm trọng Cao, do một người ẩn danh báo cáo ngày 6/11/2026. Chỉ ba ngày sau, bản vá đã được phát hành, kèm câu xác nhận rằng Google biết đã có mã khai thác lỗi này ngoài thực tế.
Google không công bố thêm chi tiết kỹ thuật, cũng như chưa nói ai đứng sau, ai bị nhắm tới hay lỗ hổng được khai thác qua con đường nào. Việc giữ kín thông tin là thông lệ của các hãng trình duyệt: chờ đến khi phần lớn người dùng đã cập nhật để tránh tạo điều kiện cho kẻ xấu. Với người dùng phổ thông, điều quan trọng duy nhất cần biết là bản vá đã có và bạn nên cài ngay.
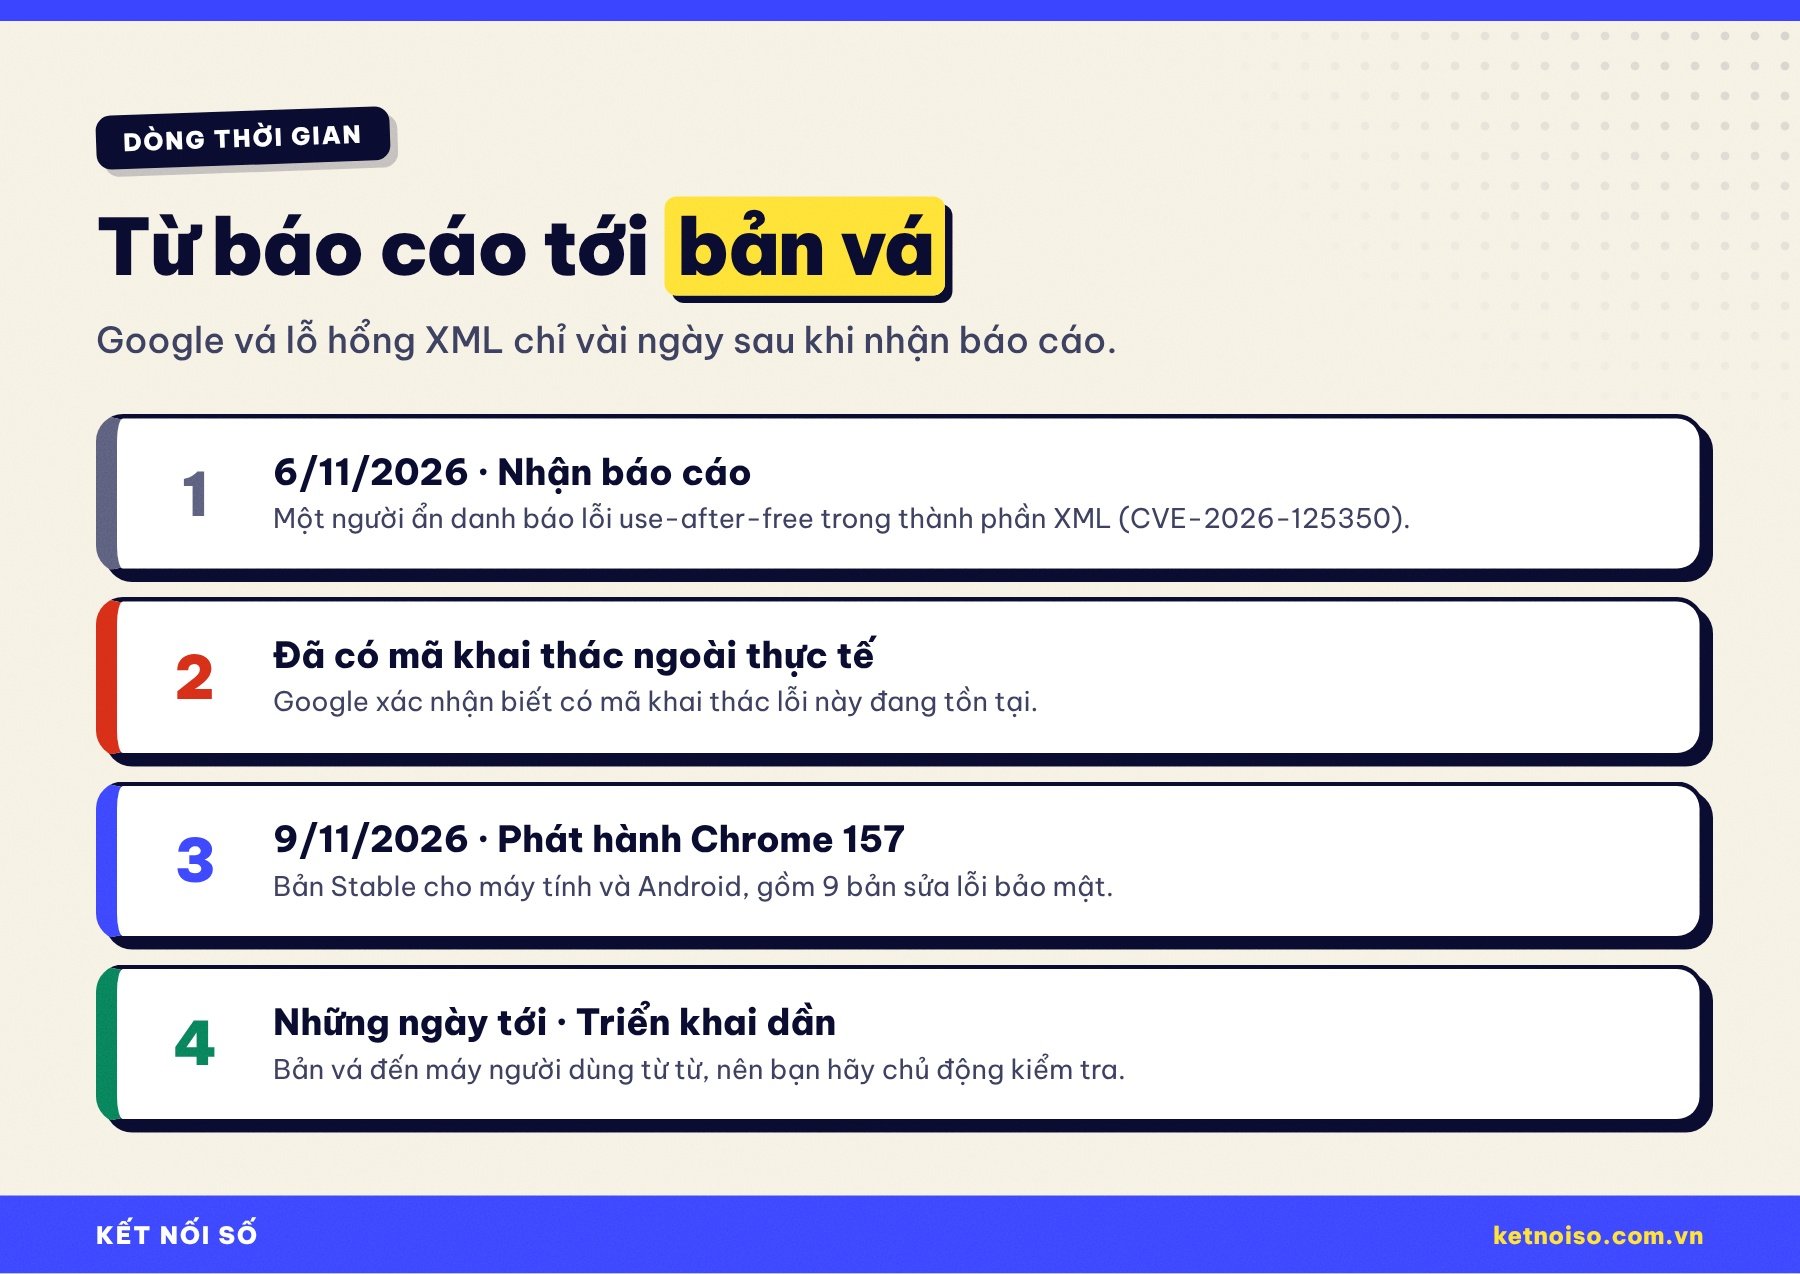
Tổ chức ứng cứu sự cố máy tính Hồng Kông (HKCERT) đánh giá mức rủi ro tổng thể của đợt lỗ hổng này là “Extremely High” (cực kỳ cao). HKCERT cho biết một số lỗi được vá có thể dẫn tới từ chối dịch vụ, vượt qua hạn chế bảo mật hoặc thực thi mã từ xa. Theo chuyên trang bảo mật KrebsOnSecurity, đây đã là lỗ hổng zero-day thứ sáu của Chrome trong năm 2026. Trước đó, bản cập nhật ngày 3/11/2026 cũng đã sửa tới 213 lỗ hổng.
Zero-day là gì và vì sao cần cập nhật ngay
“Zero-day” là cách gọi một lỗ hổng bị kẻ xấu biết đến và lợi dụng khi nhà sản xuất chưa có bản vá, hoặc vừa mới có bản vá nhưng người dùng chưa kịp cài. Cái tên ám chỉ việc nhà phát triển có “không ngày” để chuẩn bị trước khi lỗi bị khai thác.
Với trình duyệt, zero-day đặc biệt đáng lo vì trình duyệt là cánh cửa mở ra Internet. Mỗi ngày bạn mở hàng chục trang web, đọc email trên nền web, đăng nhập ngân hàng, dùng công cụ làm việc trực tuyến. Một lỗ hổng trong cách trình duyệt xử lý dữ liệu có thể bị lợi dụng chỉ bằng nội dung độc hại được nạp vào trang. Đó là lý do các chuyên gia luôn khuyên cập nhật trình duyệt ngay khi có bản vá cho lỗi đã bị khai thác.
Lỗi “use after free” mà Google nhắc tới là một nhóm lỗi quản lý bộ nhớ: chương trình tiếp tục dùng một vùng nhớ đã được giải phóng. Bạn không cần hiểu sâu cơ chế này. Điều cần nhớ là nhóm lỗi bộ nhớ thường được xếp mức nghiêm trọng cao vì có thể gây treo, hỏng dữ liệu, thậm chí giúp kẻ tấn công chạy mã trên máy nạn nhân. Bản vá của Google loại bỏ khả năng đó.
Một điểm quan trọng nữa: khi thông tin về bản vá đã công khai, nhiều nhóm tội phạm mạng sẽ tìm cách khai thác những máy chưa cập nhật. Khoảng thời gian ngay sau khi bản vá ra mắt vì thế lại là lúc người chậm cập nhật dễ gặp rủi ro nhất.
Phiên bản Chrome an toàn theo từng hệ điều hành
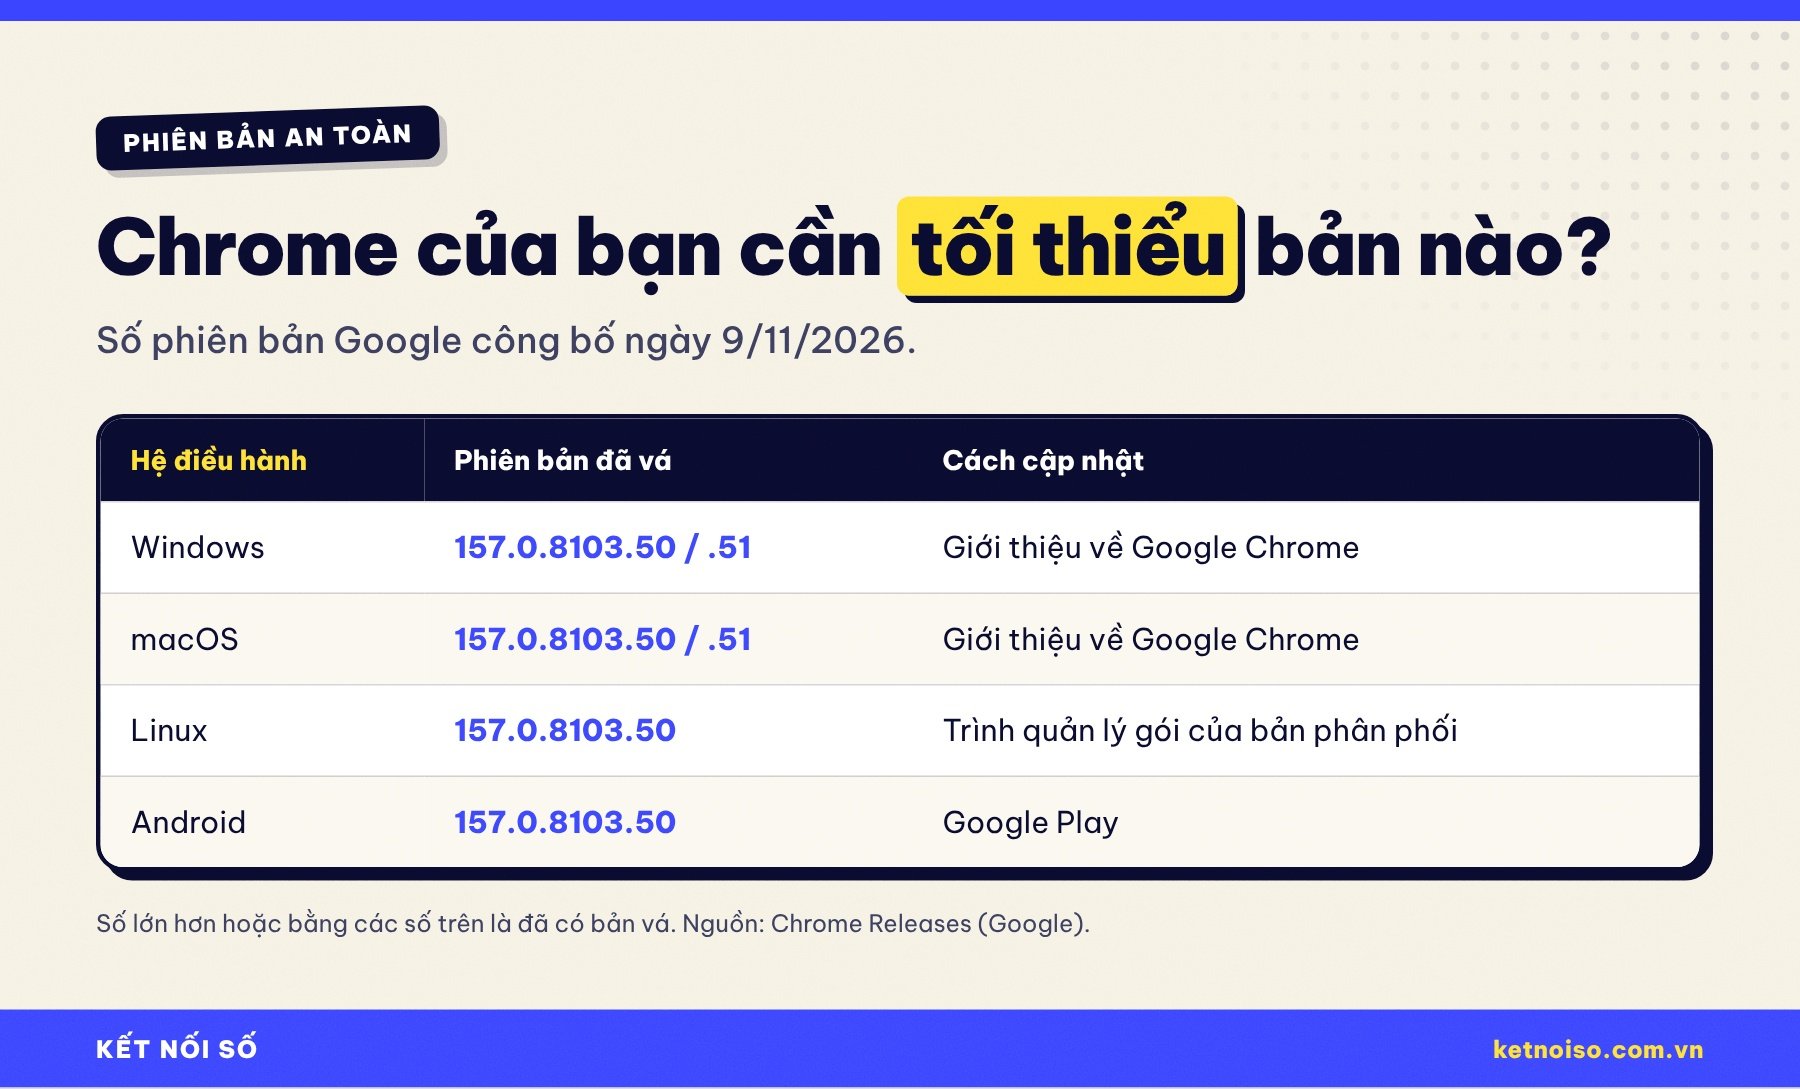
Cách nhanh nhất để biết mình đã an toàn chưa là xem số phiên bản. Nếu Chrome của bạn có số bằng hoặc lớn hơn các số trong bảng dưới đây, bạn đã có bản vá cho CVE-2026-125350 và 8 lỗi còn lại.
| Hệ điều hành | Phiên bản đã vá | Cách cập nhật |
|---|---|---|
| Windows | 157.0.8103.50 hoặc 157.0.8103.51 | Menu ⋮ → Trợ giúp → Giới thiệu về Google Chrome |
| macOS | 157.0.8103.50 hoặc 157.0.8103.51 | Menu Chrome → Giới thiệu về Google Chrome |
| Linux | 157.0.8103.50 | Trình quản lý gói của bản phân phối |
| Android | 157.0.8103.50 | Google Play → Google Chrome → Cập nhật |
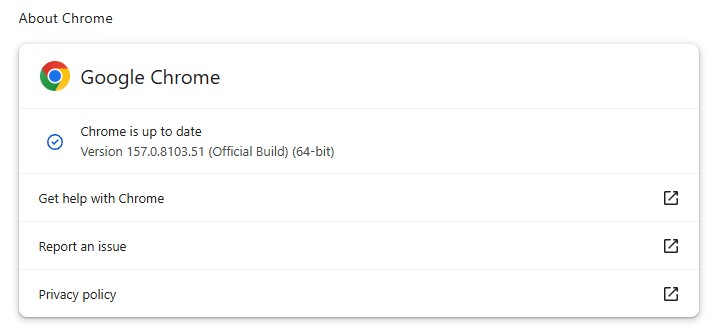
Sau khi cập nhật thành công, trang Giới thiệu về Google Chrome sẽ hiện dòng “Chrome đã được cập nhật” (Chrome is up to date) kèm số phiên bản, giống như ảnh chụp dưới đây.
Chrome 157 vá 9 lỗi nào?
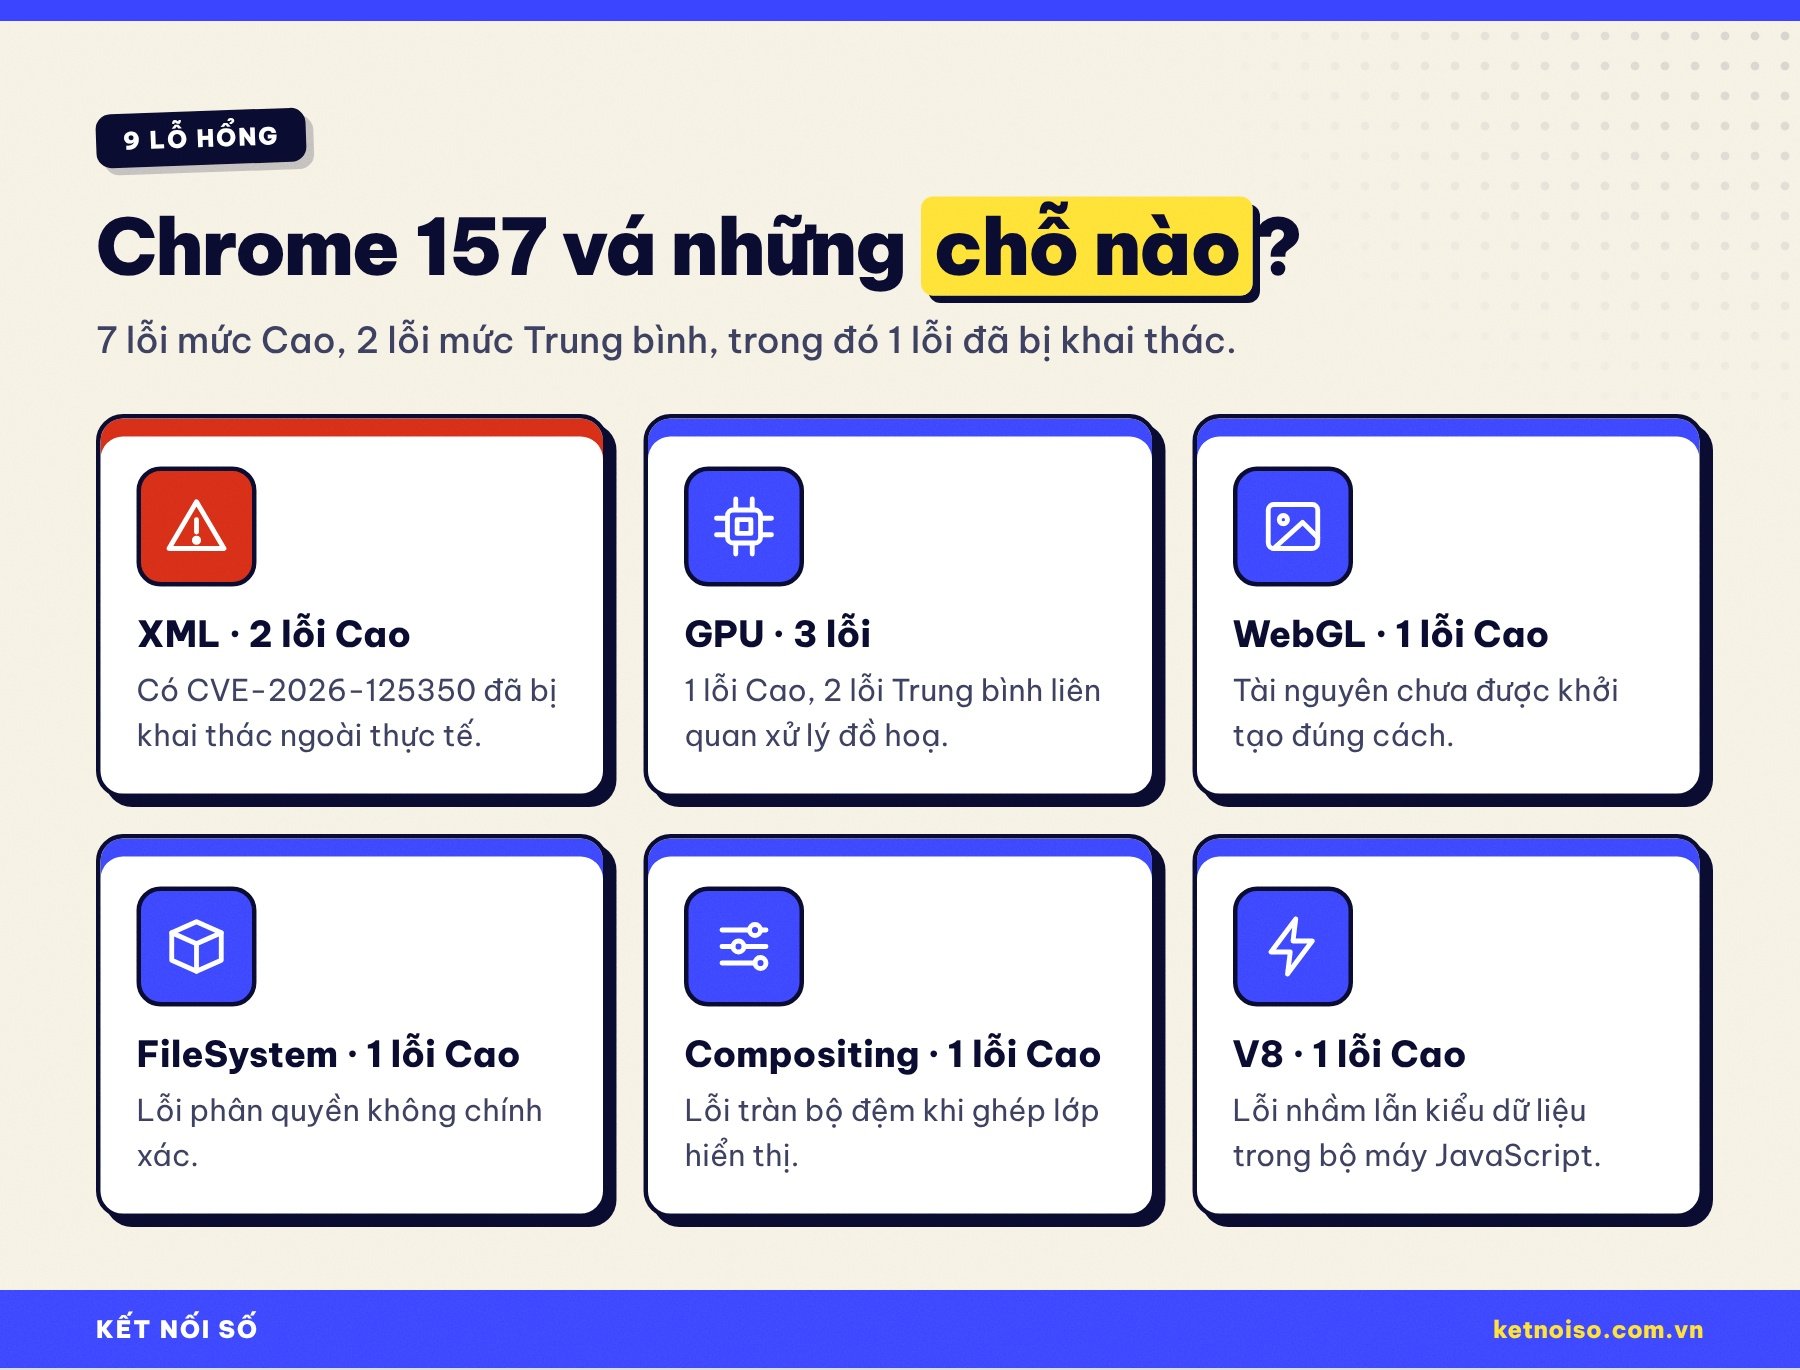
Ngoài lỗ hổng đang bị khai thác, Chrome 157 còn sửa thêm 8 lỗi khác. Phần lớn do chính đội bảo mật của Google tìm ra, một số do các nhà nghiên cứu độc lập báo cáo. Đáng chú ý, trong danh sách ghi công có tên một nhà nghiên cứu Việt Nam là Vo Duc Thang (ugvxb), người báo cáo lỗi CVE-2026-125342 mức Trung bình liên quan đến GPU.
- XML (2 lỗi mức Cao): CVE-2026-125350 đã bị khai thác và CVE-2026-125346, cùng là lỗi use-after-free. Lỗi thứ hai do Arni Hardarson (Neonix Security) báo cáo.
- GPU (3 lỗi): CVE-2026-125348 mức Cao (ghi ngoài giới hạn bộ nhớ), cùng hai lỗi mức Trung bình CVE-2026-125349 và CVE-2026-125342 về tài nguyên chưa khởi tạo.
- WebGL (1 lỗi mức Cao): CVE-2026-125345, tài nguyên chưa được khởi tạo.
- FileSystem (1 lỗi mức Cao): CVE-2026-125347, phân quyền không chính xác.
- Compositing (1 lỗi mức Cao): CVE-2026-125343, tràn bộ đệm.
- V8 (1 lỗi mức Cao): CVE-2026-125344, nhầm lẫn kiểu dữ liệu trong bộ máy JavaScript.
Hiện chỉ có CVE-2026-125350 được Google xác nhận đã bị khai thác. Tuy nhiên, khi một bản cập nhật vá nhiều lỗi mức Cao cùng lúc, bạn không nên chờ đợi: chỉ một lần cập nhật là đóng được toàn bộ 9 lỗ hổng.
Hướng dẫn cập nhật Chrome trên mọi thiết bị
Chrome có cơ chế tự cập nhật, nhưng theo hãng bảo mật Malwarebytes, bạn vẫn có thể bị tụt lại nếu không bao giờ tắt trình duyệt, hoặc nếu có tiện ích cản trở việc cập nhật. Vì vậy, hãy chủ động làm theo các bước dưới đây.
1. Cập nhật Chrome trên Windows và macOS
- Mở Chrome, bấm vào biểu tượng ba chấm dọc ⋮ ở góc trên bên phải (trên Mac có thể vào menu Chrome trên thanh menu).
- Chọn Trợ giúp → Giới thiệu về Google Chrome. Bạn cũng có thể gõ chrome://settings/help vào thanh địa chỉ.
- Chrome sẽ tự kiểm tra và tải bản mới. Khi tải xong, bấm Khởi chạy lại (Relaunch). Các thẻ đang mở sẽ được mở lại, nhưng bạn nên lưu những gì đang soạn dở trước khi bấm.
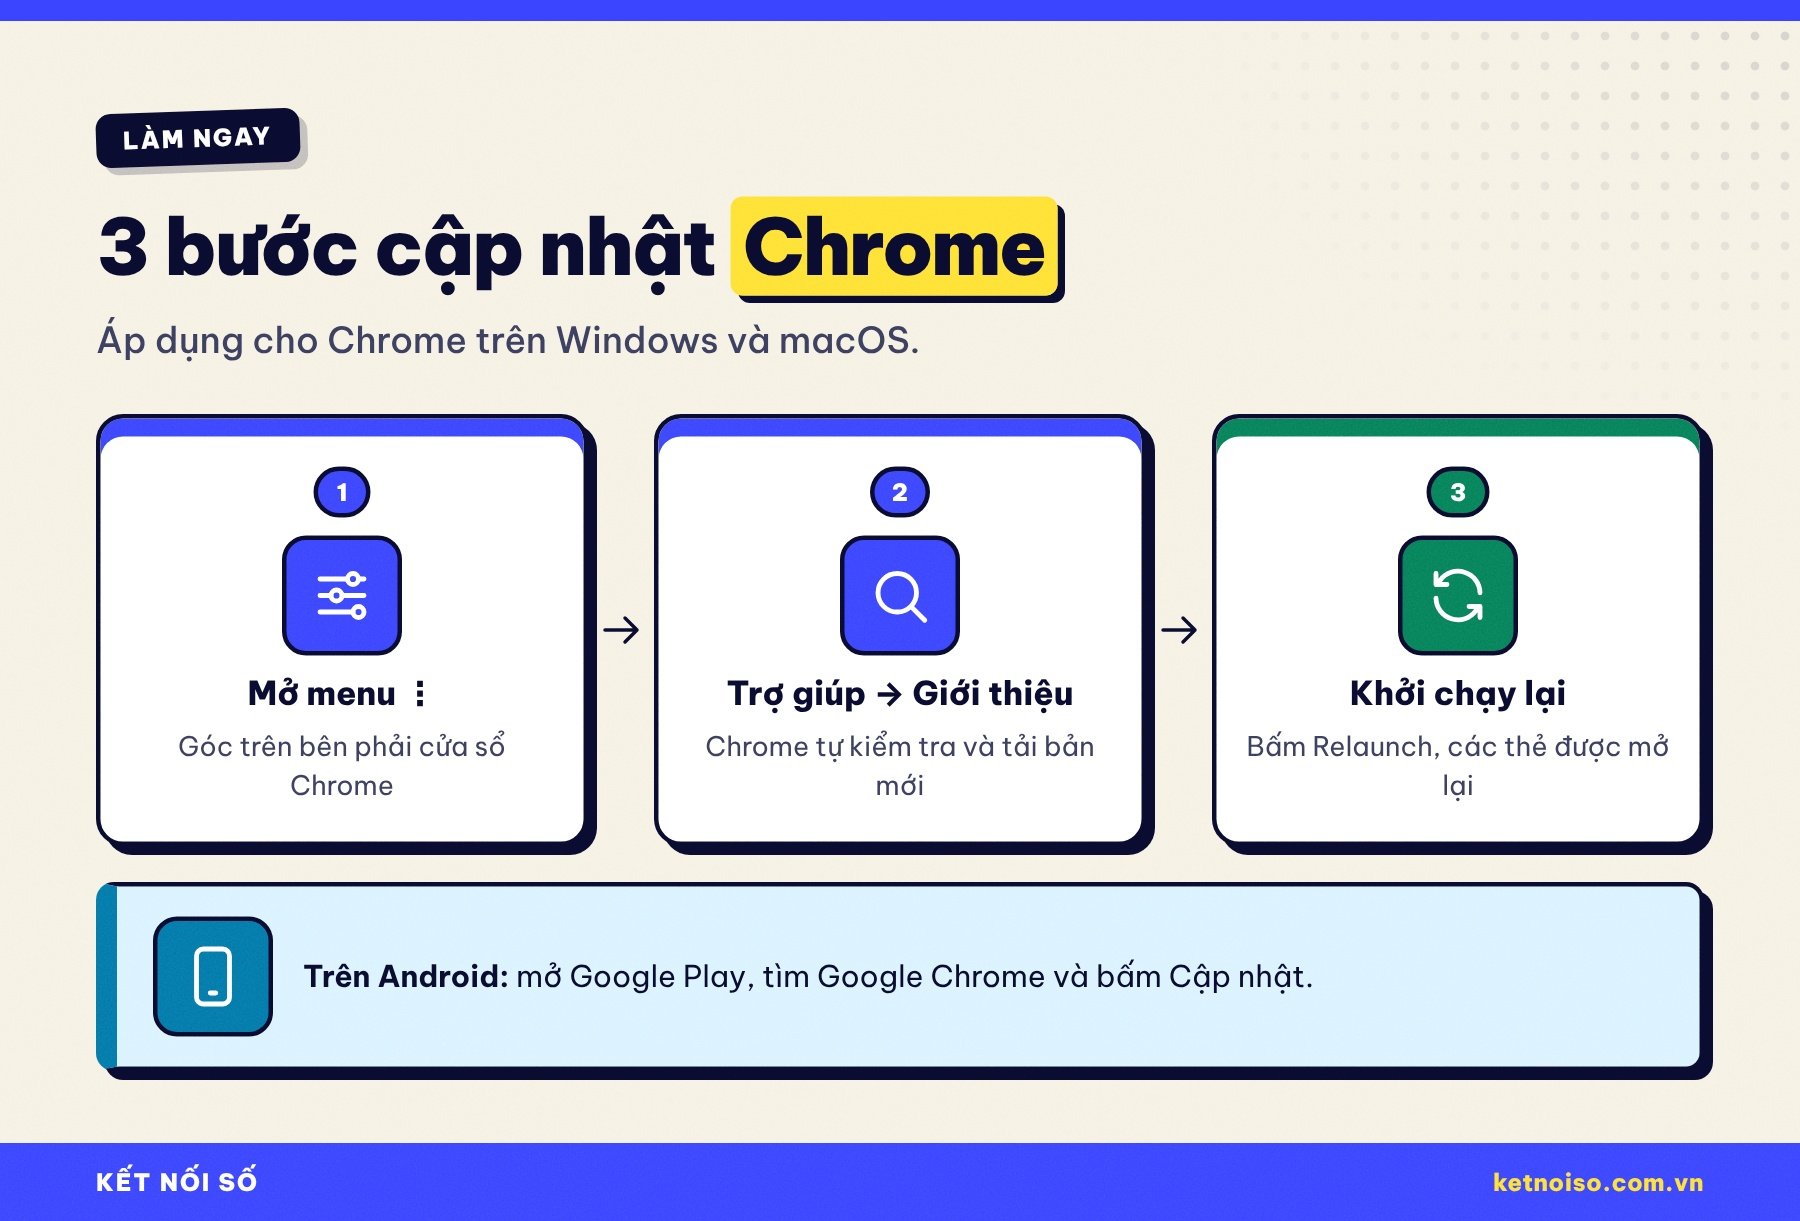
2. Cập nhật Chrome trên điện thoại Android
Mở ứng dụng Google Play, tìm “Google Chrome”, nếu thấy nút Cập nhật thì bấm vào. Bạn cũng có thể vào ảnh đại diện trong Google Play → Quản lý ứng dụng và thiết bị → Có bản cập nhật. Vì bản cập nhật được triển khai dần, có thể bạn chưa thấy ngay; hãy kiểm tra lại sau một hai ngày. Để xem phiên bản đang dùng, mở Chrome → ⋮ → Cài đặt → Giới thiệu về Chrome.
3. Chrome trên iPhone và iPad
Thông báo bảo mật ngày 9/11/2026 của Google chỉ nói về Chrome cho máy tính và Android. Trên iPhone, iPad, Chrome dùng bộ máy hiển thị web của Apple, nên bảo mật phụ thuộc nhiều vào hệ điều hành. Bạn vẫn nên cập nhật Chrome qua App Store và quan trọng hơn là cập nhật iOS. Apple vừa phát hành bản sửa lỗi bảo mật mới, xem chi tiết trong bài iOS 27.2.1 và các lỗi bảo mật iMessage, AirPlay cần vá.
4. Kiểm tra lại số phiên bản
Sau khi khởi chạy lại, quay lại trang Giới thiệu về Google Chrome. Nếu dòng thông báo là “Chrome đã được cập nhật” và số phiên bản bắt đầu bằng 157.0.8103.50 hoặc cao hơn, bạn đã an toàn với lỗ hổng này. Nếu số vẫn thấp hơn và Chrome báo lỗi không cập nhật được, hãy thử tắt tạm các tiện ích, khởi động lại máy hoặc tải lại bộ cài từ trang chính thức của Google.
5. Kiểm tra tiện ích mở rộng
Tiện ích (extension) là phần mở rộng hữu ích nhưng cũng là điểm yếu thường bị bỏ qua. Mở chrome://extensions, gỡ những tiện ích bạn không còn dùng, không nhớ đã cài, hoặc không rõ nhà phát triển. Tiện ích lạ có thể cản trở cập nhật, thay đổi trang chủ, chèn quảng cáo hoặc đọc dữ liệu trên trang web bạn truy cập.
Edge, Cốc Cốc, Brave, Opera có bị ảnh hưởng không?
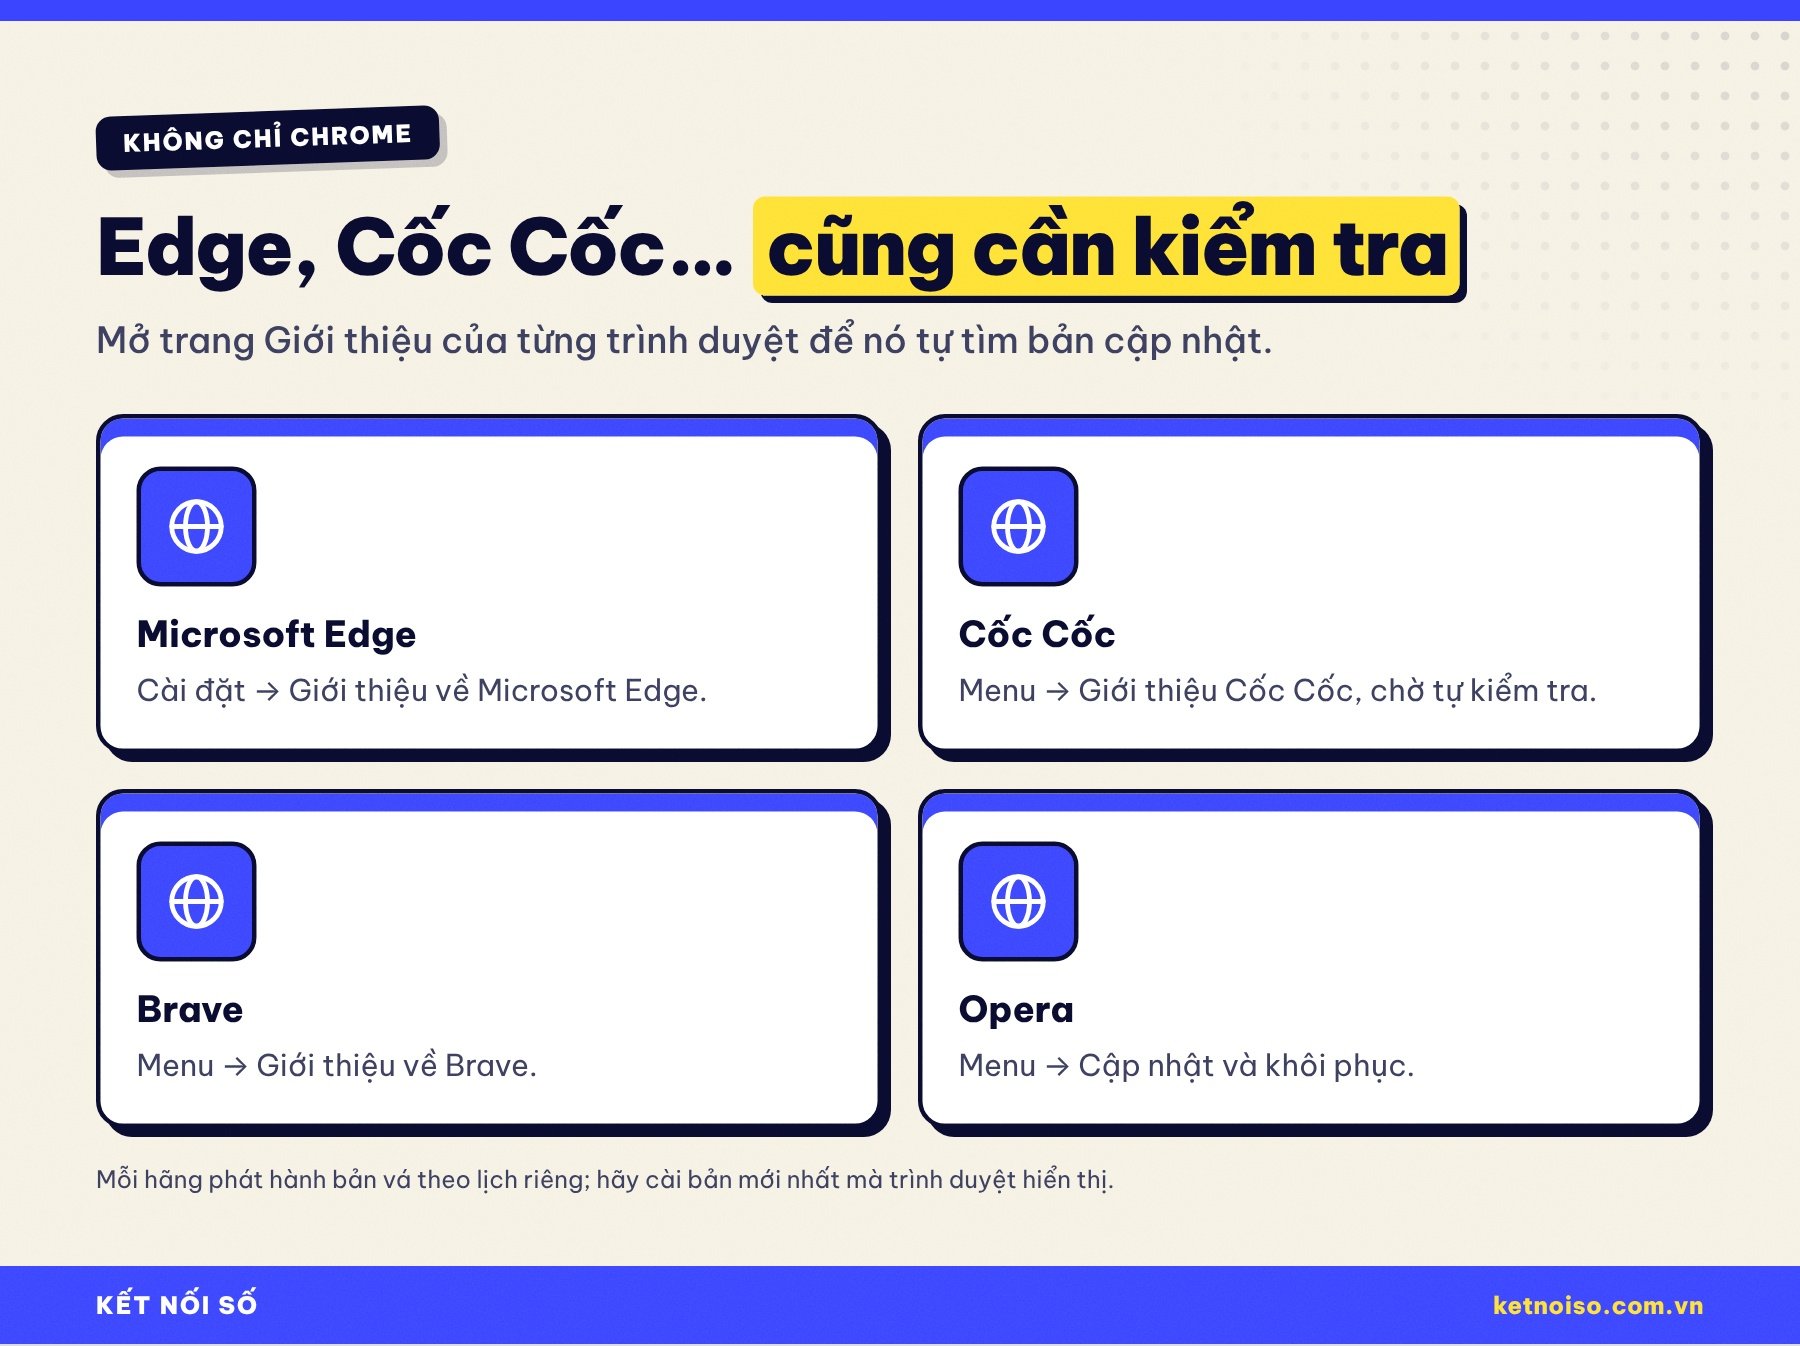
Nhiều trình duyệt phổ biến ở Việt Nam như Microsoft Edge, Cốc Cốc, Brave và Opera đều được xây dựng trên Chromium, dự án mã nguồn mở là nền tảng của Chrome. Theo KrebsOnSecurity, bản vá này cũng áp dụng cho các trình duyệt nhân Chromium như Edge. Mỗi hãng sẽ phát hành bản cập nhật theo lịch riêng, nên cách an toàn nhất là mở trang giới thiệu của từng trình duyệt để nó tự kiểm tra:
- Microsoft Edge: Cài đặt → Giới thiệu về Microsoft Edge (hoặc gõ edge://settings/help).
- Cốc Cốc: mở menu → Giới thiệu Cốc Cốc, chờ trình duyệt tự kiểm tra bản mới.
- Brave: menu → Giới thiệu về Brave (brave://settings/help).
- Opera: menu → Cập nhật và khôi phục, bấm kiểm tra cập nhật.
Nếu máy bạn cài nhiều trình duyệt nhưng ít dùng, hãy cân nhắc gỡ bớt. Một trình duyệt bị bỏ quên, không được cập nhật trong nhiều tháng là một cánh cửa không ai canh.
Hiểu lầm phổ biến về cập nhật trình duyệt
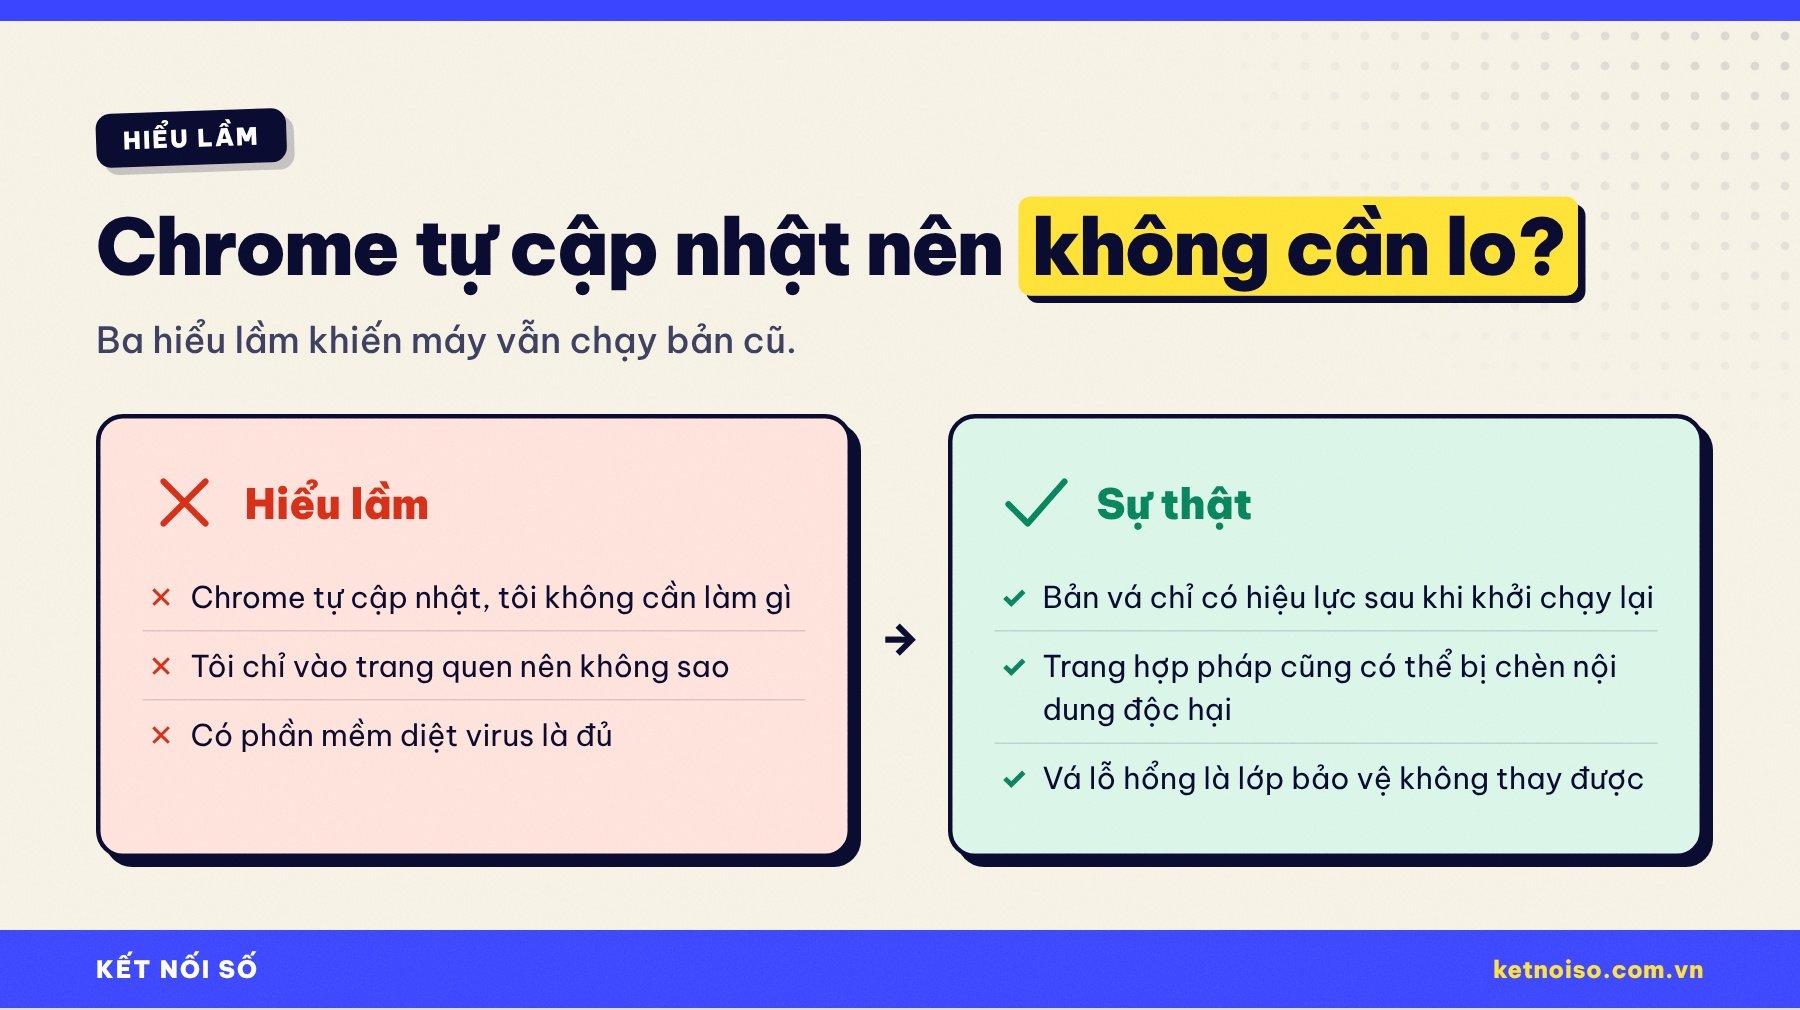
“Chrome tự cập nhật, tôi không cần làm gì”
Chrome đúng là tự tải bản mới ở chế độ nền, nhưng bản vá chỉ có hiệu lực khi trình duyệt được khởi chạy lại. Rất nhiều người để Chrome chạy liên tục nhiều ngày, thậm chí nhiều tuần, chỉ cho máy ngủ thay vì tắt. Khi đó bản vá nằm chờ mà không được áp dụng. Nút “Cập nhật” màu xanh, vàng hoặc đỏ ở góc trên bên phải chính là lời nhắc bạn cần khởi chạy lại.
“Tôi chỉ vào các trang quen thuộc nên không sao”
Kẻ tấn công không phải lúc nào cũng cần dụ bạn vào trang lạ. Nội dung độc hại có thể đến từ quảng cáo bị lợi dụng, trang hợp pháp bị xâm nhập, hoặc đường link trong tin nhắn trông rất bình thường. Thói quen duyệt web cẩn thận là cần thiết, nhưng không thay được bản vá.
“Đã có phần mềm diệt virus là đủ”
Phần mềm bảo mật là một lớp phòng thủ quan trọng, nhưng nó không sửa được lỗi trong mã nguồn của trình duyệt. Chỉ bản cập nhật của Google mới đóng được lỗ hổng. Hãy coi cập nhật và phần mềm bảo mật là hai lớp bổ sung cho nhau.
Bên cạnh trình duyệt, bạn cũng nên cập nhật hệ điều hành. Đợt cập nhật tháng 11 của Microsoft vá khoảng 1.100 lỗ hổng, trong đó có một lỗi Outlook đã bị khai thác, xem thêm trong bài Patch Tuesday tháng 11/2026: lỗi Outlook bị khai thác và cách cập nhật Windows.
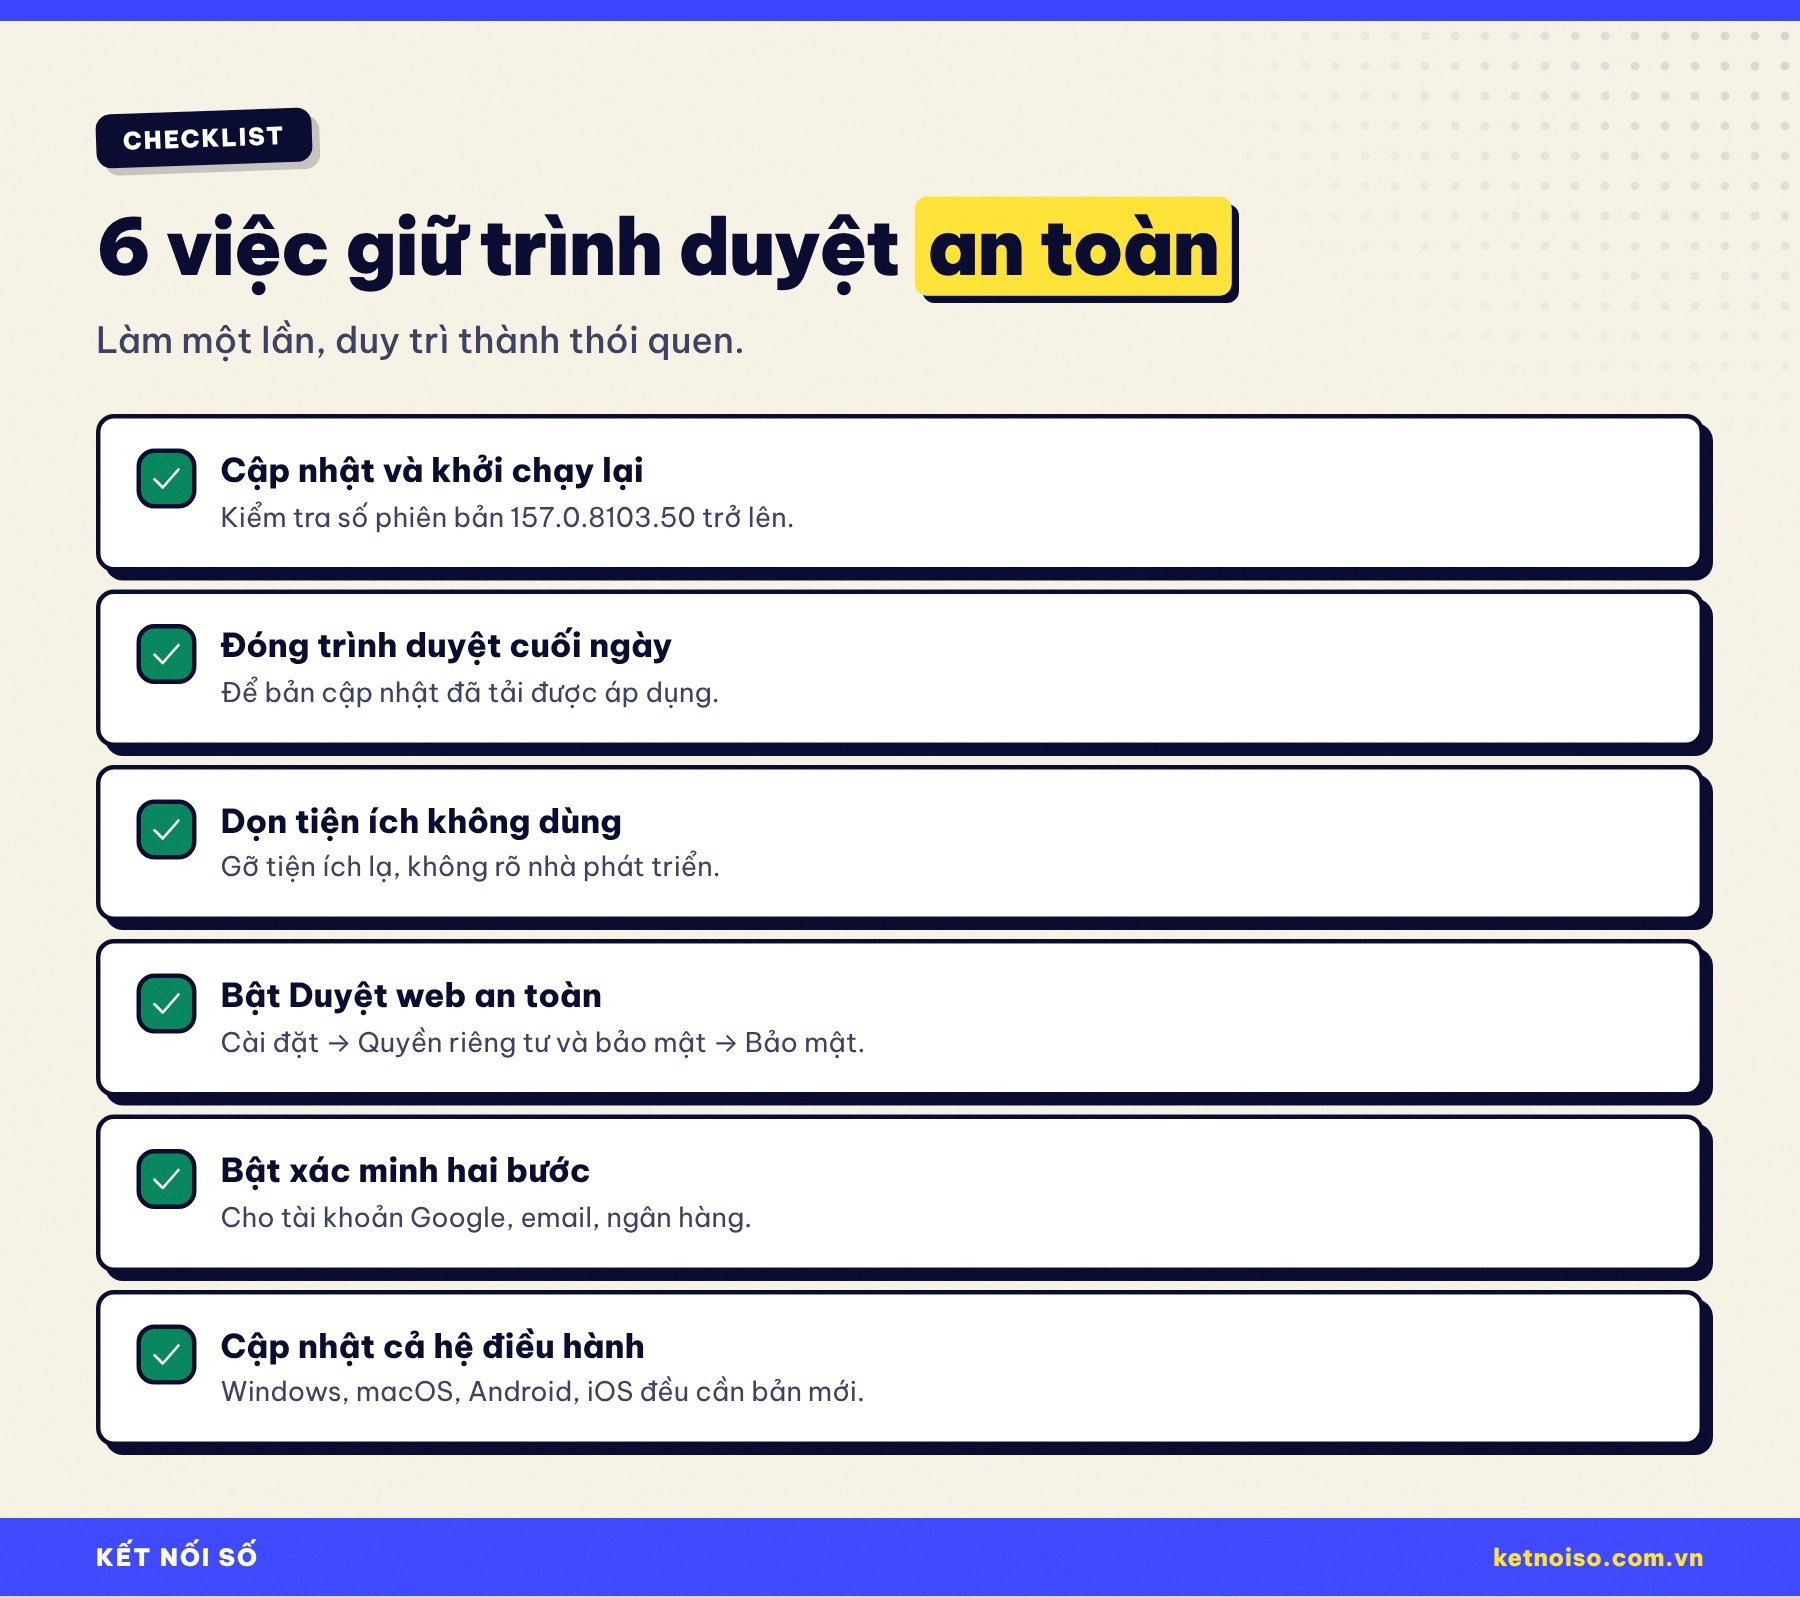
Trong danh sách trên, hai việc dễ làm nhất nhưng hiệu quả nhất là đóng hẳn trình duyệt vào cuối ngày và bật tính năng Duyệt web an toàn (Safe Browsing) trong Cài đặt → Quyền riêng tư và bảo mật → Bảo mật. Tính năng này cảnh báo khi bạn sắp vào trang lừa đảo hoặc tải tệp nguy hiểm. Đồng thời, hãy bật xác minh hai bước cho tài khoản Google, email và ứng dụng ngân hàng để dù mật khẩu có lộ, kẻ xấu cũng khó đăng nhập.
Doanh nghiệp nhỏ nên làm gì?
Với văn phòng vài chục máy tính, rủi ro lớn nhất là “máy nào cũng tưởng máy khác đã cập nhật”. Một vài việc đơn giản sau giúp chủ doanh nghiệp hoặc người phụ trách IT kiểm soát tốt hơn:
1. Gửi thông báo nội bộ ngay trong ngày
Một tin nhắn ngắn trong nhóm chat công ty: “Mọi người vào Giới thiệu về Google Chrome, cập nhật lên 157.0.8103.50 trở lên và khởi chạy lại, chụp màn hình gửi lại”. Cách thủ công này hiệu quả với văn phòng nhỏ chưa có công cụ quản lý tập trung.
2. Dùng chính sách quản lý nếu có
Nếu công ty dùng Google Workspace, Microsoft Intune hoặc chính sách nhóm (Group Policy) trên Windows, quản trị viên có thể đặt chính sách buộc trình duyệt khởi chạy lại sau một khoảng thời gian khi có bản cập nhật, và theo dõi phiên bản trên từng máy. Hãy ưu tiên các máy của bộ phận kế toán, nhân sự và lãnh đạo, nơi thường xử lý dữ liệu nhạy cảm.
3. Lập danh sách trình duyệt được phép dùng
Mỗi máy cài bốn năm trình duyệt khác nhau khiến việc cập nhật trở nên khó kiểm soát. Thống nhất một hoặc hai trình duyệt chính, gỡ những trình duyệt không cần thiết, và kiểm tra tiện ích được cài trên máy công ty.
4. Đưa việc kiểm tra cập nhật vào lịch định kỳ
Lỗ hổng trình duyệt xuất hiện liên tục, riêng Chrome đã có sáu zero-day trong năm 2026 theo KrebsOnSecurity. Một lịch kiểm tra hằng tuần, cùng với việc cập nhật Windows và Office hằng tháng, sẽ giúp doanh nghiệp không bị động mỗi khi có cảnh báo mới.
Nếu nghi máy đã bị tấn công
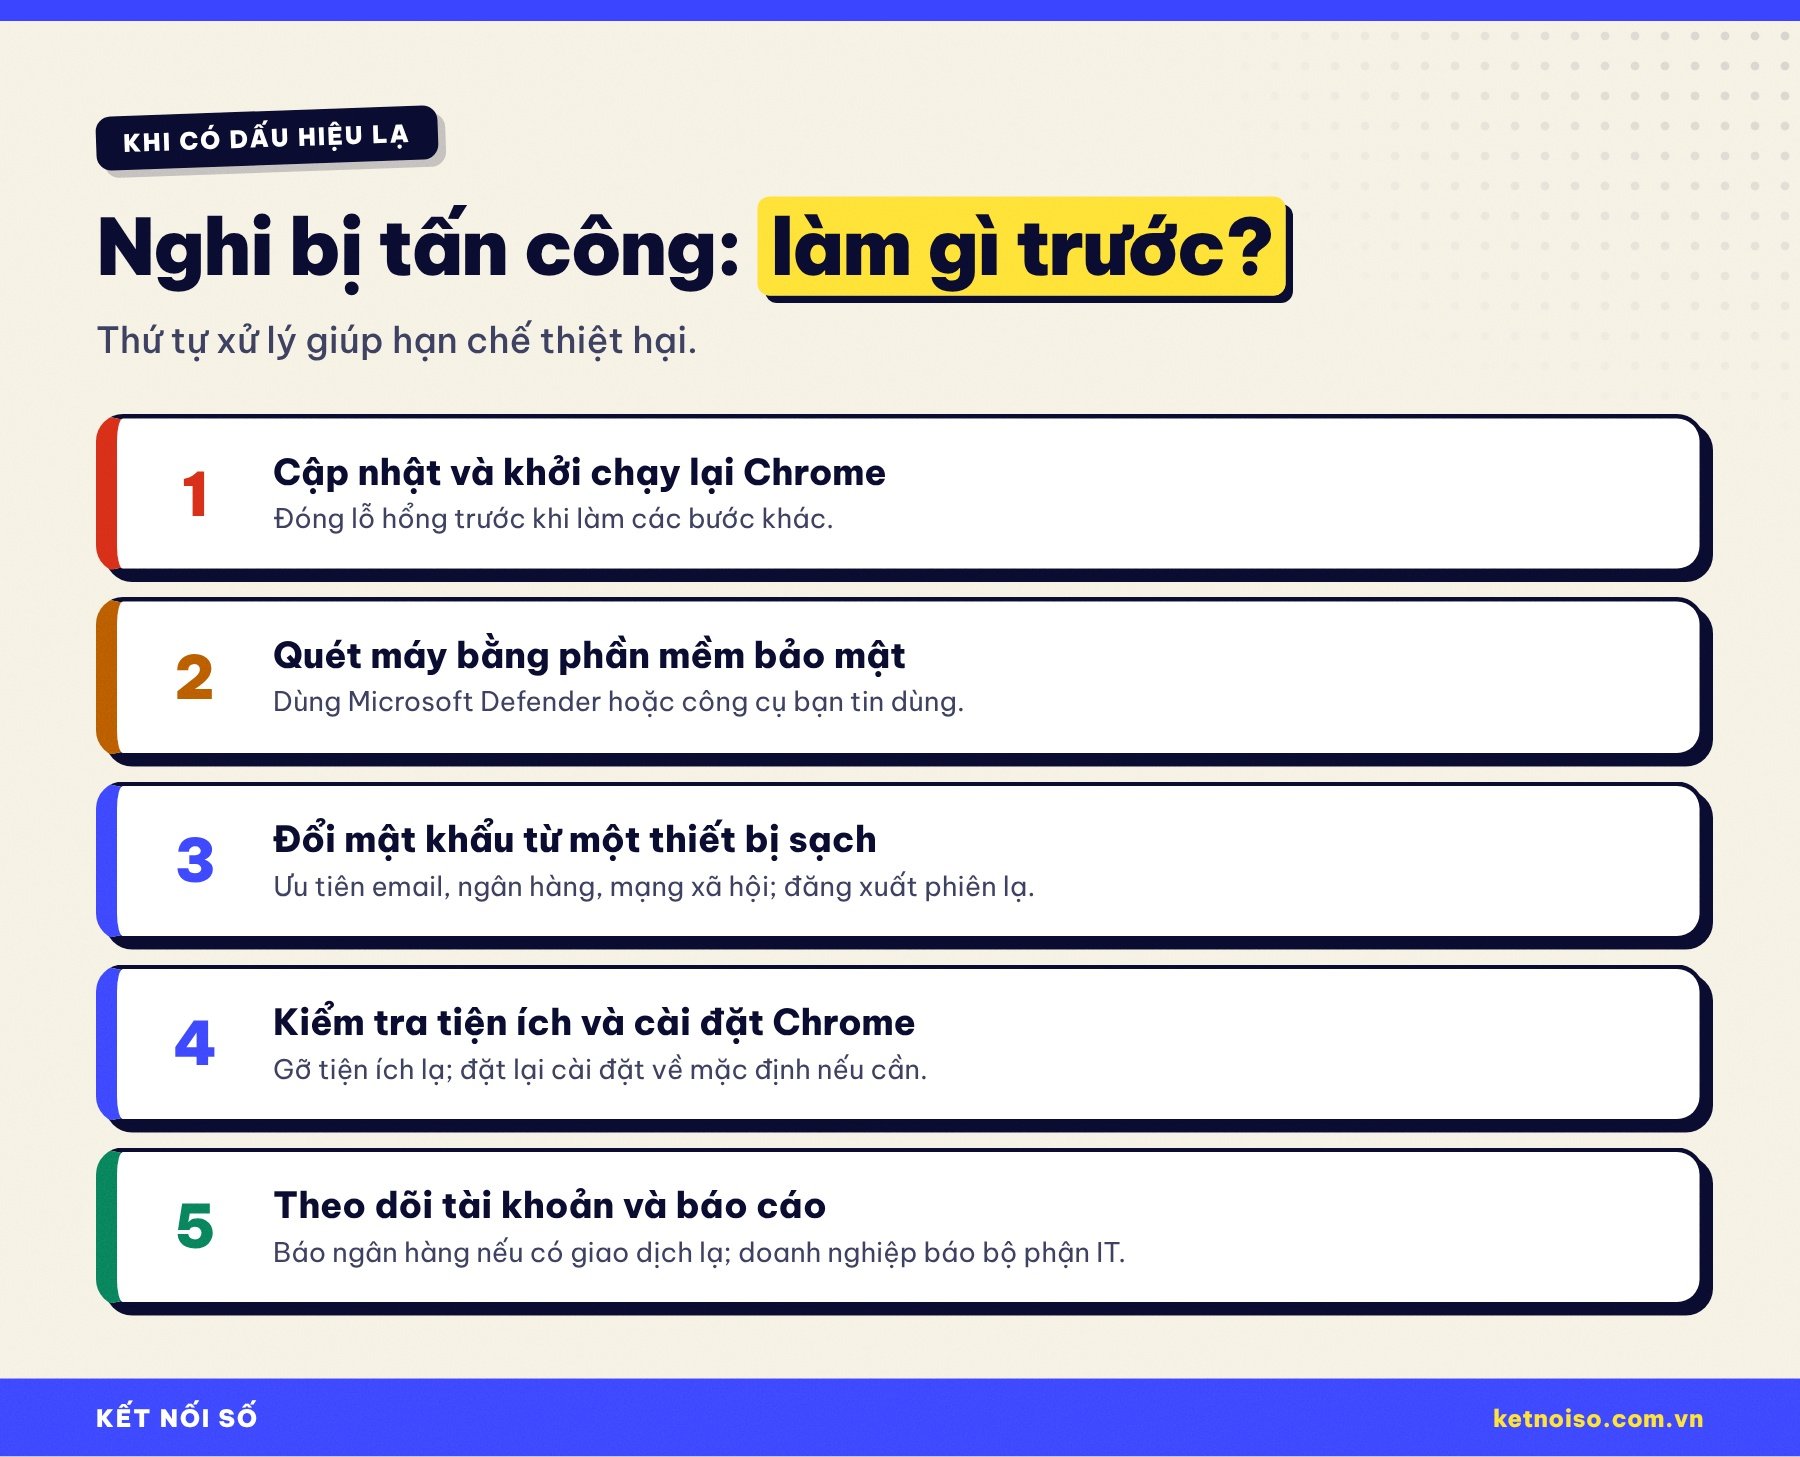
Đa số người dùng sẽ không bị ảnh hưởng nếu cập nhật kịp thời. Tuy vậy, nếu bạn thấy những dấu hiệu bất thường như trang chủ hay công cụ tìm kiếm tự thay đổi, xuất hiện tiện ích lạ, trình duyệt mở cửa sổ quảng cáo liên tục, tài khoản báo đăng nhập từ nơi lạ hoặc có giao dịch không phải của mình, hãy xử lý theo thứ tự sau:
- Cập nhật và khởi chạy lại Chrome để đóng lỗ hổng trước khi làm các bước khác.
- Quét toàn bộ máy bằng Microsoft Defender (có sẵn trên Windows) hoặc phần mềm bảo mật bạn tin dùng.
- Đổi mật khẩu từ một thiết bị sạch, ưu tiên email, ngân hàng, mạng xã hội, rồi đăng xuất khỏi các phiên đăng nhập lạ trong phần cài đặt bảo mật của từng tài khoản.
- Kiểm tra tiện ích và cài đặt Chrome, gỡ tiện ích lạ; nếu cần, dùng mục Cài đặt → Đặt lại cài đặt để đưa trình duyệt về mặc định.
- Theo dõi tài khoản và báo cáo: liên hệ ngay ngân hàng nếu thấy giao dịch lạ; nhân viên doanh nghiệp nên báo bộ phận IT để kiểm tra các máy khác.
Đừng tải các “công cụ diệt virus” được quảng cáo qua cửa sổ bật lên, và đừng gọi vào số “hỗ trợ kỹ thuật” hiện trên màn hình. Đó thường là chiêu lừa đảo lợi dụng tâm lý hoảng sợ của người dùng.
Câu hỏi thường gặp
Làm sao biết Chrome của tôi đã an toàn?
Vào menu ⋮ → Trợ giúp → Giới thiệu về Google Chrome. Nếu phiên bản là 157.0.8103.50 trở lên (trên Windows, Mac có thể là .51) và trang báo Chrome đã được cập nhật, bạn đã có bản vá.
Tôi đã cập nhật nhưng vẫn thấy số phiên bản cũ?
Bạn cần bấm Khởi chạy lại hoặc tắt hẳn Chrome rồi mở lại. Nếu vẫn không được, khởi động lại máy, tắt tạm tiện ích và thử kiểm tra cập nhật lần nữa. Google triển khai bản cập nhật dần dần, nên đôi khi cần chờ thêm.
Lỗ hổng này có ảnh hưởng đến điện thoại Android không?
Có. Google cho biết Chrome 157.0.8103.50 cho Android chứa cùng các bản sửa bảo mật như bản dành cho máy tính. Hãy cập nhật Chrome qua Google Play.
Tôi dùng Cốc Cốc hoặc Edge thì có cần làm gì không?
Có. Hai trình duyệt này đều dựa trên Chromium. Hãy mở trang Giới thiệu của trình duyệt để nó tự kiểm tra và cài bản mới nhất mà hãng phát hành.
Ai là người bị tấn công bằng lỗ hổng này?
Google chưa công bố thông tin về kẻ tấn công, mục tiêu hay cách phát tán. Vì không biết ai là mục tiêu, cách an toàn nhất là mọi người dùng đều cập nhật.
Có cần cài thêm phần mềm gì không?
Không cần. Bản vá được phát hành qua cơ chế cập nhật chính thức của Chrome. Hãy cẩn thận với mọi trang web, quảng cáo hay tin nhắn mời bạn tải “bản cập nhật Chrome” từ nơi khác, vì đó có thể là phần mềm độc hại giả mạo.
Kết luận
Lỗ hổng CVE-2026-125350 là lời nhắc rằng trình duyệt, công cụ bạn dùng nhiều nhất mỗi ngày, cũng là mục tiêu hấp dẫn nhất của kẻ xấu. Tin tốt là Google đã vá rất nhanh, và việc bảo vệ chỉ mất vài phút: cập nhật Chrome lên 157.0.8103.50 trở lên, khởi chạy lại, kiểm tra các trình duyệt nhân Chromium khác và dọn tiện ích không cần thiết. Hãy chia sẻ bài viết cho người thân và đồng nghiệp, đặc biệt là những người ít khi tắt máy tính.
Bạn đã kiểm tra phiên bản Chrome của mình chưa, và máy bạn đang ở bản nào? Hãy để lại bình luận, và theo dõi ketnoiso.com.vn để nhận cảnh báo bảo mật cùng hướng dẫn tự bảo vệ dễ hiểu mỗi tuần.
Nguồn tham khảo: Chrome Releases: Stable Channel Update for Desktop (9/11/2026); Chrome Releases: Chrome for Android Update (9/11/2026); Malwarebytes: Update Chrome now to fix a flaw attackers are exploiting; HKCERT: Google Chrome Multiple Vulnerabilities.