Vụ Binance mất 6,3 tỷ USD bắt đầu từ một buổi phỏng vấn giả: 7 bài học bảo mật cho doanh nghiệp
Báo cáo sơ bộ của Binance cho thấy vụ tấn công lớn nhất lịch sử tiền mã hoá bắt đầu từ bộ cài giả mạo một công cụ AI và một bài kiểm tra tuyển dụng có mã độc. Phân tích chuỗi tấn công và những việc doanh nghiệp Việt Nam nên làm.
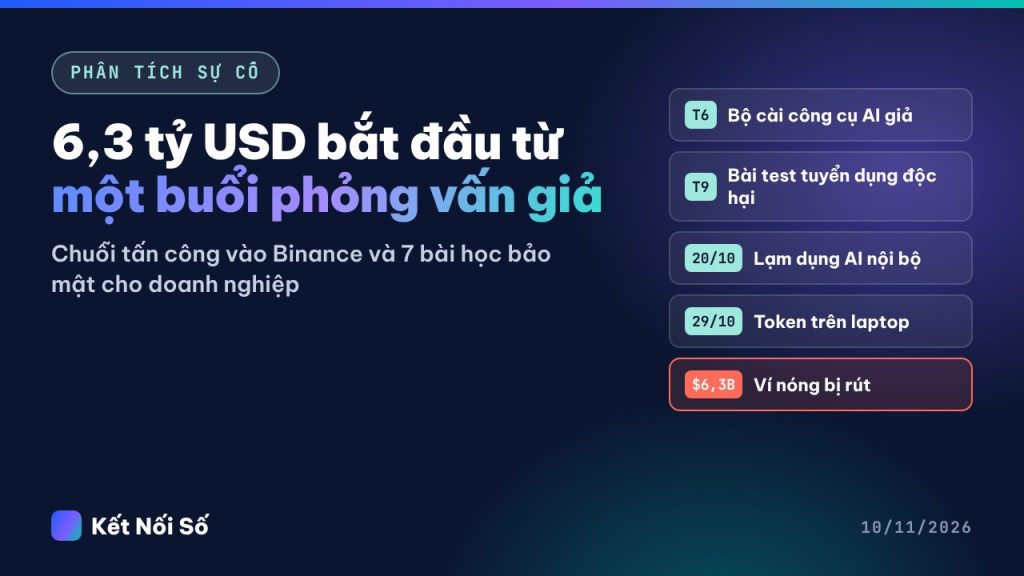
Ngày 3/11/2026, Binance công bố kết quả điều tra ban đầu về vụ tấn công ảnh hưởng khoảng 6,34 tỷ USD tài sản, trong đó khoảng 2,85 tỷ USD đã được đóng băng hoặc chặn lại. Cục Điều tra Liên bang Mỹ (FBI) quy trách nhiệm cho TraderTraitor, nhóm tin tặc được cho là có liên hệ với Triều Tiên.
Điều đáng chú ý không nằm ở con số, mà ở cách vụ việc bắt đầu. Không có lỗ hổng phần mềm “thần kỳ” nào. Kẻ tấn công đi vào bằng những con đường quen thuộc với mọi doanh nghiệp: một bộ cài phần mềm giả, một nhà tuyển dụng giả, một bài kiểm tra kỹ thuật có mã độc, và một khoá truy cập để quên trên laptop nhân viên. Bài viết này tóm tắt chuỗi tấn công theo các nguồn đã công bố và rút ra bài học áp dụng được cho doanh nghiệp Việt Nam, kể cả doanh nghiệp không liên quan gì đến tiền mã hoá.
Chuỗi tấn công kéo dài 5 tháng
| Thời điểm | Diễn biến |
|---|---|
| Tháng 6/2026 | Một kỹ sư DevOps phụ trách ví tải về bản cài Homebrew đã bị chỉnh sửa trong lúc tìm một công cụ lập trình AI phổ biến |
| Tháng 9/2026 | Một “nhà tuyển dụng” giả tổ chức hai vòng phỏng vấn, rồi yêu cầu một kỹ sư tải bài kiểm tra kỹ thuật về máy tính công việc. Kho mã chứa mã độc thay thế một thành phần của công cụ phát triển hợp lệ. Công cụ bảo vệ máy trạm không phát hiện |
| 20/10/2026 | Từ máy đã nhiễm, kẻ tấn công dùng một công cụ AI nội bộ để chiếm thêm máy của hai kỹ sư khác và tìm thấy một token triển khai container |
| 29/10/2026 | Thông tin đăng nhập bị đánh cắp giúp truy cập máy của một kỹ sư nữa. Kẻ tấn công triển khai container và chạy kịch bản tiếp cận dịch vụ ký giao dịch của ví |
| 23:56 UTC 29/10 | Giao dịch trái phép cuối cùng hoàn tất |
| 00:10 UTC 30/10 | Binance xoá quyền uỷ quyền độc hại |
Ở bước cuối, kẻ tấn công dùng cơ chế EIP-7702 của Ethereum để cấp cho một hợp đồng độc hại quyền thực thi một phần trên ví nóng. Vì quyền này nằm trên chuỗi khối, việc tạm dừng rút tiền không ngăn được dòng tiền. Ví dùng công nghệ ký đa bên (MPC) nên cũng không có một khoá riêng duy nhất để thu hồi ngay.
Binance cho biết đã ngăn chặn 57 trường hợp nghi liên quan đến Triều Tiên trong năm 2026. Một cảnh báo hồi tháng 9 về nhóm WaterPlum, chuyên chiến dịch “phỏng vấn giả” (Contagious Interview), ghi nhận ít nhất 30.000 thiết bị bị nhiễm. Nghĩa là đây không phải chiêu hiếm gặp, mà là một “dây chuyền” đang chạy ở quy mô lớn.
Vì sao doanh nghiệp không làm tiền mã hoá cũng nên quan tâm
Mỗi bước trong chuỗi trên đều có thể xảy ra ở bất kỳ công ty nào có nhân viên dùng máy tính:
- Tìm phần mềm trên mạng và tải nhầm bản giả. Đặc biệt với công cụ AI đang “hot”, kẻ gian tạo trang tải giả và mua quảng cáo tìm kiếm để chen lên đầu.
- Lời mời việc làm hấp dẫn. Nhân viên giỏi luôn được săn đón. Kẻ tấn công biết điều đó và giả làm nhà tuyển dụng qua LinkedIn, email, Telegram.
- Bài kiểm tra kỹ thuật, tệp “mô tả công việc”, tệp “báo giá”. Tệp tải về và chạy trên máy công việc là cửa ngõ trực tiếp vào mạng nội bộ.
- Công cụ AI nội bộ có quyền rộng. Khi trợ lý AI được kết nối với hệ thống nội bộ, ai chiếm được phiên làm việc của nhân viên cũng có thể “nhờ” AI làm việc thay mình.
- Khoá truy cập nằm sai chỗ. Token triển khai, khoá API, mật khẩu cơ sở dữ liệu lưu trên laptop cá nhân là phần thưởng lớn cho kẻ đã vào được máy.
Bối cảnh: kẻ tấn công cũng đang dùng AI
Vụ Binance nằm trong một tuần dày đặc sự cố liên quan đến AI. Theo các bản tổng hợp tuần 2 đến 8/11/2026:
- WorkOS công bố bị truy cập trái phép vào ứng dụng bán hàng nội bộ. Nhà sáng lập cho biết kẻ tấn công dùng ARTEX, một bộ công cụ kiểm thử xâm nhập tự động bằng AI. Bảy tổ chức tài chính Hàn Quốc cũng bị đánh cắp dữ liệu trong chiến dịch liên quan, nhắm vào các hệ thống ít được bảo vệ dành cho nhân viên, nhà thầu và đại lý.
- Chainalysis cho biết một kẻ tấn công dùng kỹ thuật AI dạng tác tử (agentic) để truy cập hệ thống nội bộ.
- LLMjacking: theo Mandiant và Google, kẻ gian chiếm quyền truy cập dịch vụ mô hình ngôn ngữ của doanh nghiệp, để lại hoá đơn có thể lên tới 1 triệu USD.
- Mã độc đánh cắp thông tin như WardenStealer và Aoki nhắm vào token phiên ChatGPT, Claude, token OAuth và khoá API.
- Microsoft cảnh báo kẻ tấn công dùng AI để quét thông tin đăng nhập bị lộ trên GitHub rồi đi tiếp vào môi trường đám mây.
Thông điệp chung: AI giúp kẻ tấn công làm nhanh hơn, rộng hơn, nhưng điểm vào vẫn là những lỗi cơ bản: hệ thống lộ ra ngoài không có xác thực, thông tin đăng nhập bị lộ, nhân viên chạy tệp không rõ nguồn gốc.
7 bài học áp dụng được ngay
1. Chỉ tải phần mềm từ nguồn chính thức, có danh sách duyệt sẵn
Lập danh sách phần mềm được phép cài trên máy công việc, kèm đường dẫn tải chính thức. Với công cụ AI mới, bộ phận IT hoặc người phụ trách kiểm tra và đưa vào danh sách trước khi nhân viên tự tìm tải. Không bấm vào kết quả quảng cáo khi tìm trang tải phần mềm.
2. Không chạy bài kiểm tra tuyển dụng trên máy công việc
Đưa quy định này vào nội quy và nhắc lại định kỳ: mọi tệp, kho mã, “bài tập” từ bên ngoài không được mở hay chạy trên máy công ty. Nếu nhân viên kỹ thuật cần xem mã lạ, dùng máy ảo hoặc môi trường tách biệt. Cũng nên nói thẳng với nhân viên rằng việc họ được mời phỏng vấn không phải điều đáng giấu, để họ không ngại báo cáo khi thấy lời mời đáng ngờ.
3. Coi lời mời tuyển dụng không chủ động là tín hiệu cần kiểm chứng
Dấu hiệu đáng ngờ: nhà tuyển dụng dùng tài khoản mới, công ty khó xác minh, quy trình đi rất nhanh đến bước “làm bài kiểm tra”, yêu cầu cài phần mềm họp trực tuyến lạ hoặc chạy lệnh để “sửa lỗi camera”. Kiểm chứng bằng cách liên hệ công ty qua kênh chính thức tự tìm, không qua đường dẫn họ gửi.
4. Không để khoá truy cập quan trọng trên máy cá nhân
Token triển khai, khoá API sản xuất, mật khẩu cơ sở dữ liệu nên nằm trong trình quản lý bí mật (secrets manager) với thời hạn ngắn, cấp theo nhu cầu, thay vì lưu trong tệp cấu hình trên laptop. Nếu bắt buộc phải lưu, hãy giới hạn quyền ở mức tối thiểu.
5. Giới hạn quyền của công cụ AI nội bộ
Trợ lý AI được kết nối với email, tài liệu, hệ thống quản trị cần được phân quyền như một nhân viên: chỉ được làm những gì cần làm, có nhật ký hành động, và các thao tác nhạy cảm (chuyển tiền, xoá dữ liệu, cấp quyền) phải có người duyệt. Câu hỏi để tự kiểm tra: nếu ai đó chiếm được phiên làm việc của nhân viên này, AI sẽ làm được những gì?
6. Kiểm kê hệ thống lộ ra Internet
Sau chuỗi sự cố, cơ quan quản lý Hàn Quốc yêu cầu các ngân hàng liệt kê mọi hệ thống lộ ra ngoài và đóng mọi đường vào dữ liệu nội bộ không qua xác thực. Doanh nghiệp nhỏ cũng nên làm phiên bản đơn giản: danh sách tên miền, tên miền phụ, trang quản trị, công cụ nội bộ đang truy cập được từ Internet, và ai chịu trách nhiệm mỗi hệ thống.
7. Theo dõi chi phí và phiên đăng nhập dịch vụ AI
Bật cảnh báo ngân sách cho tài khoản API của các dịch vụ AI, xoay vòng khoá API định kỳ, và thu hồi phiên đăng nhập khi nhân viên nghỉ việc. Một khoá API bị lộ có thể biến thành hoá đơn lớn trước khi ai kịp nhận ra.
Danh sách kiểm tra 15 phút cho chủ doanh nghiệp
- Công ty có danh sách phần mềm được phép cài chưa?
- Nhân viên có biết không được chạy tệp tuyển dụng, báo giá lạ trên máy công việc?
- Ai đang giữ khoá API, mật khẩu quản trị các hệ thống quan trọng? Có lưu trong tệp văn bản trên máy không?
- Tài khoản quan trọng (email quản trị, ngân hàng, hosting, mạng xã hội doanh nghiệp) đã bật xác thực hai lớp chưa?
- Trợ lý AI nội bộ đang có quyền truy cập những gì?
- Công ty có biết danh sách hệ thống của mình đang mở ra Internet không?
Nếu có từ ba câu trả lời “chưa biết” trở lên, đó là dấu hiệu nên dành thời gian cho bảo mật trong quý này.
Kết luận
Vụ Binance là lời nhắc rằng tấn công quy mô lớn hiếm khi bắt đầu bằng kỹ thuật phức tạp. Nó bắt đầu bằng sự tin tưởng: tin một trang tải phần mềm, tin một nhà tuyển dụng, tin rằng máy của nhân viên là an toàn. AI đang giúp cả hai phía làm việc nhanh hơn. Doanh nghiệp dùng AI để tăng năng suất cần đồng thời phân quyền, ghi nhật ký và đào tạo nhân viên, để công cụ mới không trở thành cánh cửa mới.
Kết Nối Số triển khai đào tạo vận hành AI cho doanh nghiệp, trong đó có nội dung sử dụng AI an toàn và phân quyền công cụ AI nội bộ. Liên hệ nếu bạn muốn trao đổi về trường hợp cụ thể.
Nguồn tham khảo
- CybelAngel: Weekly Cyber Roundup 2–8/11/2026
- Cointelegraph: Recap vụ Binance 6,3 tỷ USD
- Let’s Data Science: FBI quy trách nhiệm vụ Binance cho TraderTraitor
- CyberPress: Tổng hợp an ninh mạng tuần 2–6/11/2026
Thông tin kiểm tra ngày 10/11/2026 theo báo cáo sơ bộ và các nguồn báo chí. Một số chi tiết như công cụ AI bị giả mạo hay cách công cụ AI nội bộ bị lạm dụng chưa được công bố.